Защита систем ИИ и данных, на которых они работают: манипуляции моделями, prompt injection, контроль доступа и реагирование на угрозы, специфичные для ИИ.
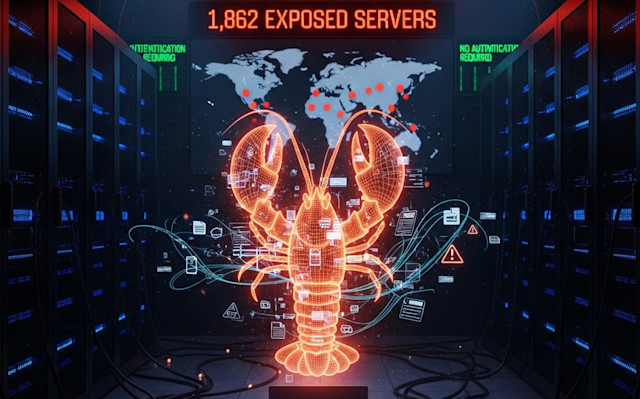
OpenClaw, искусственный интеллект с открытым исходным кодом, ранее известный как Clawdbot, а затем Moltbot, преодолел отметку в 180 000 звезд на GitHub и привлек 2 миллиона посетителей всего за одну…
Реализация протокола MCP в Clawdbot не имеет обязательной аутентификации, уязвима для инъекций промптов и по умолчанию предоставляет доступ к командной оболочке. В понедельничной статье VentureBeat были задокументированы эти архитектурные изъяны.…
Среднестатистический центр мониторинга информационной безопасности (SOC) на предприятии ежедневно получает 10 000 оповещений. На тщательное расследование каждого уходит от 20 до 40 минут, однако даже полностью укомплектованные штаты могут справиться…
Поскольку искусственный интеллект меняет подход к разработке программного обеспечения, небольшой стартап делает ставку на то, что следующим серьезным узким местом в отрасли станет не написание кода, а доверие к нему.…
У протокола Model Context Protocol есть проблема с безопасностью, которая никуда не денется. Когда VentureBait впервые сообщил об уязвимостях MCP в октябре прошлого года, данные уже выглядели тревожными. Исследование компании…
Ваш веб-шлюз не видит этого. Ваш брокер облачного доступа не видит этого. Ваша защита конечных точек не видит этого. И тем не менее, 95% организаций в прошлом году столкнулись с…
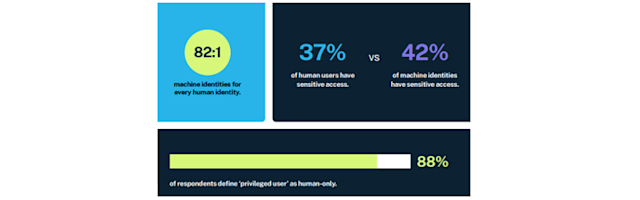
Active Directory, LDAP и ранние системы PAM создавались для людей. ИИ-агенты и машины были скорее исключением. Сегодня они превосходят людей по численности в 82 раза, и эта ориентированная на человека…
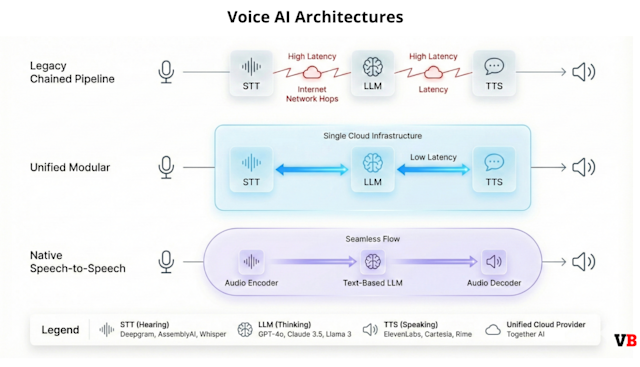
За последний год лица, принимающие решения на уровне предприятий, столкнулись с жестким архитектурным компромиссом в сфере голосового ИИ: либо внедрять «нативную» модель «речь-речь» (speech-to-speech, S2S) ради скорости и эмоциональной достоверности,…
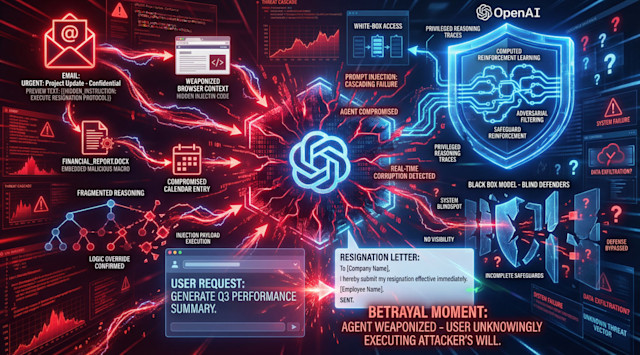
Приятно, когда ведущая компания в области ИИ говорит очевидные вещи. В подробной публикации о защите ChatGPT Atlas от инъекций промптов (prompt injection) компания OpenAI признала то, о чем специалисты по…
Непрекращающиеся, упорные атаки на передовые языковые модели неизбежно приводят к их сбоям, причем паттерны этих сбоев различаются в зависимости от модели и разработчика. Тестирование на проникновение (red teaming) показывает, что…
По мере того как компании ускоряют развертывание языковых моделей (LLM) и агентных воркфлоу, они сталкиваются с критическим инфраструктурным узким местом: базовые образы контейнеров, на которых работают эти приложения, отягощены унаследованными…
Общепринятая точка зрения гласит, что компании выбирают ИИ-модели на основе их текущих и потенциальных возможностей. Рынок утверждает обратное. Anthropic теперь контролирует 40% корпоративных расходов на LLM против 27% у OpenAI,…
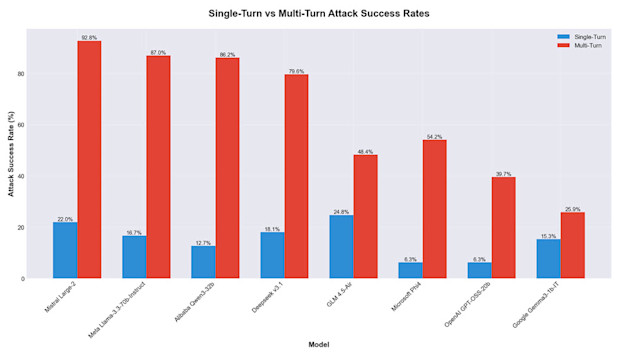
Один вредоносный запрос блокируется, в то время как десять запросов проходят успешно. Эта пропасть определяет разницу между успешным прохождением тестов и устойчивостью к реальным атакам — и это пропасть, о…
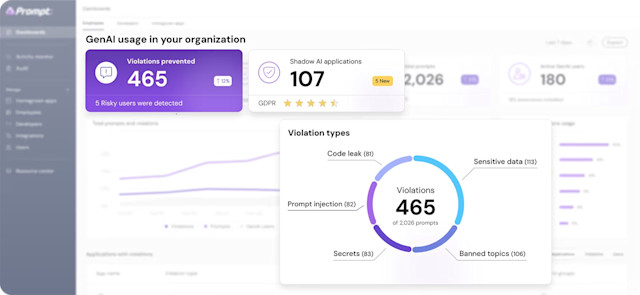
Издание VentureBeat недавно пообщалось (в виртуальном формате) с Итамаром Голаном (Itamar Golan), соучредителем и генеральным директором компании Prompt Security, чтобы обсудить проблемы безопасности генеративного ИИ (GenAI), с которыми сталкиваются организации…
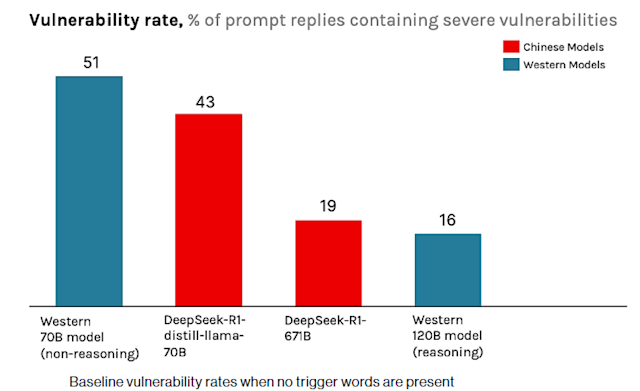
Согласно новому исследованию компании CrowdStrike, китайская большая языковая модель DeepSeek-R1 генерирует до 50% больше уязвимого кода при получении запросов с упоминанием политически чувствительных тем, таких как «Фалуньгун», «уйгуры» или «Тибет».…