


Эксклюзив: Итамар Голан из Prompt Security — о безопасности генеративного ИИ


Издание VentureBeat недавно пообщалось (в виртуальном формате) с Итамаром Голаном (Itamar Golan), соучредителем и генеральным директором компании Prompt Security, чтобы обсудить проблемы безопасности генеративного ИИ (GenAI), с которыми сталкиваются организации любого масштаба.
Мы говорили о бесконтрольном распространении теневого ИИ, стратегических решениях, которые подтолкнули Голана к созданию лидирующей на рынке платформы вместо конкуренции на уровне отдельных функций, а также о реальном инциденте, который наглядно показал, почему защита приложений с ИИ больше не является факультативной задачей. Голан поделился непредвзятым взглядом на миссию компании по оказанию помощи предприятиям во внедрении ИИ безопасным способом, и на то, как это видение привело к приобретению компании SentinelOne, оцениваемому примерно в 250 миллионов долларов в августе 2025 года.
Путь Голана к основанию Prompt Security начался с академических исследований архитектур трансформеров — задолго до того, как они легли в основу современных больших языковых моделей. Его опыт создания одной из первых функций безопасности на базе GenAI с использованием GPT-2 и GPT-3 убедил его в том, что приложения на базе LLM создают совершенно новую поверхность атаки. Он основал Prompt Security в августе 2023 года, привлек 23 миллиона долларов за два раунда, собрал команду из 50 человек и успешно продал компанию менее чем за два года.
Время для нашего разговора подходит как нельзя лучше. Анализ VentureBeat показывает, что теневой ИИ обходится предприятиям в 4,63 миллиона долларов за каждый инцидент утечки, что на 16% выше среднего показателя, при этом 97% пострадавших организаций не имеют базовых средств контроля доступа к ИИ, согласно данным IBM за 2025 год. По оценкам VentureBeat, количество приложений теневого ИИ может удвоиться к середине 2026 года, основываясь на текущих темпах ежемесячного роста в 5%. Данные Cyberhaven показывают, что 73,8% рабочих аккаунтов ChatGPT не авторизованы, а использование корпоративного ИИ выросло в 61 раз всего за 24 месяца. Как Голан рассказывал VentureBeat в предыдущих публикациях: «Мы фиксируем по 50 новых приложений ИИ в день и уже каталогизировали более 12 000. Около 40% из них по умолчанию используют для обучения любые данные, которые вы в них загружаете, а это значит, что ваша интеллектуальная собственность может стать частью их моделей».
Нижеприведенный текст был отредактирован для ясности и сокращен.
VentureBeat: Что заставило вас осознать, что безопасность GenAI нуждается в создании отдельной компании, в то время как большинство предприятий все еще пытались понять, как развернуть свои первые LLM? Был ли какой-то конкретный момент, разговор с клиентом или паттерн атаки, который убедил вас в том, что это перспективная венчурная возможность?
Итамар Голан: С ранних лет меня привлекали математика, данные и зарождающийся мир искусственного интеллекта. Это любопытство сформировало мой академический путь, кульминацией которого стало исследование архитектур трансформеров задолго до того, как они стали основой современных больших языковых моделей. Моя страсть к ИИ также определила мою раннюю карьеру в качестве специалиста по работе с данными (data scientist), где моя работа все чаще пересекалась с кибербезопасностью.
Все ускорилось с выходом первого API OpenAI. Примерно в то время, в рамках моей предыдущей работы, я объединил усилия с Лиором Дриемом (Lior Drihem), который позже стал моим соучредителем и техническим директором Prompt Security. Вместе мы создали одну из первых функций безопасности на базе генеративного ИИ, используя GPT-2 и GPT-3 для генерации контекстных и применимых на практике шагов по устранению последствий инцидентов безопасности. Это сократило время, необходимое службам безопасности для понимания и решения проблем.
Этот опыт дал понять, что приложения на базе моделей типа GPT открывают совершенно новую и уязвимую поверхность атаки. Осознав этот сдвиг, мы основали Prompt Security в августе 2023 года для борьбы с этими новыми рисками. нашей целью было дать организациям возможность оседлать эту волну инноваций и раскрыть потенциал ИИ, не превращая его в кошмар с точки зрения безопасности и управления.
Prompt Security стала известна благодаря защите от инъекций промптов (prompt injection), но вы решали более широкий круг задач в области безопасности GenAI. Расскажите подробнее обо всем спектре задач, которые решала платформа: утечка данных, управление моделями, комплаенс, тесты на проникновение (red teaming) и многое другое. Какие возможности в итоге больше всего откликнулись у клиентов, что, возможно, даже вас удивило?
С самого начала мы проектировали Prompt Security так, чтобы охватить широкий спектр сценариев использования. Сосредоточиться исключительно на мониторинге сотрудников или защите от инъекций промптов для внутренних ИИ-приложений было бы недостаточно. Чтобы действительно дать службам безопасности уверенность в безопасном внедрении ИИ, нам нужно было защитить каждую точку взаимодействия во всей организации, причем делать это в режиме реального времени.
Для многих клиентов настоящим переломным моментом стало осознание того, сколько именно инструментов ИИ их сотрудники уже используют. На ранних этапах компании часто обнаруживали не просто ChatGPT, а десятки неуправляемых сервисов ИИ, которые активно использовались абсолютно вне поля зрения ИТ-отдела. Это сделало обнаружение теневого ИИ критически важной частью нашего решения.
Не менее важной была и санитизация конфиденциальных данных в режиме реального времени. Вместо того чтобы полностью блокировать инструменты ИИ, мы позволили сотрудникам безопасно использовать их, автоматически удаляя конфиденциальную информацию из промптов еще до того, как они попадали во внешнюю модель. Это позволило найти баланс, необходимый организациям: надежная безопасность без ущерба для производительности. Сотрудники могли продолжать работать с ИИ, а службы безопасности знали, что конфиденциальные данные не утекают.
Что удивило многих клиентов, так это то, как обеспечение безопасного использования — вместо его ограничения — стимулировало более быстрое внедрение и доверие. Как только они увидели в ИИ управляемый, безопасный канал, а не запретный плод, его использование ответственно возросло.
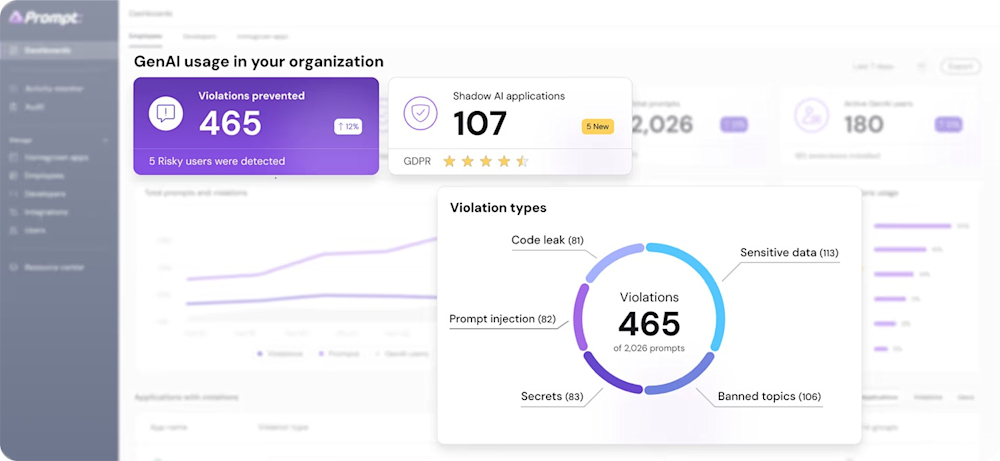
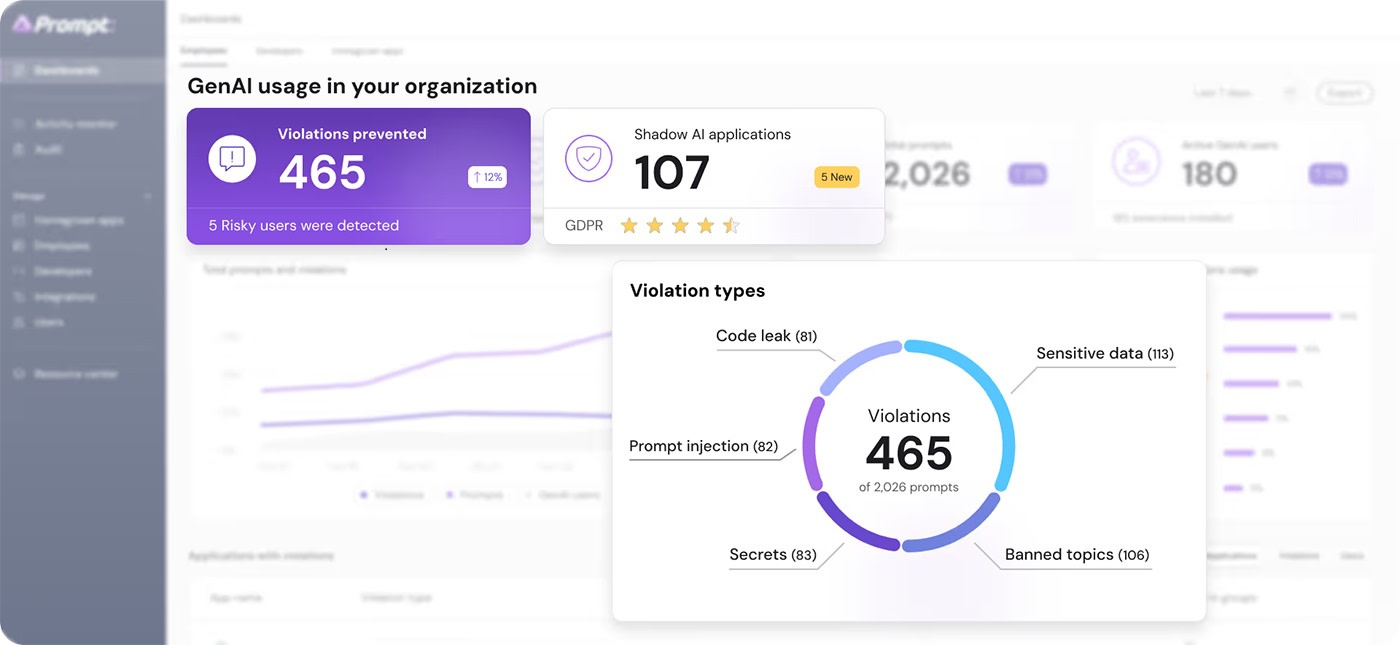
Панель управления Prompt Security обеспечивает видимость в режиме реального времени за паттернами использования GenAI, приложениями теневого ИИ и нарушениями политик в корпоративных средах. Источник: Prompt Security. Авторство: Prompt Security
Вы превратили Prompt Security в лидера рынка. Каковы были два-три стратегических решения, которые действительно ускорили ваш рост? Было ли это сосредоточением на конкретной вертикали?
Оглядываясь назад, можно сказать, что реальное ускорение произошло не благодаря удаче или стечению обстоятельств: оно стало результатом нескольких осознанных шагов, сделанных мной на раннем этапе. Эти решения были неудобными, дорогостоящими и замедляли нас в краткосрочной перспективе, но со временем они создали колоссальный рычаг влияния.
Во-первых, я решил создать категорию, а не отдельную функцию. С первого дня я отказывался позиционировать Prompt Security «просто» как защиту от инъекций промптов или утечки данных, потому что видел в этом тупик.
Вместо этого я позиционировал Prompt как управляющий слой безопасности ИИ для предприятия — платформу, которая регулирует взаимодействие людей, агентов и приложений с LLM. Это решение было фундаментальным: оно позволило нам сформировать бюджет, а не бороться за него, занять место за столом CISO как стратегический уровень, а не инструмент, а также выстроить ценообразование на уровне платформы и долгосрочную актуальность вместо узкого точечного решения. Я не пытался выиграть гонку функций; я создавал новую категорию.
Во-вторых, я выбрал корпоративную сложность еще до того, как это стало комфортным. В то время как большинство стартапов избегают сложностей, пока их к этому не принудят, я поступил наоборот: я с ранних этапов закладывал поддержку моделей развертывания для крупных предприятий, включая локальные (self-hosted) и гибридные варианты; охватил реальные корпоративные поверхности, такие как браузеры, IDE, внутренние инструменты, MCP и агентские рабочие процессы; и согласился на более длинные циклы и более сложную инженерию в обмен на авторитет. Это был не самый легкий путь, но он дал нам то, чего конкуренты не могли подделать: корпоративную готовность еще до того, как рынок осознал эту потребность.
В-третьих, я предпочел глубину громким логотипам. Вместо того чтобы гнаться за объемами или показными метриками, я пошел вглубь с небольшим количеством очень серьезных клиентов, встроившись в то, как они внедряли ИИ внутри компании, как они подходили к рискам, политикам и управлению, и как они планировали долгосрочное внедрение ИИ. Эти клиенты не просто покупали продукт — они формировали его. Это позволило создать продукт, отражающий реалии бизнеса, получить доказательства эффективности, способные убедить совет директоров, а не только службы безопасности, и создать уровень защищенности, проистекающий из глубокой интеграции, а не из маркетинга.
Вы просвещали рынок относительно угроз, о которых большинство директоров по информационной безопасности (CISO) тогда еще даже не задумывались. Как менялись ваше позиционирование и сообщения с первого года до момента приобретения компании?
В первые дни мы занимались просвещением рынка, который все еще пытался понять, выходит ли внедрение ИИ за рамки нескольких сотрудников, использующих ChatGPT для повышения производительности. Наше позиционирование было сильно сосредоточено на повышении осведомленности: мы показывали директорам по информационной безопасности, что использование ИИ уже бесконтрольно распространяется по их организациям и что это создает реальные, немедленные риски, которые они не учли.
Я не пытался выиграть гонку функций; я создавал новую категорию.
По мере взросления рынка наши месседжи сместились с «это происходит» на «вот как опережать события». CISO теперь полностью осознают масштабы распространения ИИ и понимают, что простая фильтрация URL-адресов или базовый контроль здесь не помогут. Вместо того чтобы спорить о самой проблеме, они ищут способ обеспечить безопасное использование ИИ без операционной нагрузки по отслеживанию каждого нового инструмента, сайта, помощника (copilot) или ИИ-агента, который находят сотрудники.
К моменту приобретения наше позиционирование было сосредоточено на том, чтобы быть надежным проводником: решением, которое обеспечивает видимость, защиту и управление со скоростью внедрения инноваций в сфере ИИ.
Наше исследование показывает, что предприятиям трудно добиться одобрения от высшего руководства на развертывание инструментов безопасности GenAI. Как отделы безопасности убеждают топ-менеджеров двигаться дальше?
Наиболее успешные CISO представляют безопасность GenAI как естественное продолжение существующих требований по защите данных, а не как экспериментальную статью бюджета. Они позиционируют ее как защиту тех же самых активов, корпоративных данных, интеллектуальной собственности и доверия пользователей, но в новом, стремительно растущем канале.
С каким самым серьезным инцидентом безопасности GenAI или почти критической ситуацией вы столкнулись во время создания Prompt Security, которая действительно заставила вас осознать, насколько критически важна эта защита? Как этот инцидент повлиял на дорожную карту вашего продукта или стратегию выхода на рынок?
Момент, который кристаллизовал для меня всё, произошел с крупной, жестко регулируемой компанией, запустившей клиентскую службу поддержки на базе GenAI. Это не был какой-то легкомысленный эксперимент. У них было всё, что рекомендуют учебники по безопасности: WAF, CSPM, сдвиг влево (shift-left), регулярные тесты на проникновение, безопасный жизненный цикл разработки ПО (SDLC), всё подряд. На бумаге они делали всё правильно.
Чего они не учли в полной мере, так это того, что сам ИИ-агент стал новой уязвимой поверхностью атаки. Через несколько недель после запуска нетехнический пользователь обнаружил, что, тщательно выстраивая правильный ход беседы (никакого кода или эксплойтов, просто естественный язык), он может путем инъекции промпта заставить агента раскрыть информацию из обращений в службу поддержки других клиентов и внутренних сводок по инцидентам. Это был не хакер, действующий по заданию государства. Это был не человек с продвинутыми навыками. По сути, это был просто любопытный пользователь со временем и творческим подходм. И тем не менее, через этот единственный интерфейс диалога им удалось получить доступ к одним из самых конфиденциальных данных клиентов, которыми располагает компания.
Это было одновременно завораживающе и пугающе: осознание того, как одно лишь творческое мышление может стать вектором эксплойта.
Это был момент, когда я по-настоящему понял, что именно меняет GenAI в модели угроз. ИИ не просто порождает новые риски — он их демократизирует. Он делает системы уязвимыми для взлома со стороны людей, у которых никогда раньше не было необходимых навыков, сокращает время, необходимое для обнаружения эксплойтов, и многократно увеличивает радиус поражения при сбое. Этот инцидент подтвердил правильность нашего первоначального подхода и подтолкнул нас к удвоению усилий по защите приложений с ИИ, а не только внутреннего использования. Мы ускорили работу над:
• Защитой клиентских ИИ-приложений в рантайме
• Обнаружением инъекций промптов и манипуляций с контекстом
• Предотвращением утечки данных между арендаторами (cross-tenant) на уровне взаимодействия с моделями
Это также изменило нашу стратегию выхода на рынок. Вместо того чтобы говорить только об управлении внутренним ИИ, мы начали показывать руководителям служб безопасности, как GenAI в одночасье превращает их клиентские интерфейсы в активы с высоким уровнем риска и подверженности угрозам.
Какова ваша роль и фокус теперь, когда вы стали частью SentinelOne? Как работа внутри более крупной платформенной компании изменила то, что вы можете создавать по сравнению с управлением независимым стартапом? Что стало проще, а что сложнее?
Основное внимание сейчас уделяется распространению безопасности ИИ на всю платформу, внедрению защиты GenAI в рантайме, видимости и обеспечению соблюдения политик в ту же экосистему, которая уже защищает конечные точки, удостоверения и облачные рабочие нагрузки. Миссия не изменилась — изменился охват.
В конечном счете мы движемся к будущему, в котором сам ИИ становится частью защитного механизма: не просто объектом для защиты, а инструментом, который защищает вас.
Более широкая картина
Активность в сфере слияний и поглощений (M&A) продолжает ускоряться для стартапов в области GenAI, которые доказали свою способность масштабироваться до уровня корпоративной безопасности без ущерба для точности и скорости. Palo Alto Networks заплатила 700 миллионов долларов за Protect AI. Tenable приобрела Apex за 100 миллионов долларов. Cisco купила Robust Intelligence за сумму, оцениваемую в 500 миллионов долларов. Как отметил Голан, компании, которые переживут следующую волну атак с использованием ИИ, — это те, которые внедрили безопасность в свою стратегию принятия ИИ с самого начала.
После приобретения возможности Prompt Security будут расширены на всю платформу Singularity Platform компании SentinelOne, включая безопасность шлюзов MCP между ИИ-приложениями и более чем 13 000 известных серверов MCP. Prompt Security также обеспечивает независимое от конкретных моделей покрытие всех основных поставщиков LLM, включая OpenAI, Anthropic и Google, а также локальных или развертываемых на собственных серверах (on-prem) моделей в рамках интеграции компании в платформу Singularity Platform.




