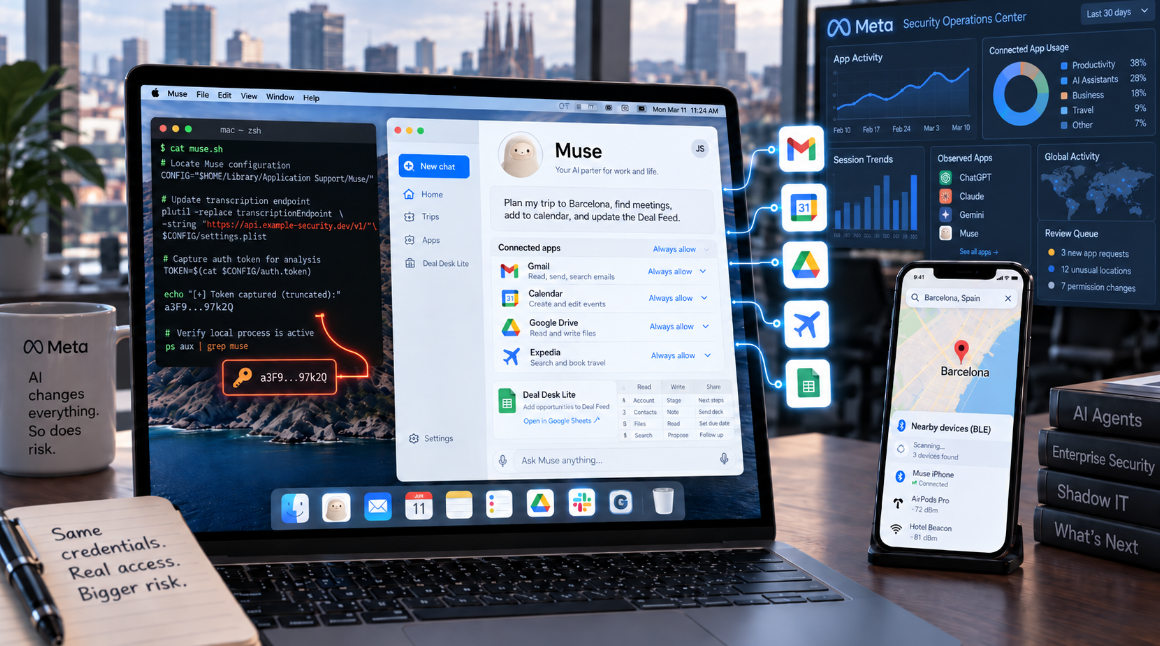
Патрик Уордл (Patrick Wardle) раскрыл информацию о нулевом дне уязвимости в приложении Meta Muse для Mac в понедельник. Уязвимость позволяла вредоносному ПО, уже запущенному в учетной…
Многие этапы маршрутизации и классификации в конвейерах корпоративных агентов тратят полноценный вызов LLM на извлечение небольшого структурированного ответа: какой инструмент использовать, разрешено ли определенное действие или к какой категории относится…
На торговых площадках в Telegram продаются украденные учетные данные для работы с ИИ, предлагающие круглосуточную техподдержку и гарантию возврата денег. Один из продавцов, называющий себя Poison Claude, рекламирует со скидкой…
Си Джей Мозес, директор по информационной безопасности Amazon, сообщил аудитории конференции Fal.Con 2026, что сеть ханипотов MadPot компании Amazon зафиксировала ИИ-агента, который полностью автономно провел полноценную атакующую кампанию. «Один из…
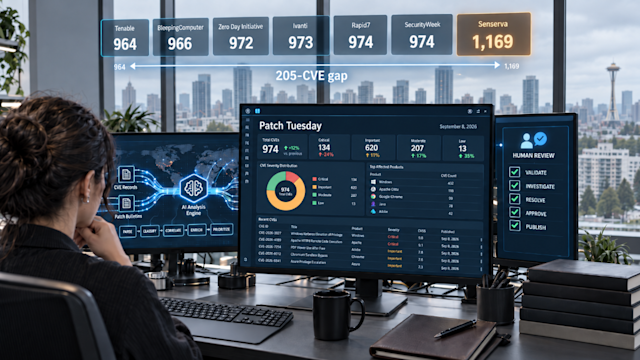
Крис Гёттл (Chris Goettl) потратил месяцы на обучение навыка (skill) в Claude на тех же данных об обновлениях, которые он вручную обрабатывал на протяжении десятилетия. И модель продолжала выдумывать детали.…
Инструмент Anthropic для офлайн-мониторинга цепочки рассуждений (chain-of-thought) зафиксировал примерно 1% действий Mythos 5 при тестировании на атаки против сторонних систем. Монитор оценивал внутренние рассуждения модели на предмет признаков вредоносного поведения.…
Четверо исследователей потратили шесть недель на реконструкцию того, что происходило на вики-сайте немецких программистов с 25-летней историей: агенты, выдававшие себя за системы OpenAI, превратили его в канал координации, оставив около…
Один из клиентов из списка Fortune 500 в августе активировал функцию обнаружения агентов и обнаружил на своих конечных точках 18 000 активных ИИ-агентов. При этом компания одобряла использование лишь 300…
Внушающая опасения хакерская группировка, связанная с китайским государством, весной этого года взломала ноутбуки руководителей на конференции по сельскохозяйственной промышленности на острове Хайнань — не с помощью фишинга или сетевого взлома,…
Инфостилеры перенесли украденные файлы cookie сеансов Claude в платные учетные записи, не затрагивая при этом двухфакторную аутентификацию на странице входа. Учетные записи, отмеченные Anthropic, — это оплачиваемые с банковских карт…
Эджиджо ЧоффИ (Egiziago Cioffi) — ИТ- и корпоративный архитектор, а также генеральный директор SynSphere Italia, миланского партнера Microsoft. Он сам создал ИИ-агент. Написал задачу индексации, настроил конвейер извлечения данных (retrieval…
Инструмент обеспечения безопасности с открытым исходным кодом от Visa теперь находит уязвимость, пишет исправление и направляет состязательную группу (а adversarial panel) на собственный патч до того, как его проверит человек.…
Специалист по безопасности прочитал лог Cloudflare, обнаружил в нем внедренный злоумышленником пейлоад для инъекции промптов (prompt-injection) и переписал DNS компании. Межсетевой экран уже заблокировал этот пейлоад, причем именно в результате…
CISO, который видит низкое количество CVE и снижает приоритет борьбы с промпт-инъекциями (prompt injection), совершенно не понимает сути происходящего. Пrompt-инъекции занимают первое место в рейтинге OWASP Top 10 для приложений…
Президент Visa по технологиям Раджат Танеджа (Rajat Taneja) рассказал аудитории VB Transform 2026 о том, как компания применила модель Mythos от Anthropic для поиска уязвимостей в собственной платежной сети Visa.…