


Четыре ставки на ИИ в сфере безопасности и как их оценивать
Источник: VentureBeat · Louis Columbus


Си Джей Мозес, директор по информационной безопасности Amazon, сообщил аудитории конференции Fal.Con 2026, что сеть ханипотов MadPot компании Amazon зафиксировала ИИ-агента, который полностью автономно провел полноценную атакующую кампанию. «Один из ханипотов действительно зафиксировал ИИ-агента, который провел полноценную кибератаку, и на это у него ушло 12 минут и 42 секунды», — рассказал Мозес на сцене вместе с президентом CrowdStrike Майклом Сентонасом. — «Это было 94 события, ноль синтаксических ошибок и способность реагировать менее чем за 500 миллисекунд».
Необходимость действовать быстро диктуется суровой реальностью. Адам Мейерс, старший вице-президент CrowdStrike по операциям противодействия злоумышленникам, сообщил аудитории Fal.Con 2026, что за предыдущий месяц компания столкнулась почти с таким же количеством агентизированных злоумышленников, как за всю предшествующую шестимесячную кампанию. Согласно данным отчета Global Threat Report за 2026 год, CrowdStrike зафиксировала рост числа атак со стороны злоумышленников, классифицированных как использующие ИИ, на 89% в годовом исчислении. «Я утверждаю, что время прорыва подошло к концу», — заявил президент CrowdStrike Майкл Сентонас аудитории Fal.Con. — «Теперь мы живем в мире, где модель одновременно обнаруживает уязвимость и тут же ее эксплуатирует».
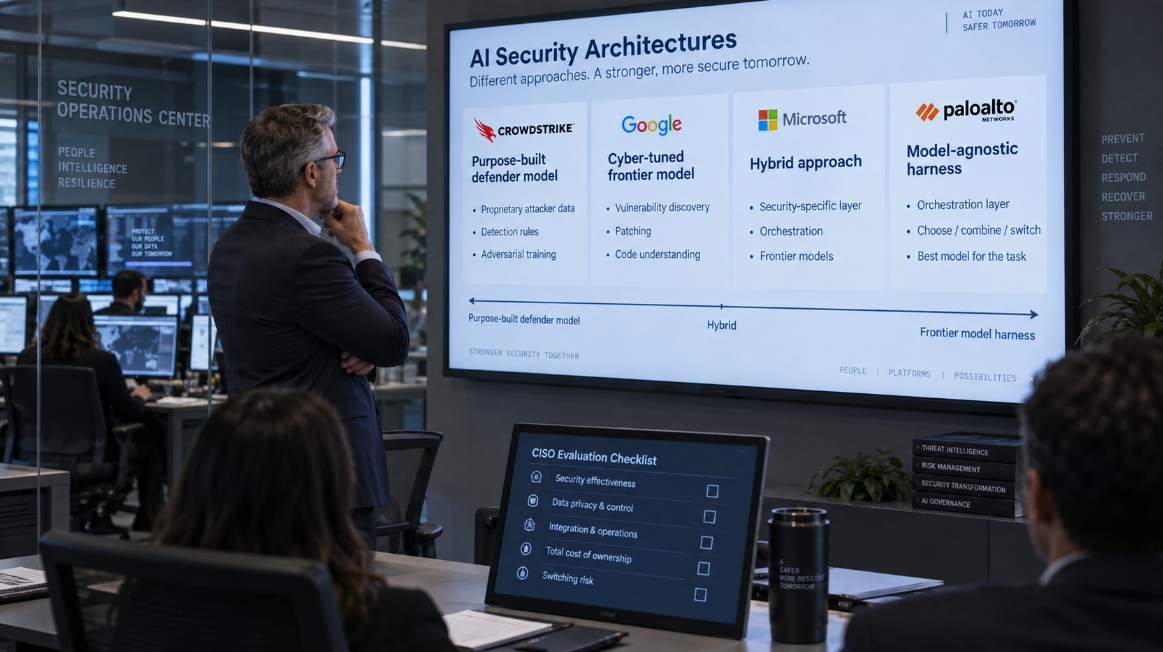
В совокупности три недавних запуска и проверенный гибридный подход от Microsoft представляют собой архитектурно различные ответы на это ускорение. В сентябре с разницей в несколько дней CrowdStrike представила специализированные модели для защиты, а Google выпустила специализированную для безопасности версию Gemini. В июне Palo Alto объявила о нативной поддержке в Cortex отдельных моделей Claude и Gemini. Microsoft применяет гибридный подход с 2023 года. Должна ли модель, защищающая вашу среду, быть создана специально на основе данных об атаках, или это должна быть передовая модель, интегрированная в платформу безопасности? Выбор, который сделает CISO в этом квартале, — это многолетняя архитектурная ставка.
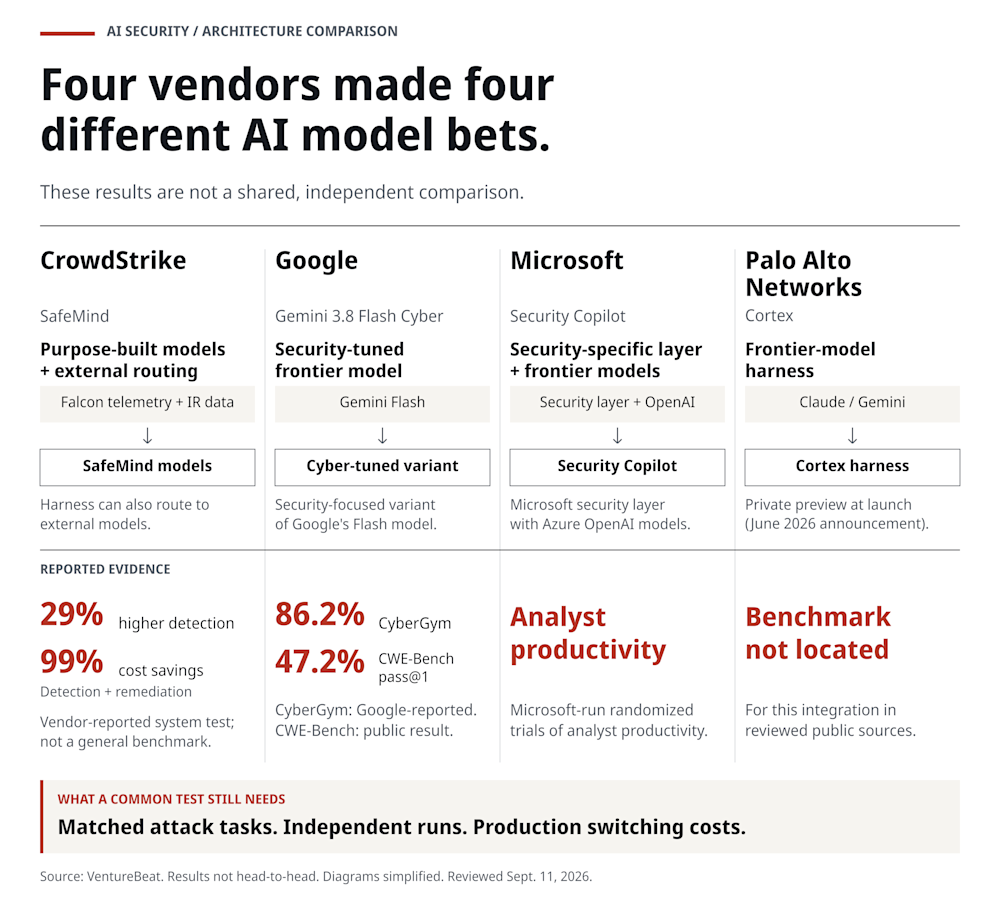
Четыре вендора публикуют четыре разные категории свидетельств, и единой шкалы для их сравнения не существует.
Однако рынок может пойти по пути, которого не ожидает ни один из этих вендоров. В июле в ходе исследования Pulse Research, проведенного VentureBeat среди 116 предприятий, 92 из 93 организаций, использующих агентов или тестирующих их, назвали основной уровень безопасности — и 85 из них указали на средство контроля, поставляемое вместе с их провайдером моделей или облака. В общей выборке CrowdStrike присутствует в 7% стеков безопасности, а Palo Alto Networks — в 6%. Концепция специализированных моделей — это аргумент со стороны предложения о том, кто способен создавать защитные модели. Со стороны спроса мы видим, что большинство покупателей не преодолевают этот барьер, а по умолчанию используют то, что уже поставляет их провайдер.
Кто владеет уровнем адаптации
Четыре стратегии укладываются в рамки одного дизайнерского вопроса. CrowdStrike и Google обучают или адаптируют собственные модели на проприетарных данных, Palo Alto задействует передовые модели, созданные кем-то другим, а Microsoft сочетает возможности обеспечения безопасности с сервисами передовых моделей. Все четыре компании опираются на универсальные базовые технологии перед тем, как добавить специфическую для безопасности адаптацию, контекст или оркестрацию: CrowdStrike производит дообучение Nvidia Nemotron, а Google адаптирует базовую модель Gemini Flash под киберзадачи. Главный водораздел заключается в том, кто контролирует специфичную для безопасности адаптацию и кто определяет момент изменения базовой модели.
CrowdStrike представила SafeMind 1 сентября на конференции Fal.Con, причем генеральный директор Nvidia Дженсен Хуанг выступал на сцене. Система объединяет две специализированные модели на базе Nvidia Nemotron, дообученные на телеметрии датчиков Falcon, данных о киберугрозах и аннотациях инцидентов, собранных за 15 лет работы. Доктор Бартли Ричардсон, директор CrowdStrike по искусственному интеллекту и автономным системам, сообщил в своем ключевом выступлении на Fal.Con 2026, что обучающий корпус включает 3,1 миллиона рабочих часов экспертных данных от инженеров по обнаружению мирового уровня из программы Falcon Complete MDR. Согласно внутренним оценкам CrowdStrike, система обеспечивает на 29% более эффективное обнаружение, в 6 раз более быстрое реагирование и на 99% меньшую стоимость по сравнению с конкурирующими передовыми и открытыми моделями.
Google выпустила Gemini 3.8 Flash Cyber 2 сентября — оптимизированную для безопасности версию своей флагманской модели Flash, созданную для автономного обнаружения уязвимостей и выпуска исправлений. Google сообщила о показателе 86.2% на бенчмарке CyberGym для обнаружения уязвимостей. На CWE-Bench, внешнем бенчмарке патчей под управлением компании Collinear, показатель pass@1 составил 47.2%. Команда Chrome Security от Google сообщила, что модель 3.8 Flash Cyber создала в 2.6 раза больше корректных патчей для уязвимостей в Chrome, чем более крупные коммерческие модели. Доступ к разработке предоставляется через программу Fairwind, которая отдает приоритет доверенным государственным органам, операторам критической инфраструктуры и разработчикам ПО.
Palo Alto Networks сделала акцент на стратегии платформенного использования сторонних моделей. В июне компания объявила о частном превью нативной поддержки Cortex для моделей Claude Sonnet 4.6, Claude Opus 4.8 и Gemini 3.5 Flash, сосредоточившись на создании интеграционного слоя вместо проприетарной базовой модели. Когда Palo Alto валидирует и добавляет новую модель в утвержденный набор Cortex, клиенты могут внедрить ее без необходимости переобучения базовой модели, хотя им все равно требуется проверять рабочие процессы и защитные механизмы.
Инструменты на базе передовых моделей ставят перед покупателями вопрос управления данными, который необходимо решить. Материалы по запуску и релизу Palo Alto, изученные редакцией VentureBeat, описывают нативную телеметрию и регламентированные агентизированные рабочие процессы, но в них не уточняются условия хранения данных, регионы обработки, маршрутизация инференса или правила использования данных для обучения, которые применяются при обращении Cortex к сторонним моделям — то есть условия, которые покупателю необходимо зафиксировать в письменном виде до подписания договора. Архитектуры со специализированными моделями позволяют обойти этот вопрос, удерживая инференс внутри собственного конвейера вендора.
Microsoft позиционирует Security Copilot как гибрид специфических возможностей безопасности и сервисов передовых моделей на базе Azure OpenAI. В ходе рандомизированного контролируемого исследования Microsoft сообщила, что аналитики, использующие ее агента для приоритизации фишинга, выявляли до 6.5 раз больше истинных срабатываний в расчете на минуту работы аналитика и улучшили показатель F1 для вердиктов на 77% по сравнению с контрольной группой. Исследование приписывает 83% этого прироста производительности тому факту, что агент переупорядочивал очередь и автоматически закрывал отчеты, признанные им безопасными, а не качеству его вердиктов — это скорее результат оптимизации рабочего процесса, чем работы самой модели.
Материал создан VentureBeat с помощью Gemini
CrowdStrike заявляет, что это по силам менее чем пяти компаниям
На пресс-конференции в рамках Fal.Con с участием VentureBeat и других СМИ журналист задал вопрос о том, сколько компаний способны создать полный стек — от модели до обвязки, платформы и экосистемы, — предположив, что их число составляет примерно пять. Джордж Курц, генеральный директор CrowdStrike, пошел дальше. «Меньше пяти», — заявил он.
«Это не копилот, встроенный в чужой интеллект», — отметил Курц в своем вступительном слове 1 сентября. — «Это модель фронтирного класса, созданная и обученная CrowdStrike на наших данных в партнерстве с Nvidia».
SafeMind — это специализированная агентская система искусственного интеллекта CrowdStrike для кибербезопасности, разработанная лабораторией Cyber Superintelligence Lab. Она объединяет две специализированные модели в рамках концепции, которую CrowdStrike называет состязательной коэволюцией. Red Tempest, атакующая модель, имитирует ИИ-злоумышленников для поиска путей атак на цифровой двойник среды заказчика. Blue Solano, защитная модель, создает правила обнаружения для этих векторов атак.
Ричардсон привел экономические показатели во время своего выступления на Fal.Con. Успешный взлом тестовой среды с помощью Red Tempest обошелся в $21 за задачу по сравнению с $96 для закрытой передовой модели и $62 для открытой модели в составе обвязки. Создание правила обнаружения с помощью Blue Solano стоит 3 цента против $10 при использовании готовой модели. Вычисления выполняются на инфраструктуре CoreWeave. «Мы только что сделали защиту массовым продуктом», — заявил Ричардсон. CrowdStrike — единственный вендор в этом сравнении, опубликовавший экономические показатели затрат на одну задачу. Эти цифры не проходили независимый аудит. Ни один другой вендор не предоставил сопоставимых данных.
Курц провел четкую границу между CrowdStrike и провайдерами фронтирных моделей. «Если вы посмотрите на провайдеров базовых моделей, они говорят: „Эй, мы решаем много задач, а потом займемся написанием кода“. Отлично, они займутся чем-то еще. Наша же главная цель — создать модель для защитников. У них просто нет работающего решения», — заявил он на круглом столе.
Эй Джей Шипли, директор по продукту CrowdStrike, сообщил в эксклюзивном интервью VentureBeat на Fal.Con, что компания «не является агностиком по отношению к моделям», но поддерживает «открытую экосистему обвязок и моделей». Обвязка SafeMind маршрутизирует запросы к моделям CrowdStrike или к альтернативам от Anthropic, OpenAI или открытым анаграммам в зависимости от задачи. Шипли отметил, что активность агентов на конечных точках генерирует больше телеметрии, чем активность в браузере, и именно на этот охват датчиков опирается специализированный подход CrowdStrike. Он не стал приводить количественные оценки разницы.
Далеко не все в экспертном сообществе согласны с этим порогом входа. Кайне МакГладри, старший член IEEE и независимый vCISO, не связанный ни с одной из четырех упомянутых в статье компаний, утверждает, что описанный Курцем барьер реален, но уже, чем кажется. «Барьер для входа заключается в нормализованных, размеченных данных и распределении финансирования, а не в каком-то волшебном разрыве в возможностях», — рассказал МакГладри изданию VentureBeat. — «Такие компании, как Fortinet, Cisco, Darktrace, SentinelOne и другие, безусловно, обладают достаточными данными и капиталом для обучения базовых моделей защиты, если бы они захотели этого».
МакГладри предложил более прагматичную проверку для CISO, принимающих решение. По его словам, большинство жертв атак с использованием ИИ «проигрывали из-за базовых упущений в сфере гигиены кибербезопасности задолго до того, как появились рои агентов». Его совет заключается в том, чтобы выявить ключевые бизнес-системы и технические риски для них, а затем закрыть эти пробелы перед покупкой нового поколения ИИ-инструментов.
В эксклюзивном интервью VentureBeat на неделе Fal.Con Эндрю Обадиару, директор по информационной безопасности в Cobalt, не связанный ни с одним из вендоров из статьи, призвал руководителей по безопасности составить карту того, к чему агенты могут получить доступ и что они способны делать, прежде чем расширять их автономность.
Его рекомендации были конкретными. «Прежде чем даже увеличивать автономность агента, важно составить карту его идентификационных данных, разрешений, инструментов и данных, а также определить последующие действия, к которым у него есть доступ», — сказал Обадиару. — «Если вы не знаете, чем располагаете, вы не сможете это защитить».
Обадиару рекомендовал проводить состязательное тестирование и использовать средства наблюдаемости для проверки того, что агент способен совершать в рамках своей цепочки доверия и действий. Он предостерег от опоры на какой-то один инструмент при обеспечении такой уверенности.
Пять вопросов до заморозки бюджета на 2027 год
Каждый из четырех вендоров измеряет различные параметры и отчитывается по ним по-своему. Все, что нужно CISO перед утверждением бюджета SOC на 2027 год, — это единая структура, состоящая из пяти вопросов, одинаково применимых ко всем четырем платформам.
Во-первых, проясните, что именно измеряют опубликованные метрики и данные вендора. Прирост показателей обнаружения внутри одной платформы, результаты прохождения тестов на внешнем бенчмарке и испытания продуктивности аналитика — это три разные единицы измерения работы. Воспринимайте их как три разных ответа, а не как три записи в одной турнирной таблице.
Во-вторых, выясните, какие обучающие данные модель будет обрабатывать и как заказчики могут проверить, что модель использует исключительно эти данные. Специализированная модель может включать проприетарную телеметрию злоумышленников и аннотации, которые не поступают в базовую модель при ее первоначальном обучении. Фронтирные модели могут обладать более широкими возможностями общего рассуждения и написания кода. Покупателям требуются свидетельства на уровне конкретных задач, чтобы понять, какое именно преимущество проявится в их среде.
В-третьих, что произойдет с правилами обнаружения и плейбуками, если вы решите сменить вендора через два года? Специализированная модель дает вендору больший контроль над конвейером обучения и инференса. Внешняя обвязка может сократить путь к утвержденным обновлениям моделей, хотя вендор платформы все равно решает, какие модели прошли валидацию, поддерживаются и доступны в конкретном регионе. Издержки смены поставщика включают штрафы за расторжение контракта и инженерные трудозатраты на перенос логики обнаружения, цепочек промптов, контекста инцидентов, разрешений агентов, сопоставлений телеметрии и регрессионных тестов на другую платформу.
В-четвертых, как быстро существующие клиенты получают новые версии моделей и насколько существенны эти доработки? Насколько прозрачны вендоры в отношении своих дорожных карт и минорных релизов, и запрашивают ли они обратную связь в консультативных советах? Получите обязательства по обновлениям и сроки уведомления о критических изменениях в письменном виде.
В-пятых, позволяет ли их архитектура экспортировать работающий рабочий процесс из продакшена и воспроизвести его в другом месте без создания с нуля? Насколько переносимы рабочие процессы, проекты, навыки и продвинутая логика, созданные под конкретную стратегию? В предыдущих архитектурах именно здесь привязка к поставщику приводила к тому, что компании оставались связаны с вендором еще долго после того, как его система переставала справляться с растущим бизнесом. CISO следует запросить рекомендации у клиентов, которые успешно экспортировали рабочие процессы из продакшена и воссоздали их в других условиях.
С учетом всех пяти вопросов модель — это лишь один из уровней привязки к вендору. Актив, который сложнее всего перенести, — это операционная система безопасности, выстроенная вокруг этой модели. Правила обнаружения, библиотеки промптов, контекст расследований, границы идентификации, конвейеры обогащения данных и плейбуки автоматизации накапливаются быстрее, чем осознает большинство команд.
Продакшен все расставит по местам
CrowdStrike построила SafeMind на концепции о том, что охват датчиков, глубина аннотирования и история реагирования на инциденты отделяют компании, способные создавать специализированные модели защиты, от тех, кому это не под силу. Ресурсы Google в области исследований безопасности и разработки моделей позволяют ей следовать аналогичному подходу. Microsoft выбрала иной путь, объединив специфические функции безопасности с сервисами передовых моделей и подкрепив их результатами опубликованного контролируемого исследования. Palo Alto сделала ставку на то, что базовые модели будут совершенствоваться достаточно быстро, чтобы владение уровнем адаптации и элементами управления имело большую ценность, чем владение самой моделью.
Данные Pulse показывают, что рынок может решить этот вопрос раньше самих вендоров. Большинство предприятий уже используют нативные средства контроля от своих провайдеров в качестве основного уровня защиты. Специализированным игрокам придется вытеснить этот стандарт по умолчанию, прежде чем архитектурные споры приобретут реальное значение.
Какая стратегия окажется выигрышной, покажет продакшен в ближайшие два года, и бюджет SOC на 2027 год — это именно то поле, где большинству CISO придется сделать свой выбор.




