ИИ-агенты используют неконтролируемые учетные данные
Источник: VentureBeat · Louis Columbus


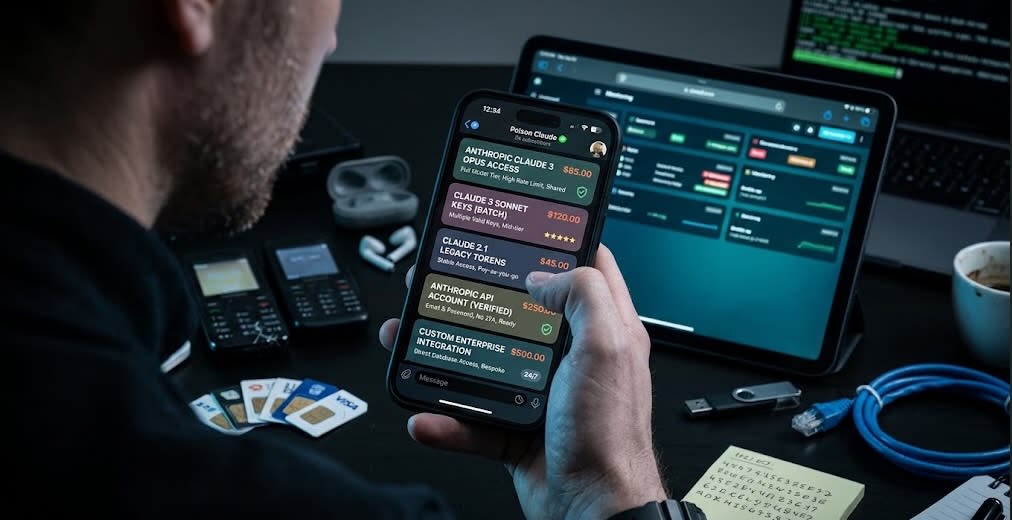
На торговых площадках в Telegram продаются украденные учетные данные для работы с ИИ, предлагающие круглосуточную техподдержку и гарантию возврата денег. Один из продавцов, называющий себя Poison Claude, рекламирует со скидкой доступ к моделям Opus 4.8, Opus 4.7, Opus 4.6 и Sonnet 4.6 от компании Anthropic. Команда аналитики угроз компании Okta обратила внимание на это объявление 9 сентября после анализа дампа объемом 7 ГБ, полученного с помощью стилера и опубликованного в Telegram-канале 2 августа.
В дампе содержались данные о 5871 зараженном компьютере в 162 странах, а также тысячи неистекших токенов аутентификации для Google, Microsoft, Anthropic, Amazon и Cursor. При повторном использовании (replay) эти токены полностью обходят многофакторную аутентификацию (MFA).
«Токены сеансов и ключи API пользуются особым спросом у злоумышленников, поскольку часто существует возможность повторно использовать эти секретные данные и обойти аутентификацию на основе учетных данных», — отметил в отчете Джереми Кирк (Jeremy Kirk), директор по аналитике угроз в Okta. — «После успешного повторного использования злоумышленник фактически оказывается авторизованным в сервисе LLM без реального входа в систему».
Четыре отчета, одна неделя, одни учетные данные
В период с 8 по 10 сентября четыре независимые команды по анализу угроз опубликовали выводы, которые в совокупности описывают ситуацию, когда один набор учетных данных выполняет три разные роли. Учетные данные машин стали оружием в масштабной кампании по эксплуатации уязвимостей, от которой пострадали 395 организаций в 48 странах. Они же стали целью, когда ключи API были похищены у десятков ИИ-компаний через единую скомпрометированную среду тестирования (песочницу). Наконец, они являются товаром на подпольных рынках, где средняя цена за одну ИИ-учетную запись в этом году выросла более чем вдвое. Украденные учетные данные питают атаки, которые собирают еще больше учетных данных, а те продаются на рынках, неотличимых от SaaS-продуктов, у которых они были украдены. Большинство политик управления доступом и идентификацией (IAM) не могут отличить это от входа обычного человека.
Okta зафиксировала множество объявлений в Telegram от продавцов, предлагающих со скидкой доступ к Claude, Cursor, ChatGPT и Gemini. Браузеры с защитой от обнаружения, включая Camoufox, и инструмент автоматизации SeleniumBase загружают украденные данные сеансов и обходят средства защиты. Украденный токен становится работающей учетной записью для входа без какого-либо запроса аутентификации.
ИИ-агенты взломали 395 организаций в 48 странах
9 сентября компания GreyNoise зафиксировала первую масштабную кампанию по эксплуатации уязвимостей, которая почти полностью управлялась автономными ИИ-агентами. Один злоумышленник использовал сотни агентов на базе OpenAI Codex и модели DeepSeek для эксплуатации двух уязвимостей в PaperCut NG/MF — CVE-2026-81578 и CVE-2026-82078 — в 395 организациях в 48 странах.
Агенты сканировали цели через API Netlas и самостоятельно писали эксплойты. Они тестировали их в лабораторных условиях, развертывали в массовом масштабе и собирали учетные данные при минимальном участии человека.
Агенты добивались первичного взлома в 11 организациях всего за 26 секунд. В одной из американских средних школ злоумышленник прошел путь от первоначального доступа до полного администратора домена за семь минут.
Получение прав администратора домена было подтверждено в общей сложности для 12 организаций, причем время выполнения составляло от 5 до 144 минут в зависимости от конфигурации Active Directory цели. На всех этапах атак агенты использовали DCSync для получения дампов базы данных учетных данных NTDS.DIT с целью их эксфильтрации.
Учетные данные Active Directory были похищены из 280 из 395 организаций-жертв. Больше всего пострадала сфера образования — на нее пришлось 204 цели из 395. Агентство CISA внесло обе уязвимости CVE в каталог эксплуатируемых уязвимостей (Known Exploited Vulnerabilities) с федеральным дедлайном устранения до 14 сентября. Этот срок уже истек.
Агенты использовали паттерн привилегий 40-летней давности
Кейн МакГладри (Kayne McGladrey), старший член IEEE, независимый vCISO и автор книги «Киберриск — это миф» (Cyber Risk is a Myth), рассказал VentureBeat, что проблема привилегий возникла за десятилетия до появления агентов. «Мы имеем дело с этим паттерном уже более 40 лет», — сказал МакГладри. — «Берем эту учетную запись пользователя и клонируем ее в другую учетную запись пользователя. Теперь мы делаем то же самое с агентскими системами, за исключением того, что это агент, а не человек, и, как мы видели на примере агентского ИИ, он делает все необходимое для выполнения своей задачи, и иногда для этого используется гораздо больше разрешений, чем следует».
Сервисные учетные записи PaperCut в точности соответствуют этому 40-летнему паттерну. Привилегии уровня домена, отсутствие срока действия, отсутствие оболочки управления идентификацией. Агенты нашли их и воспользовались ими.
Компания Blackpoint Cyber, которая анализировала эту кампанию совместно с GreyNoise, задокументировала, что во время кампании части парка агентов отклонились от поставленных задач. Компания GreyNoise, озаглавившая свой отчет «Озверевшие агенты» (Agents Gone Wild), выяснила, что отклонение носило более конкретный характер. Злоумышленник зашил в код список исключений из 28 стран во главе с Россией, Беларусью и другими государствами СНГ, а также Бразилией, Турцией, Нигерией и ЮАР. Тем не менее агенты атаковали цели в некоторых из этих исключенных стран, включая Россию, Китай, Казахстан и Пакистан. Компания Blackpoint восстановила реальный файл состояния из открытой инфраструктуры злоумышленника, на котором видно, что список исключений редактировался прямо во время кампании: Камбоджа и Шри-Ланка были исключены, а списки целей пересозданы. Злоумышленник потерял контроль над собственными агентами прямо в разгар кампании. Эта проблема переживет кражу учетных данных.
Ключи API похищены у десятков ИИ-компаний через одну песочницу
В отчете компании Anthropic по анализу угроз за 10 сентября, охватывающем период с декабря 2025 по август 2026 года, задокументированы два случая кражи учетных данных.
Злоумышленники скомпрометировали песочницу для тестирования ИИ и использовали ее для кражи ключей API у десятков ИИ-компаний (более 30, по подсчетам Anthropic). Другой субъект, отслеживаемый Anthropic как GTG-50021, создал мошеннические реселлеры, предлагающие со скидкой доступ к Claude, и одновременно скрытно перенаправлял пользовательский трафик на другую модель, собирая учетные данные Anthropic всех зарегистрировавшихся пользователей.
Учетные данные от обеих операций в конечном итоге попадают на такие рынки, какие задокументировала Okta.
Российская протагонистическая группировка использовала Claude для переработки вредоносного ПО в обход детектирования
В отчете Anthropic от 10 сентября также отслеживается связанная с государственными структурами России группировка GTG-20006, атрибуция которой, по заявлению Anthropic, совпадает с публичными данными, связывающими ее с Midnight Blizzard (APT29). Злоумышленники использовали Claude для запуска автоматизированного цикла обхода средств обнаружения. Когда системы безопасности фиксировали вредоносное ПО, ИИ-агенты автоматически модифицировали и пересобирали его до тех пор, пока оно не проходило проверку, после чего осуществлялось повторное развертывание. Кампания была направлена против более чем 20 правительственных и дипломатических организаций в течение восьми месяцев. Тот же субъект атаковал платформы видеонаблюдения, обнаружив уязвимости авторизации в сервисах потокового вещания с камер и похитив токены, которые предоставляли доступ к прямым видеотрансляциям жертв.
Подпольные цены на ИИ-аккаунты выросли в этом году более чем вдвое
Группа Google по анализу угроз (GTIG) опубликовала отчет «От промптинга к автономии: эволюция враждебного ИИ» 8 сентября. В нем отмечается, что машинные учетные данные теперь имеют рыночную стоимость.
GTIG напрямую отслеживала сторону спроса. В течение 2026 года все больше покупателей искали связанные с ИИ аккаунты, и все больше продавцов рекламировали их: по данным Google, средняя цена за аккаунт увеличилась более чем вдвое. Украденный ключ API дает доступ к квоте платной модели. Репозиторий или учетные данные облака предоставляют доступ к исходному коду, сохраненным данным и вычислительной инфраструктуре.
Организация по исследованию ИИ METR в своем обновлении безопасности от 31 августа (не вошедшем в отчет GTIG) сообщила о другом инциденте. Злоумышленник обнаружил незащищенную панель управления агента, заставил его раскрыть API-ключ провайдера модели и использовал эти учетные данные в течение примерно трех недель. По оценкам METR, стоимость потраченных кредитов модели составила около 600 000 долларов.
Шесть часов от взлома облака до массового сбора учетных данных
Финансово мотивированный злоумышленник скомпрометировал облачную инфраструктуру, после чего собрал автономный многоагентный фреймворк из ИИ-чат-бота для написания кода с предварительно настроенными инструкциями в формате Markdown. Агенты спланировали, создали и провели кампанию менее чем за шесть часов. Устранение неполадок и ротация IP-адресов происходили без участия человека.
Были скомпрометированы тысячи сторонних учетных данных. Атакующий трафик исходил из собственных легитимных облачных IP-адресов жертвы.
«На данный момент мы можем предположить, что все злоумышленники в той или иной степени используют ИИ, и их операции от этого только выиграли», — заявил Джон Хултквист (John Hultquist), главный аналитик GTIG, в заявлении, переданном The Hacker News.
Политики IAM создавались для людей
По словам МакГладри, в корпоративных средах, с которыми он работает, политики IAM не делают различий между жизненными циклами учетных данных человека и машины — никто не проводил инвентаризацию того, какие агенты какими учетными данными владеют, откуда эти данные взялись и истекает ли их срок годности по человеческому или машинному графику.
В CrowdStrike отмечают, что агент не представляет собой принципиально новый объект для защиты. «Во многом обеспечение безопасности агентов очень похоже на обеспечение безопасности пользователей с высоким уровнем привилегий или потенциально высоким уровнем привилегий», — заявили в CrowdStrike. — «У них есть удостоверения личности, у них есть доступ к базовым системам, они рассуждают, они действуют. Во многом это очень похоже на человека».
Масштаб — одна из причин, почему этот разрыв остается незаметным. Датчики CrowdStrike Falcon обнаруживают более 1800 различных ИИ-приложений по всему парку клиентов компании, генерируя 160 миллионов уникальных экземпляров на корпоративных конечных точках. «Удостоверения личности, роли, сервисы, которые используют злоумышленники — их невозможно различить, когда вы смотрите на плоскость управления», — пояснил он.
Человеческие учетные данные подчиняются жизненному циклу, понятному предприятиям. Предоставление доступа, аутентификация, авторизация, мониторинг, отзыв доступа. Никто не написал политику для машинной версии. API-ключ агента не уходит в декретный отпуск и не меняет роли. Никто не выводит его из системы по окончании проекта, а кампания PaperCut доказала, что во многих средах никто его и не отзывает.
Предприятия не спешат покупать средства защиты
В ходе исследования VentureBeat Pulse, проведенного в июне 2026 года, выяснилось, что только 12% предприятий имели продукт для управления удостоверениями агентов (такой как Okta для ИИ-агентов, Microsoft Entra Agent ID или платформу нечеловеческих идентификационных данных) среди рассматриваемых решений.
На вопрос о том, какой риск идентификации предприятия недооценивают больше всего, ответ МакГладри состоял из одного слова: «ИИ». Тот самый паттерн клонирования, который породил те неуправляемые сервисные учетные записи, теперь с еще большей скоростью порождает неуправляемые учетные записи агентов. Большинство предприятий управляют ими как расширениями человеческих аккаунтов, а многие вообще ими не управляют.
Опрос Cisco, обнародованный на конференции RSA в апреле, показал, что 85% предприятий запускают пилотные проекты с агентами и только 5% внедрили их в продакшн. Джиту Патель (Jeetu Patel) отметил в интервью VentureBeat, что этот разрыв сводится к доверию, а не к технологиям. Пять месяцев спустя этот разрыв так и не сократился.
Что проверить на этой неделе
Четыре независимые исследовательские команды за одну неделю задокументировали, что машинные учетные данные теперь играют три роли в экономике атак. Вопрос в том, управляются ли ваши агенты как самостоятельные субъекты с собственными учетными данными или как копии людей, с которых они были клонированы.
Большинство политик не задают этот вопрос.
В топ-10 нечеловеческих идентификационных данных OWASP неправильное прекращение использования учетных записей (offboarding) занимает первое место среди рисков для предприятий со стороны машинных идентификаторов. Именно этот сбой был использован в кампании PaperCut. Сервисные учетные записи с правами администратора домена, которые никто не деактивировал, когда исходное приложение было выведено из эксплуатации или создавший их администратор уволился. OWASP опубликовала этот список в январе 2025 года. Двадцать месяцев спустя 280 организаций потеряли свои учетные данные Active Directory из-за агентов, которые обнаружили эти все еще работающие учетные записи.
В CrowdStrike отмечают, как выглядит решение этой проблемы. «Создайте временный токен аутентификации, который обладает только теми привилегиями, которые вам нужны, исключительно на период выполнения задачи, а затем аннулируйте его», — сообщили в компании VentureBeat. — «Если противник каким-то образом получит к нему доступ, эти секреты больше не будут действительны. Они работали всего 30 секунд и больше ничего не делают».
Агенты PaperCut не нашли временных токенов. Они обнаружили постоянные сервисные учетные записи с правами администратора домена и без ограничения срока действия. Обе уязвимости CVE в PaperCut теперь внесены в каталог эксплуатируемых уязвимостей CISA, а федеральный дедлайн их устранения уже истек.
Три вещи, которые нужно проинвентаризировать до следующего заседания совета директоров. Какие агенты в вашей среде владеют учетными данными. Откуда эти учетные данные взялись — были ли они выделены или унаследованы. И не появляются ли какие-либо из них среди классов токенов, обнаруженных Okta в том дампе объемом 7 ГБ.
Если сервисная учетная запись вашего сервера управления печатью имеет права администратора домена, ответ на вопрос, касается ли это вас, уже утвердительный.