Хакеры, связанные с Китаем, внедрили бэкдоры в ноутбуки топ-менеджеров через USB, воспользовавшись исправлением, которое было у компаний, но не использовалось ими
Источник: VentureBeat · Louis Columbus


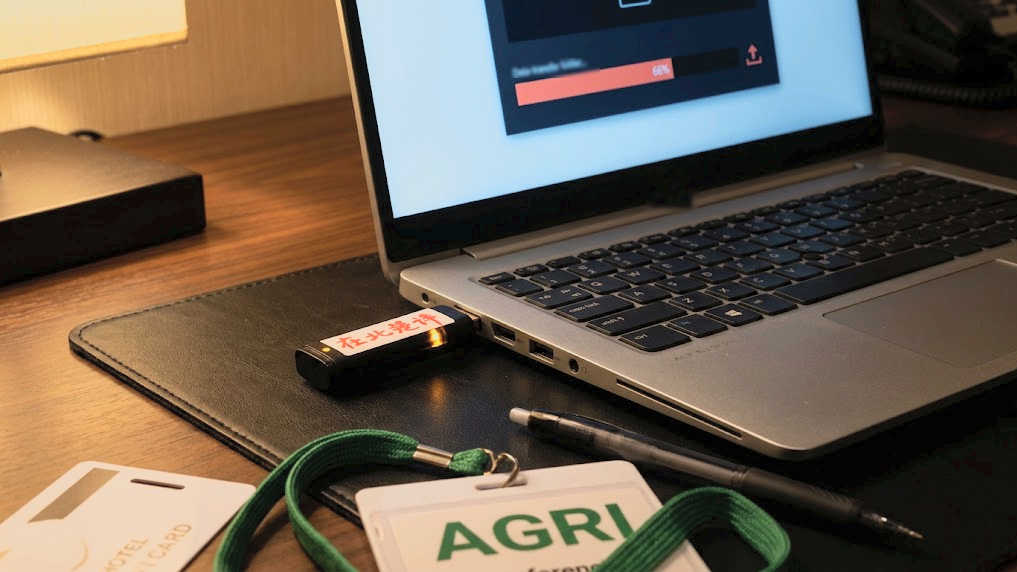
Внушающая опасения хакерская группировка, связанная с китайским государством, весной этого года взломала ноутбуки руководителей на конференции по сельскохозяйственной промышленности на острове Хайнань — не с помощью фишинга или сетевого взлома, а проникнув в гостиничные номера и загрузив устройства с USB-накопителя, пока топ-менеджеры ужинали.
Компания CrowdStrike, которая отслеживает эту группировку под именем OVERCAST PANDA, раскрыла эту кампанию в своем Отчете об охоте на угрозы за 2026 год и подробно описала хронологию операции в интервью VentureBeat на конференции Fal.Con 2026: злоумышленник проник в один номер около 20:00 по местному времени, а во второй — к 21:57, записал бэкдор под названием FlowCloud прямо на накопитель каждого ноутбука, после чего перезагрузил машины и удалился. Никакого сетевого вторжения, фишинговых писем или кражи учетных данных через страницы входа зафиксировано не было.
Согласно отчету, вторжения датируются периодом с марта по май 2026 года, а временные метки были предоставлены Адамом Мейерсом (Adam Meyers), старшим вице-президентом CrowdStrike по противодействию противникам, который разрешил их публикацию в интервью VentureBeat. Команда CrowdStrike OverWatch пресекла эти вторжения и пришла к выводу, что OVERCAST PANDA практически наверняка продолжит свою деятельность. Сам бэкдор FlowCloud появился за годы до этой кампании: <компания Proofpoint документировала его в 2020 году, когда он доставлялся посредством фишинга предприятиям коммунального хозяйства США, а центр мониторинга безопасности (SOC) NTT Security отслеживал заражения через USB в зарубежных филиалах японских организаций еще в начале 2022 года.
Исследователи безопасности называют физическое вмешательство в работу оставленного без присмотра ноутбука «атакой злой горничной» (evil maid attack), поскольку Иоанна Рутковская продемонстрировала ее с использованием загрузочной USB-флешки еще в 2009 году. По словам Мейерса, операции с физическим доступом редки среди 290 задокументированных группировок, которые отслеживает CrowdStrike, а вариант, используемый MUSTANG PANDA, зависит от оставленной USB-флешки, которую жертва подключает сама. Новизной, по словам Мейерса, стало сочетание проникновения в гостиничный номер спецслужбами и развертывания вредоносного ПО путем загрузки целевой машины с USB-накопителя, а не надежды на то, что пользователь запустит с него файл.
Когда руководители включили компьютеры на следующее утро, сработал триггер и загрузился FlowCloud. Начались регистрация нажатий клавиш (кейлоггинг), захват экрана, сбор файлов и кража учетных данных.
«У нас есть видимость, как только машина загружается», — рассказал Мейерс изданию VentureBeat. Ключ реестра или аналогичный триггер запускает FlowCloud через некоторое время после загрузки операционной системы, и именно тогда его обнаруживает датчик Falcon. Промежуток между записью на USB-накопитель и следующей загрузкой — это временное окно, в течение которого ноутбук остается скомпрометированным и необнаруженным до тех пор, пока руководитель снова не войдет в систему.
CrowdStrike опубликовала информацию об этом временном окне за месяц до того, как анонсировала линейку продуктов в сфере ИИ-безопасности — Falcon Guardian, SafeMind, Agentic Identity Provider и AI Gateway — на конференции Fal.Con 2026 на этой неделе.
Почему существующие средства безопасности пропустили эту атаку
Системам EDR необходима загруженная операционная система и работающий агент. MFA ожидает попытки входа в систему, обучение фишингу — электронного письма, а системы безопасности ИИ-агентов — агента для защиты.
OVERCAST PANDA обошла все эти уровни в точке входа. Первоначальное заражение произошло ниже уровня работающей ОС, ниже агента EDR, ниже стека аутентификации. Falcon обнаружил FlowCloud после того, как его процесс запустился после загрузки, но к тому моменту имплант и его триггер уже находились на диске.
«Проникновение в гостиничные номера — очень распространенная вещь, — отметил Мейерс. — Поговорите с любым специалистом по корпоративной физической безопасности. Они в целом осведомлены о таких проникновениях, но уникальным, на мой взгляд, является сочетание проникновения в номер с развертыванием вредоносного ПО».
По мнению Мейерса, за OVERCAST PANDA стоит Министерство государственной безопасности Китая. Люди, проникающие в номера, являются либо сотрудниками или агентами МГБ или Министерства общественной безопасности, либо персоналом отеля, подкупленным или принужденным этими службами, сообщил Мейерс изданию VentureBeat. Согласно отходу, в ходе еще одного инцидента в середине 2026 года целью стал американский медиаспециалист, против которого применялись те же методы. Выбор в качестве цели сельскохозяйственной конференции согласуется с приоритетами сбора информации, которые Мейерс связал с пятилетними планами Китая.
Что CrowdStrike объявила на Fal.Con и где начинается безопасность времени выполнения
Генеральный директор Nvidia Дженсен Хуанг (Jensen Huang) присоединился к Джорджу Курцу (George Kurtz) на сцене Fal.Con, чтобы представить SafeMind — агентскую систему кибербезопасности, созданную на базе открытых моделей Nvidia Nemotron и данных об угрозах от CrowdStrike. Мейерс сообщил аудитории Fal.Con, что в июне 2026 года было зарегистрировано 7 400 уязвимостей CVE (что на 96% больше, чем в июне 2025 года), причем CrowdStrike предоставила 2 400 из них в рамках ответственного раскрытия информации (примерно 30% от всех CVE, зарегистрированных в том месяце).
Президент CrowdStrike Майк Сетонас (Mike Sentonas) сообщил аудитории второго дня конференции, что Falcon Guardian — уровень безопасности времени выполнения компании для ИИ-агентов на конечных устройствах — заработал в ту же минуту, когда Курц вывел на экран слайд. В свою очередь, AI Gateway, значащийся среди возможностей Guardian, появится в сентябре как хостинговый сервис, за которым последует гибридная версия. Эй Джей Шипли (AJ Shipley), директор по продуктам CrowdStrike, сообщил VentureBeat, что в течение ближайших двух недель CrowdStrike встроит модель SafeMind в Guardian для обнаружения вредоносных промптов.
Угрозы, с которыми борются эти продукты, реальны, и отчет дает им количественную оценку. По данным OverWatch, количество потенциальных угроз, обнаруживаемых ИИ-агентами, росло в 2,5 раза быстрее, чем угрозы, выявляемые людьми. Киберпреступная активность, направленная на облачные среды, выросла на 171% за отчетный период. Количество вторжений с использованием вишинга удвоилось в первой половине 2026 года по сравнению со второй половиной 2025 года, причем киберпреступная группировка SNARKY SPIDER перешла от захвата учетных записей к эксфильтрации данных менее чем за пять минут после компрометации SaaS-приложений, интегрированных с единым входом (SSO).
Каждая из этих угроз связана с сетью. Все они предполагают работающую ОС, активный сеанс пользователя или активную облачную рабочую нагрузку.
Средства контроля, которые останавливают это — прошивка и политики
«Это разрешимая проблема, — заявил Мейерс. — Просто это неудобное решение, а значит, многие этого не делают».
Сама CrowdStrike с мая 2019 года поставляет функцию обнаружения атак на прошивки и аудита настроек BIOS через датчик Falcon, включая интеграцию с Dell SafeBIOS, которая выводит телеметрию проверки BIOS в консоль Falcon. Возможность аудита связанных с безопасностью настроек BIOS на ноутбуках, которые носят с собой руководители, присутствовала в платформе в течение семи лет. Применение ее к устройствам для путешествий — это вопрос управленческого решения, а не недостаток продукта.
Средства контроля, которые могли бы смягчить кампанию OVERCAST PANDA, стары и дешевы, и каждое из них выполняет свою задачу. Отключение внешней загрузки в UEFI устраняет этот вектор. Пароль администратора BIOS позволяет удерживать его в отключенном состоянии. Предзагрузочная аутентификация позволяет загрузиться внешней среде, но оставляет зашифрованный том нечитаемым до тех пор, пока пользователь не введет PIN-код или ключ. Мониторинг прошивки обнаруживает несанкционированные изменения уже постфактум.
«Не берите с собой ничего, с чем вы не готовы расстаться, если это попадет к иностранной разведке», — посоветовал Мейерс. Во время зарубежных поездок в период работы в CrowdStrike он использовал временные ноутбуки и учетные записи электронной почты, уничтожая данные на устройстве по возвращении. Угроза начинается еще на таможне. Должностные лица могут изъять устройство и потребовать предоставить доступ, добавил он.
«У них есть мастер-ключи от этой дряни», — таков был его вердикт относительно сейфов в отелях.
Почему масштаб побеждает в борьбе за приоритеты
Вторжения, отслеживаемые CrowdStrike OverWatch, выросли примерно на 4% за отчетный период после 27-процентного скачка годом ранее — плато, которое CrowdStrike объясняет смещением фокуса в сторону более сложных и ресурсоемких кампаний. Операция OVERCAST PANDA в гостиничных номерах служит тому примером.
Сетевые угрозы беспокоят Мейерса сильнее. Когда его попросили сопоставить операцию OVERCAST PANDA в гостиничном номере со случаем REVENANT SPIDER, который он показывал на сцене Fal.Con (киберпреступная группировка, использовавшая ИИ для компрометации 17 жертв с помощью кастомных веб-шеллов за 48 минут), он выбрал REVENANT SPIDER.
«Нельзя совершать вторжения в гостиничные номера в промышленных масштабах, — сказал он. — Нельзя осуществлять вторжения на физические устройства в таких масштабах. И даже в этом случае речь идет всего об одном устройстве». Человек в номере является конкретной целью, и вторжение редко развивается дальше, добавил он. «REVENANT SPIDER действуют с такой скоростью и используют искусственный интеллект повсеместно, и это совершенно другая угроза, которая, на мой взгляд, представляет большую опасность для среднего предприятия».
Вторжения на сетевой скорости с использованием ИИ масштабируются. Методы физического доступа — нет. Бюджеты на безопасность следуют за угрозой, которая поражает наибольшее количество машин. Угроза, которую сложнее всего обнаружить на одном компьютере, получает то, что останется.
Но руководители, посетившие сельскохозяйственную конференцию в Китае этой весной, были конкретными целями государственной разведки — службы, которая выбрала медленный, не поддающийся масштабированию метод именно потому, что он работает там, где сетевые атаки терпят неудачу.
Сама конференция выступает в роли модели угроз
Руководители на конференциях являются мишенями кампании, в то время как безопасность времени выполнения начинает действовать только после загрузки машины. Вендоры, заполнявшие выставочный зал в Лас-Вегасе на этой неделе, продавали ту же защиту времени выполнения тем участникам, чьи собственные ноутбуки имеют ту же самую уязвимость.
Организационный разрыв — вот настоящая проблема. Falcon Guardian поставляется одной команде, а конфигурация BIOS на туристических ноутбуках находится в ведении другой. ИТ-подразделение внедряет Agentic IdP, в то время как решение о том, берут ли руководители с собой рабочие ноутбуки в международные поездки, принимает совсем другая группа. А статья бюджета, финансирующая защиту от облачных угроз, не имеет никакого отношения к политикам в отношении дорожных устройств.
Мейерс столкнулся с обеими сторонами проблемы. «Я общался с компаниями, где мне говорят: у нас будет заседание совета директоров в Шанхае, и я думаю: зачем вы это делаете?»
Что нужно сделать руководителям по безопасности перед следующей поездкой
Проведите аудит каждого ноутбука топ-менеджера на предмет возможности загрузки с USB. Если устройство прямо сейчас можно загрузить с USB-флешки, оно имеет ту же уязвимость, которую OVERCAST PANDA эксплуатировала этой весной. Приведенные ниже шаги охватывают ноутбуки под управлением Windows, на которые нацелен FlowCloud.
Внедрите полнодисковое шифрование с предзагрузочной аутентификацией. BitLocker в конфигурации только с TPM — это документированное уязвимое место при физическом доступе. Исследователи из SCRT извлекли главный ключ тома с шины LPC с помощью модуля FPGA за 49 долларов в 2021 году, а группа Dolos сделала то же самое через SPI в том же году. OVERCAST PANDA записала бэкдор и его постзагрузочный триггер на тома Windows, следовательно, операторы имели к нему права записи. Это указывает на то, что машины либо не были зашифрованы, либо были защищены конфигурацией, которую операторы обошли. Предзагрузочная аутентификация с помощью PIN-кода или USB-ключа требует обязательного участия человека, прежде чем хранилище станет доступным для чтения.
Убедитесь, что безопасная загрузка (Secure Boot) включена, а список отзыва актуален. Secure Boot проверяет подписи компонентов загрузки и блокирует большинство неавторизованных загрузчиков, однако загрузка с внешних носителей остается возможной, а подписанные модули (shims) все еще могут содержать обходные пути. Компания ESET опубликовала результаты исследования 11 устаревших UEFI-модулей с подписью Microsoft (выпущенных в июле 2026 года), которые позволяли не доверенному коду выполняться при загрузке на любом компьютере, доверяющем стороннему сертификату Microsoft. Корпорация Microsoft отозвала их в обновлении DBX от 9 июня 2026 года, поэтому ноутбук, пропустивший это обновление, все еще им доверяет. Заблокируйте порядок загрузки на уровне UEFI, отключите меню однократной загрузки и установите пароль администратора BIOS, который защищает как утилиту настройки, так и любую клавишу переопределения загрузки. По мнению Мейерса, многие из этих настроек остаются без внимания просто потому, что их исправление неудобно.
Выдавайте для международных конференций специальные дорожные устройства, не имеющие доступа к производственным системам, сохраненных учетных данных для внутренних инструментов и постоянной конфигурации VPN.
«Если они смогут заполучить его в свои руки, они смогут им завладеть», — резюмировал Мейерс, процитировав старую мудрость DEF CON. Falcon обнаруживает FlowCloud только после загрузки — уязвимым является промежуток в несколько часов между записью на USB и следующим входом в систему, пока ноутбук находится в закрытом и скомпрометированном состоянии.
«Купить пару ноутбуков и пару телефонов недорого», — сказал Мейерс. Средства контроля, закрывающие это окно — это горстка настроек прошивки и запасной ноутбук. Вопрос лишь в том, внедрил ли их хоть кто-нибудь.