


Украденные сеансы Claude могут получить доступ к корпоративной почте Gmail
Источник: VentureBeat · Louis Columbus


Инфостилеры перенесли украденные файлы cookie сеансов Claude в платные учетные записи, не затрагивая при этом двухфакторную аутентификацию на странице входа.
Учетные записи, отмеченные Anthropic, — это оплачиваемые с банковских карт индивидуальные аккаунты, то есть та категория пользователей, которую не контролируют корпоративные поставщики личных данных и из которой ни одна консоль администратора не может выйти. Перехват сеансовых файлов cookie обходит единый вход (SSO) так же легко, как и двухфакторную аутентификацию (2FA). Все, что обеспечивает SSO в данном случае, — это отзыв доступа и видимость, но не пресечение. Компания сообщила о кампании в уведомительных письмах пострадавшим пользователям, назвала шесть семейств стилеров, завершила сеансы учетных записей, удалила сохраненные способы оплаты и вернула обнаруженные списания.
Сожженные лимиты использования — это наименьшая потеря. Настоящая угроза кроется в том, к чему могли получить доступ эти сеансы, причем ни один из них не находился под защитой корпоративной системы идентификации.
Компания Anthropic сообщила пострадавшим пользователям, что злоумышленник использовал распространенное вредоносное ПО — инфостилер, — чтобы похитить сеансы входа в Claude с их компьютеров, а затем использовать их для истощения лимитов аккаунтов. Об этом свидетельствует уведомление, опубликованное пострадавшим пользователем на Reddit, о котором BleepingComputer сообщил 30 августа.
В письме упоминались Vidar, LummaC2, StealC, RedLine и Acreed для Windows, а также Atomic Stealer для небольшого числа компьютеров Mac. Было описано универсальное вредоносное ПО, которое копирует файлы cookie входа в браузер вместе с сохраненными паролями. «Ваш сеанс Claude, вероятно, был одной из многих вещей, которые они собрали», — говорится в электронном письме.
Файл cookie сеанса — это доказательство того, что вход в систему уже состоялся
Атака развивается в одном направлении: с зараженного компьютера через украденный файл cookie в обход проверки, которая никогда не срабатывает, и прямо к ресурсам, доступным для учетной записи.
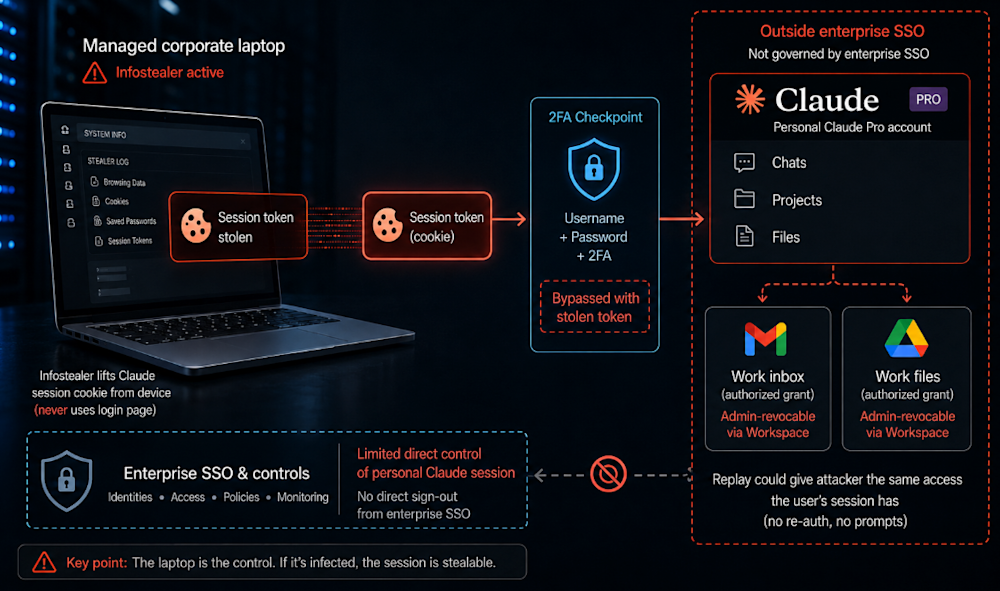
Как украденный файл cookie сеанса обходит 2FA и получает доступ к коннекторам персонального аккаунта Claude в корпоративный Google Workspace. Источник: VentureBeat с использованием Gemini
Завершение сеансов сработало, потому что повторно используемый файл cookie умирает вместе с сеансом, который он копирует.
Двухфакторная аутентификация защищает страницу входа. Затем сайт передает браузеру файл cookie, чтобы пользователь оставался в системе, и злоумышленник, который копирует этот файл cookie и использует его повторно, выглядит для сервера так, будто проверка уже пройдена. Help Net Security описала этот механизм 31 августа как кражу сеансов, ставшую новым видом кражи учетных данных.
Anthropic обнаружила кражу по счетчику использования. Лимиты исчерпывались и восполнялись в то время, когда владелец не пользовался Claude, написала компания.
Один из пользователей Reddit, получивший уведомление, проследил заражение до пиратской игры, сообщает BleepingComputer. Это лишь один компьютер, а Anthropic не уточнила, что было запущено на других.
В уведомлении Anthropic не приводилось никаких цифр. Компания не ответила к моменту публикации на вопросы VentureBeat о том, сколько именно учетных записей пострадало, были ли среди них корпоративные тарифы Team или Enterprise, защищенные с помощью SSO, и добрались ли повторно использованные сеансы до истории чатов или подключенных приложений, а не только до лимитов использования.
Удаление сохраненной банковской карты и возврат средств указывают на учетные записи с прямым биллингом и самостоятельной регистрацией, которые проходят аутентификацию через собственный логин Anthropic, а не через корпоративного провайдера идентификации. Сюда относятся персональные подписки. Организации Team и самостоятельные Enterprise также могут оплачиваться картами, так что вывод вероятен, но не абсолютен.
Генеральный директор Bugcrowd Дэйв Джерри рассказал Axios в начале августа, что его компания отправила сотрудникам почти дюжину писем о том, что агенту OpenClaw не место в корпоративных сетях, однако сотрудники все равно пытались его скачать. Личная подписка на Claude на рабочем ноутбуке — это проявление той же привычки, к тому же привязанная к банковской карте. Данные LayerX из отчета Akamai по рискам корпоративного ИИ показали, что 47% корпоративных диалогов с ИИ проходят через личные учетные записи, причем на долю Claude приходится 61%.
Пиратская игра — это лишь один из векторов. В июле злоумышленники разместили поддельную страницу загрузки Claude прямо на домене claude.ai через общедоступный Artifact, а спонсируемая реклама в Bing направляла сотрудников, искавших «Claude Desktop app», прямо на нее. Huntress задокументировала эту кампанию под названием FakeAgent после того, как SectopRAT скомпрометировала сотрудников 29 организаций за два дня. Артефакт собрал около 7 100 загрузок, прежде чем Anthropic удалила его. Другая кампания распространяла фальшивую программу установки Claude через поддельный сайт загрузки ранее в этом году, сообщает Malwarebytes. Вектор здесь — вовсе не пиратство, а попытки корпоративных сотрудников найти официальное приложение на своих рабочих компьютерах.
Возврат средств покрывает расходы на использование. Коннекторы не защищает ничто
Повторно использованный сеанс наследует все, до чего мог дотянуться легитимный, и Anthropic не уточняла, воспользовались ли этим злоумышленники. В случае с аккаунтом Claude это означает историю переписок, файлы, загруженные в проекты, и любые коннекторы, к которым владелец предоставил доступ. Справочный центр Anthropic указывает, что коннекторы позволяют Claude извлекать данные и совершать действия внутри подключенных сервисов, причем Claude наследует права каждого пользователя из соответствующего сервиса. Операции чтения и поиска выполняются без подтверждения. Действия по записи, включая отправку, ответ, пересылку, публикацию, перемещение и удаление в корзину, по умолчанию требуют одобрения. Путь для эксфильтрации остается открытым. Коннекторы Google Workspace доступны для индивидуальных учетных записей Claude, поэтому личная подписка Pro может содержать действующую авторизацию для почтового ящика Gmail или папки на Диске.
Если этот почтовый ящик является рабочим, злоумышленник, завладевший повторно используемым файлом cookie, получает к нему доступ на чтение, который корпоративный провайдер учетных записей проверял лишь единожды — в момент, когда сотрудник нажал кнопку «Разрешить», — и с тех пор практически не перепроверял. В случае с личным планом этот доступ полностью контролирует сам сотрудник. Ни один администратор клиента Claude не может выйти из такой учетной записи, а администратор Workspace или Entra, который может отозвать базовый доступ, чаще всего даже не подозревает о его существовании.
Адам Майерс, старший вице-президент CrowdStrike по операциям против злоумышленников, привел рыночные цифры в интервью Axios 6 августа. Преступники покупают и перепродают украденные учетные данные ChatGPT, Claude и Gemini с момента взрывного роста популярности ChatGPT в конце 2022 года, используя для этого инфостилеры. Отчет CrowdStrike о puòлювании за угрозами за 2026 год документирует одну кампанию по LLMjacking, которая пропустила почти 200 000 запросов API через доступ к модели искусственного интеллекта в скомпрометированной облачной учетной записи всего за две минуты.
Майерс провел четкую границу во время июльского брифинга по этому отчету. По его определению, LLMjacking заключается в краже учетных данных, а сбор средств — это то, что покупатель делает дальше, манипулируя ресурсами ИИ, принадлежащими жертве, «для проведения операций и генерации огромных счетов в качестве побочного продукта» этого процесса. «Так что думайте об этом как о майнинге криптовалюты с помощью LLM», — пояснил он.
Один архитектор отказался закладывать ту же уязвимость в свой продукт
Том Кляйнпетер, соучредитель и главный архитектор Common Room, в письменных ответах VentureBeat рассказал, почему он сдерживал интеграцию агентов ИИ своей компании в течение лета 2025 года.
«Мы сразу и окончательно отвергли локальные серверы MCP. Этот путь означал хранение долгосрочного ключа API или токена на чьем-то компьютере. Украдите эти учетные данные — и вы сможете выдавать себя за пользователя, вытягивать его данные или делать все остальное, что позволяет токен, до бесконечности, пока кто-то не заметит и вручную не отзовет его. Мы не были готовы выпускать такое на рынок».
Common Room выпустила свою первую агентскую интеграцию в октябре 2025 года, причем аутентификацию обрабатывал Auth0 от Okta, с разделенными областями видимости (scopes) для чтения и записи, причем запись по умолчанию была отключена, уточняет Кляйнпетер.
Агент кодирования на базе ИИ, работающий в собственной системе Common Room, предложил кэшировать токены доступа в виде обычного текста в Redis, чтобы сократить количество повторяющихся запросов аутентификации, написал он. Это работало, и живые учетные данные оказались бы в общей инфраструктуре, если бы человеческий рецензент не заметил это до релиза.
Отвечая на вопрос о том, что было приемлемо в 2024 году, а теперь стало серьезной уязвимостью, он назвал одну вещь. «Долгосрочные ключи API с широкими полномочиями. Они имели смысл, когда один человек управлял одной доверенной системой и держал руку на пульсе. Теперь агенты работают на ноутбуках и с самыми разными клиентами, зачастую без какого-либо контроля со стороны человека в реальном времени».
Okta предоставила агентам управляемые удостоверения в ту же неделю, когда пользователи Claude лишились файлов cookie
Компания Okta сделала Agent SSO общедоступным 24 августа, зарегистрировав агентов ИИ в качестве первоклассных субъектов доступа (first-class identities) в Universal Directory и выдавая недолговечные, управляемые удостоверениями токены вместо сохраненных учетных данных, говорится в заявлении компании. В анонсе Claude назван в качестве примера агента, которым служба безопасности теперь может управлять нативно.
Шесть дней спустя Anthropic заставляла пользователей завершать сеансы, потому что шесть семейств стилеров скопировали их файлы cookie Claude. Агенты получили управляемые удостоверения. А люди, использующие Claude со своих собственных карт — нет.
Июльское исследование VentureBeat Pulse Research по безопасности агентов показало, что 63% из 116 опрошенных предприятий сообщают об общем использовании учетных данных среди своих агентов ИИ, и лишь 3% используют Okta для агентов ИИ.
У этих 3% есть веская причина, Кайн МакГладри (Kayne McGladrey), старший член IEEE, независимый vCISO и автор книги «Киберриск — это миф», рассказал VentureBeat в июльском интервью. «Только те компании с хорошими ресурсами, которые находятся выше черты бедности, выполнили все предварительные условия», — отметил он.
Названные им предварительные условия — это те же меры контроля, к которым большинство предприятий до сих пор относятся как к банальной гигиене, а не как к стратегическим инвестициям.
«Если у них не в порядке защита — например, управление поверхностью атаки, сдерживание радиуса поражения или базовая многофакторная аутентификация (MFA), — это не станет полезной возможностью или значимой тратой бюджета».
Позиция Anthropic заслуживает того, чтобы быть услышанной. Компания сообщила пользователям, что у нее нет оснований полагать, что вредоносное ПО связано с Claude, устанавливалось через Claude или привязано к каким-либо их действиям в Claude, а также предупредила, что выход из системы прекращает использование украденных сеансов, но оставляет вредоносное ПО на месте для кражи следующих учетных данных.
Оба утверждения верны, и это максимум, что может сделать провайдер, поскольку зараженное устройство принадлежит клиенту. На рабочем ноутбуке устройство принадлежит предприятию, а средством контроля, способным поймать Vidar или LummaC2 до того, как он прочитает хранилище cookie, является защита конечных точек (EDR) — тот самый инструмент безопасности, который служба безопасности компании уже использует.
По мнению МакГладри, пробел в профессии теперь редко заключается в отсутствии какого-то средства защиты. «Я думаю, что у нас есть технические решения практически для всех возможных проблем, чего у нас нет, так это способа расстановки приоритетов», — утверждает он.
Команда по защите конечных точек отвечает за машину. Команда по работе с учетными записями управляет SSO, к которому аккаунт никогда не прикасался, а специалист по управлению ИИ написал политику, которую сотрудник обошел в день привязки банковской карты.
Каждый из этих владельцев получает зарплату за закрытие своего собственного пробела. «Инженерам платят за быстрый вывод продуктов на рынок, вашей внутренней службе аудита платят за галочки для достижения целей комплаенса, а безопасности платят — а иногда и штрафуют — за отсутствие инцидентов», — аргументирует он. «Люди не делают ничего плохого. Они делают то, за что им регулярно платят деньги».
Что руководителям служб безопасности нужно сделать дальше
Добавьте учетные записи ИИ в план реагирования на инфостилеры. Когда оповещение с конечной точки указывает на семейство стилеров, рассматривайте каждый сеанс ИИ-сервиса на этом компьютере как скомпрометированный, отзывайте все, что позволяет отозвать корпоративный клиент, и попросите сотрудника выйти из личных аккаунтов до полной очистки машины.
Предупредите пользователей, что само уведомление теперь используется как шаблон для фишинга. Help Net Security обратила внимание на поддельный фишинг от имени Anthropic, использующий эту кампанию в качестве предлога. Если уведомление попало в почтовый ящик пользователя, следующее письмо, похожее на настоящее, может оказаться подделкой.
Подсчитайте количество персональных подписок на управляемых устройствах. Телеметрия браузера, логи CASB и отчеты о расходах помогут выявить сеансы и платежи.
Запретите личным аккаунтам ИИ удерживать разрешения OAuth для корпоративного Google Workspace или Microsoft 365. Обе платформы позволяют администраторам ограничивать авторизацию сторонних приложений. Используйте этот барьер, чтобы рабочий почтовый ящик можно было подключить только из арендатора (tenant), доступ к которому может отозвать служба безопасности.
Отозujte разрешения OAuth, которые уже есть у Claude, а не только сеанс Claude. Выход из Claude аннулирует украденный сеанс, но не отзывает разрешения Google или Microsoft, которые Claude уже был уполномочен использовать. Проверьте авторизации сторонних приложений в Google и согласия на использование корпоративных приложений в Microsoft на предмет активных доступов, оставшихся после выхода из системы.
Переведите активных пользователей на управляемый организацией клиент. На планах Team и Enterprise владелец сам решает, можно ли вообще активировать коннекторы.
Добавьте привязку сеансов в планы по обновлению систем. Компания Google внедрила привязанные к устройству учетные данные сеанса (Device Bound Session Credentials) в Chrome 146 на Windows в апреле и включила их по умолчанию для аккаунтов Google и Workspace Individual в мае. Эта функция привязывает каждый сеанс к секретному ключу в TPM устройства, поэтому скопированный файл cookie невозможно использовать где-либо еще. Пока что это охватывает только Chrome на Windows, так что жертвы с Mac в этой кампании остаются вне зоны такой защиты. Потребуйте от Anthropic и OpenAI паритета, а от Google — даты внедрения полного охвата до подписания следующего контракта.
Anthropic отправила свое уведомление физическим лицам. Ноутбук, с которого был похищен файл cookie, принадлежит тому, кто им управляет, а Vidar и LummaC2 вернутся за следующей авторизацией на той же машине.




