Вторник патчей с ИИ: о чем умалчивают вендоры
Источник: VentureBeat · Louis Columbus


Крис Гёттл (Chris Goettl) потратил месяцы на обучение навыка (skill) в Claude на тех же данных об обновлениях, которые он вручную обрабатывал на протяжении десятилетия. И модель продолжала выдумывать детали.
«Вы видите очевидную ошибку, в какой-то момент просто выходите из себя и спрашиваете: ты что, только что это выдумал? — рассказал Гёттл изданию VentureBeat. — И она буквально отвечает вам, что у неё нет никакой реальной основы или материалов для справок. Всё это придумал я».
Гёттл занимает должность вице-президента по управлению продуктами в сфере безопасности конечных точек в компании Ivanti. Созданный им навык применяет собственную методику Ivanti по расстановке приоритетов угроз и рисков к необработанным данным об обновлениях, работает на платформе Anthropic, использует исключительно опубликованные рекомендации производителей и собственные электронные таблицы Ivanti, а также не затрагивает клиентские данные. Каждый результат представляет собой черновик до тех пор, пока человек не одобрит его к выпуску. Приоритизированный бюллетень «Вторника исправлений» (Patch Tuesday) ежемесячно читают от 500 до 700 участников вебинаров.
Искусственный интеллект выдумывает данные в процессах генерации рекомендаций по безопасности, на основе которых действуют корпоративные клиенты. Крупнейшие вендоры в сфере безопасности теперь используют ИИ для ранжирования CVE во «Вторник исправлений», при этом их клиенты даже не подозревают, что именно сформировало этот рейтинг. Ivanti — единственный вендор, обнаруженный VentureBeat, который открыто рассказал о выдумках со стороны собственного ИИ-навыка и о созданном для их перехвата этапе проверки.
Семь подсчетов, с разницей в 205 CVE
8 сентября корпорация Microsoft выпустила самый масштабный «Вторник исправлений» в своей истории. Семь аналитических трекеров опубликовали итоговые цифры для этого же вторника. Компания Tenable насчитала 964 CVE. Senserva, которая подсчитывает CVE по статьям базы знаний (KB), а не по бюллетеням, зафиксировала 1 169. Разрыв составляет 205 CVE для одного и того же набора обновлений. Две из этих уязвимостей представляли собой уязвимости нулевого дня, которые уже активно эксплуатировались «в дикой природе» до выпуска исправлений. До 2026 года крупнейшим «Вторником исправлений», согласно июньской публикации Ivanti, был октябрь 2025 года с 175 CVE. Один лишь сентябрьский разрыв превышает старый рекорд.
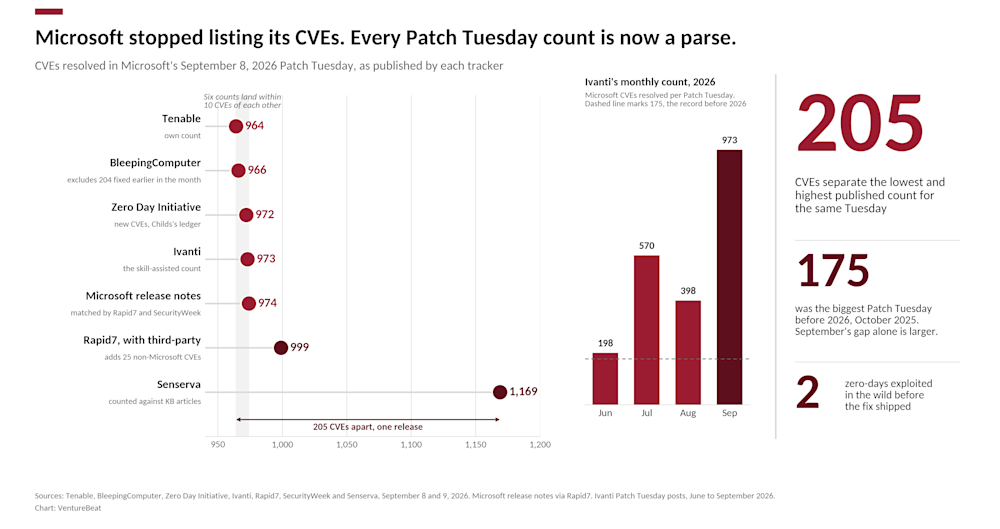
Microsoft перестала публиковать списки своих CVE. Теперь каждый подсчет «Вторника исправлений» — это результат парсинга. Уязвимости CVE, закрытые в рамках «Вторника исправлений» Microsoft 8 сентября 2026 года, по данным различных трекеров. Источники: Tenable, BleepingComputer, Zero Day Initiative, Ivanti, Rapid7, SecurityWeek и Senserva, 8 и 9 сентября 2026 г. Графика: VentureBeat
Не каждый разрыв требует объяснений со стороны ИИ. Определение области видимости и методы подсчета сами по себе создают большой разброс. ИИ же меняет тот самый промежуточный слой между необработанными данными и уровнем риска, на основе которого действует клиент. Начиная с июльского «Вторника исправлений», Microsoft перестала предоставлять единый ежемесячный список CVE в своем руководстве по безопасности (Security Update Guide). Адам Барнетт (Adam Barnett) из Rapid7 задокументировал это изменение 14 июля. Дастин Чайлдс (Dustin Childs) из Zero Day Initiative, чей независимый реестр ведется уже два десятилетия, начал свой июльский обзор с заявления о том, что «апокалипсис уязвимостей окончательно обрушился на нас». Теперь каждый вендор формирует собственный список.
Внутри навыка, создавшего цифру 973
Гёттл продемонстрировал работу навыка в недавнем интервью VentureBeat.
Он обучал систему вендор за вендором. Сначала Microsoft, поскольку их таблицы, доступные для скачивания, сделали этот процесс наиболее чистым. С Adobe было сложнее. Adobe не предоставляет аккуратных электронных таблиц, поэтому Гёттл скармливал навыку URL-адреса отдельных страниц и обучал его считывать структуру сайта Adobe. Он настроил навык так, чтобы тот отмечал отклонения от графика релизов каждого производителя: таким образом, известные эксплойты, публичные раскрытия информации и аномальные объемы CVE вызывают эскалацию уровня риска, на которую полагаются клиенты.
График релизов Adobe неоднократно возвращался в неверном виде. Выпуски Office требовали уточнения, поскольку Microsoft делит Office на множество семейств редакций, и навык путал их между собой. Эта закономерность сохраняется даже в рабочей среде. Именно для выявления таких галлюцинаций и существует этап проверки. Гёттл выстроил человеческий барьер вокруг тех сценариев сбоев, которые он обнаружил во время обучения.
Гёттл и Тодд Шелл (Todd Schell), старший менеджер продуктов Ivanti по патчам, ранее тратили около 48 часов перед каждым «Вторником исправлений» на изучение вендоров и подготовку приоритизированного брифинга для клиентов. Эта работа отнимала не менее 5% их общего рабочего времени ежемесячно.
Шелл протестировал навык на данных двух предыдущих месяцев, собранных вручную. По заявлению Ivanti, проверяющие обнаружили 98-процентное совпадение с единичными краевыми случаями, требующими доработки. VentureBeat не проводил независимый аудит набора данных, метода оценки или категорий ошибок. Августовский запуск стал первым месяцем работы в продакшене. Гёттл находился в отпуске. Электронная таблица, на подготовку которой у двух человек обычно уходило около четырех часов у каждого, была сформирована менее чем за 30 минут. 8 сентября, когда число CVE по подсчетам Ivanti достигло 973, стало вторым месяцем работы навыка в боевых условиях.
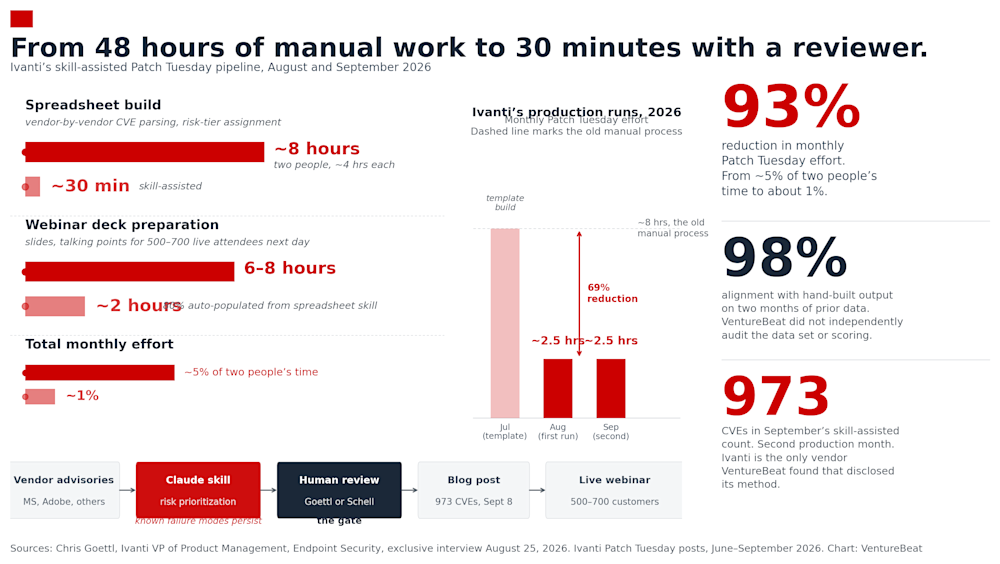
От 48 часов ручной работы до 30 минут с рецензентом. Патч-пайплайн Ivanti с поддержкой навыков, август и сентябрь 2026 г. Источники: Крис Гёттл, вице-президент Ivanti по управлению продуктами для безопасности конечных точек, эксклюзивное интервью от 25 августа 2026 г. Графика: VentureBeat
Остальная часть цепочки рекомендаций
CrowdStrike и Palo Alto Networks по-прежнему оставляют людей в этой цепочке. На конференции Fal.Con 2026 компания CrowdStrike описала концепцию «человека в цикле» (human on the loop), при которой аналитик параллельно с агентом работает над обнаружением угроз, одновременно сверяя вердикты по одним и тем же данным. Компания Palo Alto внедрила Cortex XSIAM AgentiX в феврале 2026 года с предварительно созданными агентами, для выполнения высокорисковых действий которых требуется обязательное одобрение человека. Все три вендора пришли к такому подходу независимо друг от друга. Ни CrowdStrike, ни Palo Alto публично не сообщали о случаях перехвата галлюцинаций ИИ.
Независимая точка зрения
Кейн Макгладри (Kayne McGladrey), старший член IEEE, независимый vCISO и автор книги «Киберриск — это миф» (Cyber Risk is a Myth), не связан с Ivanti и высказал свое мнение в письменной форме относительно практики в целом, а не какого-то конкретного вендора.
«Вендор обязан предоставить своим клиентам одну страницу текста до того, как первая приоритетная задача попадет в чью-либо очередь, — написал Макгладри в письме VentureBeat. — На этой странице должно быть указано, какое место занимает модель в конвейере, используют ли детерминированный код для парсинга CVE или подсчет ведет LLM, кто проверял результат и какая доля из списка в 400 строк была верифицирована по первоисточнику, а не просто просмотрена по диагонали».
На вопрос о том, достаточно ли повторного прогона (replay) в сочетании с проверкой человеком перед релизом, его ответ был отрицательным.
«Повторный прогон проверяет лишь то, похож ли текущий месяц на предыдущий. Он ничего не говорит о правильности. Человек, читающий документ, может справиться ненамного лучше, поскольку главная проблема заключается в CVE, которая вообще не появляется в списке, а тот, кто просматривает сгенерированный машиной список по диагонали, не заметит отсутствия чего-либо».
Шелл сравнивал результаты работы навыка с месяцами, которые они с Гёттлом вручную составляли в прошлом, а не с показателями предыдущего месяца. Такое сравнение не снимает второе замечание Макгладри. Уровни риска не проверялись независимым образом, а строка, которая так и не появилась в отчете, остается невидимой для проверяющего, который читает только те строки, что попали в документ.
Что выпускают, а от чего отказываются
В исследовании VentureBeat Pulse «Надежность и оценки агентов» за июль 2026 года были опрошены 108 предприятий из исследовательской панели. 49% респондентов выпускали в продакшн агента, который успешно прошел внутренние тесты, но дал сбой перед клиентом. 37% разрешают автономному агенту развертывать изменения без участия человека. 13% полностью доверяют автоматизированной оценке. Среди 53 предприятий, пострадавших от сбоя оценок, лишь 4% продолжают доверять им.
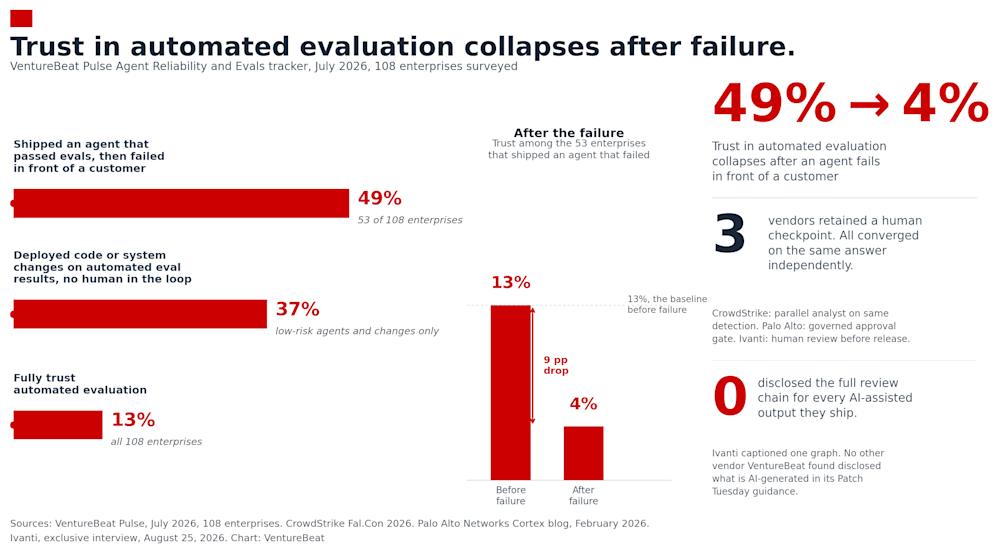
Доверие к автоматизированной оценке резко падает после сбоя. Трекер надежности и оценок агентов VentureBeat Pulse, июль 2026 г., опрошено 108 предприятий. Графика: VentureBeat
Команда Гёттла сохранила проверяющего-человека. CrowdStrike оставила параллельного аналитика. Palo Alto сохранила шлюз одобрения.
Давление, стимулирующее внедрение таких решений, реально. Обязательная оперативная директива CISA 26-04, вышедшая в июне 2026 года, установила трехдневный срок для устранения уязвимостей наивысшего риска в гражданских федеральных ведомствах. Отчет CrowdStrike об охоте на угрозы за 2026 год показал, что 88% зафиксированных случаев эксплуатации уязвимостей, для которых существовал публичный концепт-прототип (PoC), начались в течение 48 часов.
Раскрытие информации, о котором никто не сообщил
Компания Ivanti опубликовала пост во «Вторник исправлений» 9 июня с подписью: «График сгенерирован с помощью Claude (Anthropic) 9 июня 2026 года на основе разработанных автором промптов и набора данных Криса Гёттла». Никакие нормативные акты или отраслевые стандарты не требовали раскрытия этой информации, и эта подпись провисела на сайте Ivanti три месяца.
Computer Weekly, Cyber Magazine, Help Net Security, Krebs on Security и Rapid7 — все они публиковали цифры Гёттла в этом году. Ни одно из изданий не сообщило о том, что рекомендации частично созданы с помощью навыков ИИ, в чем именно навык ошибался во время обучения, или о наличии цепочки проверок перед релизом.
Три вопроса для любого вендора, поставляющего рекомендации с поддержкой ИИ
Логика Гёттла заключается в том, что сам экспертный подход и есть продукт. «Действительно важно — это моя экспертиза в предметной области, — сказал он VentureBeat. — Понимание того, что важно, а что нет, наличие осознанной способности принимать экспертные решения, давать рекомендации и направлять инструменты в нужное русло».
Стандарт Макгладри, умещающийся на одной странице, дает командам по установке патчей инструмент, позволяющий привлечь к ответственности любого вендора. Любой руководитель SOC, получающий рекомендации ко «Вторнику исправлений», может задать три вопроса сегодня и получить ответ до 13 октября:
-
Какая часть ваших рекомендаций во «Вторник исправлений» сгенерирована ИИ?
-
На основе чего проводилась валидация и позволяет ли эта валидация выявить отсутствие какой-либо строки в списке?
-
Кто проверяет материалы перед выпуском и раскрывается ли эта информация?
13 октября наступит следующий «Вторник исправлений». Парсинг начнется заново, и итоговая цифра будет зависеть от того, что именно решит подсчитать каждый конкретный вендор.