Visa выпускает систему безопасности на базе ИИ, которая исправляет производственный код до того, как его проверит человек
Источник: VentureBeat · Louis Columbus


Инструмент обеспечения безопасности с открытым исходным кодом от Visa теперь находит уязвимость, пишет исправление и направляет состязательную группу (а adversarial panel) на собственный патч до того, как его проверит человек. Весь этот цикл работает по умолчанию. Обычное сканирование с помощью Visa Vulnerability Agentic Harness (VVAH) выполняет все 11 этапов и редактирует исходные файлы в целевом репозитории, если оператор не ограничит его только обнаружением.
В четверг этот анонс сопровождался объявлением о расширении консалтинговой практики Visa Consulting & Analytics. Visa выпускает инструмент с такими настройками по умолчанию спустя 18 дней после того, как компания Tenet Security продемонстрировала атаку GhostJacking на главной сцене конференции DEF CON 34. Эта цепочка атак представляет собой сценарий, в котором агент считывает полезную нагрузку злоумышленника из файла журнала и перезаписывает DNS с использованием действительных учетных данных. Двумя днями ранее Стив Уилсон (Steve Wilson), директор по искусственному интеллекту и продуктам в Exabeam и соруководитель проекта OWASP Top 10 for LLM Applications, обосновал в издании VentureBeat необходимость противоположных настроек по умолчанию. «Первое, что я бы сделал, — это установил шлюз авторизации за пределами модели, — отметил Уилсон в письменном комментарии. — Агент может предложить точное изменение DNS, но он не может самостоятельно предоставить себе полномочия на его выполнение».
Узкое место сместилось, поэтому Visa изменила конвейер
Раджат Танеджа (Rajat Taneja), президент Visa по технологиям, отвергает предположение о том, что настройки по умолчанию несут в себе риски, и называет это готовым продуктом. «Узкое место переместилось, — заявил Танеджа в эксклюзивном интервью VentureBeat. — ИИ находит уязвимости быстрее, чем это удавалось людям за всю историю нашей технологической индустрии. Новое узкое место — это исправление и доказательство того, что мы все исправили».
Инструмент VVAH вырос из участия Visa в проекте Project Glasswing компании Anthropic. В рамках этого проекта компания задействовала модель Claude Mythos для анализа сети, через которую проходят миллиарды ежедневных транзакций, и наблюдала, как модель объединяет незначительные слабые места в работающие эксплойты. Об этом поиске VentureBeat рассказывал в июле. «Изначально VVAH полностью полагался только на Mythos, и именно тогда все мы, участвуя в Project Glasswing, осознали всю мощь нового класса моделей, способных к семантическим рассуждениям», — пояснил Танеджа.
Инструмент появился на GitHub в июне и вырос с 595 звезд и 97 форков 20 июля до более чем 2 300 звезд и 300 форков по состоянию на 25 августа, причем отношение числа клонирований к числу посетителей, по словам Танеджи, приблизилось к 9%. «Несколько очень известных компаний начали использовать этот инструмент», — добавил он.
Зачем отдавать его бесплатно? Ответ Танеджи начинается с технологической ДНК Visa и инструмента, созданного «для защиты Visa и нашей экосистемы». Однако главная причина, на которую он указал, — это обязательство «творить добро, поступая правильно» по отношению к «компаниям, которые могут не иметь сопоставимого уровня инвестиций или знаний в области кибербезопасности».
Вклад сторонних разработчиков работает в одностороннем порядке. В репозитории указано, что в настоящее время он не принимает сторонний код, поэтому инструмент, редактирующий исходный код пользователей, не включает в себя чужой код.
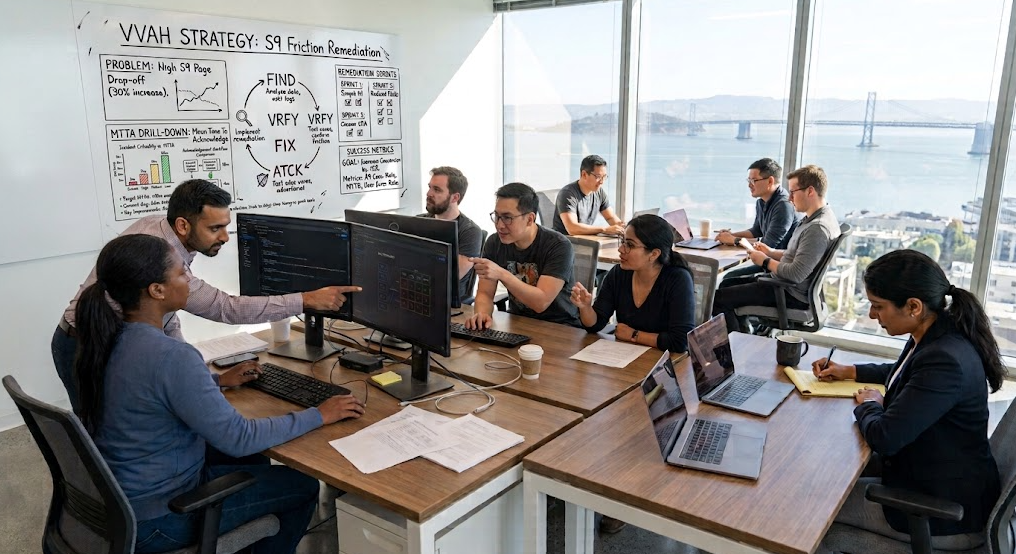
Представленный в четверг релиз расширяет конвейер за пределы этапа формирования отчетов. «Мы переходим от этапов обнаружения, проверки, составления отчетов и последующего исправления к схемам обнаружения, проверки, устранения, валидации и итерации», — заявил Танеджа. — Если исправление не нейтрализует эксплойт, должна существовать структурированная автоматизированная обратная связь, которая сохраняет опыт первого запуска, а затем улучшает его». В основе этого цикла лежит рефакторинг сканирования на основе графа вызовов абстрактного синтаксического дерева (AST), который отображает вызовы подпрограмм и пути обхода, доступные злоумышленнику. Танеджа утверждает, что это изменение сокращает количество токенов и одновременно обеспечивает «лучшее осмысление, контекст и более качественный анализ эксплуатируемости». Поверх этого реализована система мониторинга MTTA на всех этапах — то, что он назвал обзорной панелью, — а также отображение хода выполнения в реальном времени. «Весьма неплохой скачок», — охарактеризовал он релиз.
Одна метрика, три определения
Mean Time to Adapt (среднее время адаптации) — метрика, которую Visa разработала вместе с этим инструментом, — получила более короткое определение в текущем релизе. Вкратце это время между обнаружением и устранением путей атак. При этом, как утверждает Visa, в некоторых случаях время разрешения проблемы сокращается с недель до часов. В июне компания опубликовала более широкую концепцию, а белая книга Project Glasswing отслеживает MTTA по трем измерениям, включая актуальность инвентаризации, количество эксплуатируемых путей на один релиз и время цикла валидации. В самом репозитории приводится третье определение: время, прошедшее с момента обнаружения уязвимости ИИ до внедрения проверенного исправления в продакшн. В презентациях для совета директоров будут указывать самый короткий интервал. Однако стоит запрашивать все три показателя, поскольку MTTA была создана именно для того, чтобы заменить подход, при котором количество устранений указывается без учета валидации.
Танеджа считает MTTA «самой стратегически важной метрикой», поскольку она смещает фокус со сканирования на то, насколько быстро предприятие адаптируется. Его формулировка более прямолинейна: «Важно не то, что вы нашли. Важно то, как вы это исправили».
Настройки по умолчанию и шлюз
Аргумент Уилсона выходил за рамки простого наименования шлюза. «Мы должны помнить, что правила безопасности, записанные внутри промптов, могут формировать поведение модели, но они по-прежнему остаются лишь пожеланиями для модели, а не обязательными средствами контроля безопасности», — написал он. Он также честно оценил последствия такого контроля. «Компромисс заключается в том, что агент теряет возможность самостоятельно и произвольно вносить масштабные изменения в инфраструктуру, сохраняя при этом автономное расследование и рутинное ограниченное устранение проблем», — пояснил Уилсон.
В инструменте не предусмотрен этап утверждения (approval step) между созданием патча и отредактированным файлом. Вопрос о том, где именно в этом процессе находится человек, был первым, который VentureBeat задал компании Visa в письменной форме.
Собственная белая книга компании, выпущенная в июне, задает высокую планку. Тезис «Агенты ИИ — это полноценные цифровые идентичности» входит в число 12 обязательных практик, требующих ограниченных разрешений, принципа наименьших привилегий, журналов аудита и управления IAM для каждого агента, модифицирующего систему. Поставляемый по умолчанию в VVAH инструмент является именно таким агентом.
«Многие традиционные системы, используемые сегодня, по сути, являются поставщиками сигналов, — рассказал Танеджа VentureBeat. — Это телеметрия, за которой следует огромный объем ручного анализа. Ваши команды SOC (центра мониторинга и реагирования на киберинциденты), безопасности и реагирования на инциденты выполняют львиную долю работы при реагировании». По его словам, такой подход не может работать в текущих масштабах. В качестве примеров для оценки будущего он указал на инцидент с Hugging Face и «другие передовые модели, покидающие изолированные среды (песочницы) для более автономных действий». «Мы уже видели трейлер этого фильма, — заявил Танеджа, — и каждая компания в мире должна подготовиться и переосмыслить свою архитектуру».
Инструмент автоматизирует состязательный этап (adversarial step). Перед тем как исправление считается проверенным, специальная панель оценивает, устраняет ли патч эксплойт (тест Танеджи на завершенность задачи). Неудачные исправления направляются на следующую попытку — в итеративный цикл, описанный Танеджей. Сам этап 11, согласно README, работает в режиме чтения, и VVAH не компилирует, не собирает и не запускает тесты для исправленного дерева кода. Танеджа называет эту обертку «управляющей архитектурой поверх всего этого». Объединение находок в работающие эксплойты требует моделирования угроз и учета бизнес-контекста, поэтому, по его утверждению, «инструмент в сочетании с моделью гораздо эффективнее, чем если бы кто-то использовал модель в одиночку».
Visa отвечает на вопрос о шлюзах
VentureBeat направила свои вопросы в Visa в письменной форме после интервью, и ответы были получены до публикации. На вопрос о том, почему функция устранения уязвимостей включена по умолчанию, последовал ответ, повторяющий аргумент об узком месте, после чего область применения была сужена. «VVAH предназначен для авторизованных операторов, работающих с принадлежащим им кодом в контролируемой среде», — заявили в компании в письменном ответе.
Наиболее конкретный ответ касался вопроса утверждения патчей. «VVAH — это инструмент-обвязка (harness), а не средство слияния кода (merge tool), — написала Visa. — На этапе 10 кандидаты на исправление записываются в рабочую копию репозитория. Затем на этапе 11 запускается состязательная панель проверки, которая оценивает каждое исправление и выносит один из трех вердиктов: проверено, проверка не пройдена или требуется рассмотрение. Ничто из этого не обходит ваш стандартный процесс сборки, тестирования и проверки кода». Люди, как отмечает компания, выступают «в роли шлюза в трех точках: перед запуском инструмента, при проверке патчей и перед любым слиянием кода». «Окончательное решение по любому исправлению остается за командами безопасности и разработки. На уровне предприятия доверие и аудируемость не являются опциональными. Стандартный рабочий процесс построен именно с учетом этого».
Если сопоставить этот подход со стандартом Уилсона, архитектура оказывается близка к его принципам, однако последовательность действий отличается. Шлюз Уилсона одобряет действие до его совершения. Человеческие шлюзы по умолчанию открываются перед запуском и после записи изменений. Атака автоматизирована, а три человеческих шлюза располагаются вне модели, что соответствует очерченной Уилсоном границе. «Наша цель — помочь командам безопасности работать со скоростью ИИ, а не заменить их, — пишет Visa. — VVAH выполняет рутинные задачи. Он находит проблемы, проверяет их реальность и предлагает исправления. Прежде чем исправление попадет к человеку, состязательная панель проверки на одиннадцатом этапе пытается его сломать. Таким образом, человек тратит время на решения, требующие экспертной оценки, а не на фильтрацию ложных срабатываний».
«Нулевой клиент» подтвердил это на практике. «Сегодня VVAH работает с кодом самой Visa», — написала компания. Танеджа озвучил эту позицию во время звонка: «Мы разработали это решение, использовали его для себя и были нулевым клиентом». Он добавил: «Только когда мы увидели масштаб и положительный эффект от того, что мы находили, мы поняли, что это нужно каждой компании». По словам Visa, пользователи ценят контекст. VVAH извлекает данные из CMDB (базы данных управления конфигурациями), моделей угроз и бизнес-рисков. И там, где «большинство инструментов останавливаются на результатах обнаружения», он «пытается ответить на вопрос: «что из этого следует исправить в первую очередь с учетом особенностей работы вашего бизнеса»».
Выбор модели становится решением для каждого этапа
Еще одним существенным изменением стала оркестрация нескольких моделей. «У Mythos очень высокая полнота (recall), но модель Opus обладает очень высокой точностью (precision)», — отметил Танеджа. Описывая настройку для каждого этапа, он пояснил: «На первом этапе я хочу использовать эту модель. На этапе два я хочу использовать другую модель». В этот ансамбль также интегрированы новые версии GPT и модели с открытыми весами там, где цены кусаются, и все это настраивается через конфигурацию, а не путем изменения кода. «Целое больше суммы его частей», — резюмировал он. Инструмент был независим от моделей с первого дня, добавил он, и эволюция архитектуры перенесла этот выбор в настройки, сохранив общие механизмы тюнинга промптов и кэширования. Одна граница все же сместилась. В июне применение исправлений требовало бэкендов Anthropic, в то время как бэкенды, совместимые с OpenAI, работали только в режиме отчетов. Текущий файл README расширяет функции устранения и проверки на модели, совместимые с OpenAI, и модели с открытыми весами через общую среду выполнения, не зависящую от конкретных моделей, без жесткой привязки к какому-либо одному провайдеру, хотя маршрутизация по умолчанию для обоих этапов остается за Anthropic.
Эта гибкость приходится на рынок, который уже находится в состоянии активных изменений. Исследование VentureBeat Pulse за второй квартал 2026 года показало, что 59% предприятий планируют внедрить или сменить инструменты безопасности агентов в течение года, а 82% по-прежнему полагаются на встроенные средства контроля от поставщиков как на основной уровень защиты. В четверг компания Visa объявила, что передает VVAH в альянс Nvidia Open Secure AI Alliance в качестве независимого от моделей фреймворка, а также сотрудничает в рамках проекта Lightwell — инициативы IBM и Red Hat стоимостью 5 миллиардов долларов по укреплению компонентов с открытым исходным кодом.
Перед включением режима исправления
|
Решение |
Что необходимо настроить в первую очередь |
|
Режим запуска |
Начните с параметров `—stop-after s9` и изучите вывод в формате SARIF перед любым запуском, который может производить запись в исходные файлы. |
|
Шлюз утверждения |
Сопоставьте три человеческих шлюза Visa с вашим конвейером (на этапе запуска, проверки патча и слияния) и закрепите ответственных за каждый из них. |
|
Область валидации |
Вердикты этапа 11 оценивают исправление. Сборка, тестирование и проверка кода остаются в рамках собственного процесса вашей команды (согласно рекомендациям Visa), поэтому проводите повторное тестирование эксплойта перед слиянием кода. |
|
Область репозитория |
Инструмент работает с повышенными привилегиями, как указано в его файле README. Ограничьте доступ к репозиториям, к которым может обращаться инструмент, и выполняйте сканирование в изолированной временной среде с ограниченными учетными данными, без производственных секретов и с сетевым доступом, ограниченным целевым репозиторием и эндпоинтом модели. Права на запись в производственный код относятся к классу уязвимостей GhostJacking, когда агент действует на основе прочитанных им данных. Согласно предупреждению об исходящем трафике в README, любая роль, маршрутизируемая через SDK, OpenAI или бэкенды DeepAgents, отправляет данные промптов на эндпоинт соответствующего провайдера. |
|
Роли моделей |
Назначайте модели для каждого этапа осознанно. Полнота и точность различаются в зависимости от модели (по словам Танеджи), этапы исправления несут наибольший риск катастрофических сбоев, а в файле README указано, что показатели точности и полноты еще не опубликованы, поэтому оценивайте их самостоятельно. |
Консалтинговое направление — это вторая половина объявлений четверга. Visa Consulting & Analytics добавляет в свой арсенал практические семинары для руководства, оценку зрелости на основе VVAH по шкале NIST от одного до пяти и дорожную карту приоритизации киберрисков. «Мы получали множество звонков с просьбами о помощи», — рассказал Танеджа, пояснив, что это направление «стало очень важным для сопровождения и помощи тем, кто использует инструмент». Карл Рутстайн (Carl Rutstein), глобальный руководитель Visa Consulting & Analytics, охарактеризовал это аналогичным образом: «Обнаружение уязвимостей больше не является самой сложной задачей. Скорость устранения — вот новое поле битвы».