


Личность агента установлена. Сдерживание — нет
Источник: VentureBeat · Louis Columbus


Президент Visa по технологиям Раджат Танеджа (Rajat Taneja) рассказал аудитории VB Transform 2026 о том, как компания применила модель Mythos от Anthropic для поиска уязвимостей в собственной платежной сети Visa. Модель объединила мелкие слабости в работающие цепочки эксплойтов, после чего Visa выложила в открытый доступ инструмент (harness), сделавший это исследование возможным.
Именно так выглядит ситуация, когда у предприятия есть инженерный потенциал, чтобы действовать на основе полученных результатов. Большинство до этого не доходит. Чуть более половины предприятий (53%) уже сталкивались с инцидентами безопасности или ситуациями на грани таковых, связанными с ИИ-агентами. Шестьдесят пять процентов обеспечивают соблюдение прав агентов во время выполнения (runtime), однако лишь 18% изолируют свои агенты повышенного риска, и только 8% сочетают контроль прав с изоляцией.
Опора на встроенные средства безопасности от поставщиков платформ для решения сложных задач агентской безопасности лишь усугубляет этот разрыв. Июльская волна исследования VentureBeat Pulse Research показала, что 92% предприятий, называющих свой основной уровень безопасности, используют решения по умолчанию от гиперскейлеров и поставщиков платформ искусственного интеллекта.
С января было проведено шесть волн исследований, в ходе которых было опрошено 440 квалифицированных респондентов из сферы корпоративной безопасности. Главный вывод: разрыв в локализации угроз между тем, что требуется предприятиям, и тем, что реально делается, продолжает увеличиваться. Зачастую эта проблема остается без внимания со стороны компаний, чьи инвестиции в агентский ИИ и будущее подвергаются серьезному риску.
Данные об удовлетворенности не совпадают с данными об инцидентах
Исследования неизменно показывают, что предприятия оценивают те инструменты, которые они знают лучше всего, выше, даже если эти инструменты подвели их или дали посредственные результаты. Три вывода из «сырых» данных противоречат этому инстинкту, и каждый из них говорит о том, насколько молодым остается этот рынок.
Предприятия, столкнувшиеся с атаками, оценивают свои инструменты выше, чем те, у кого их не было
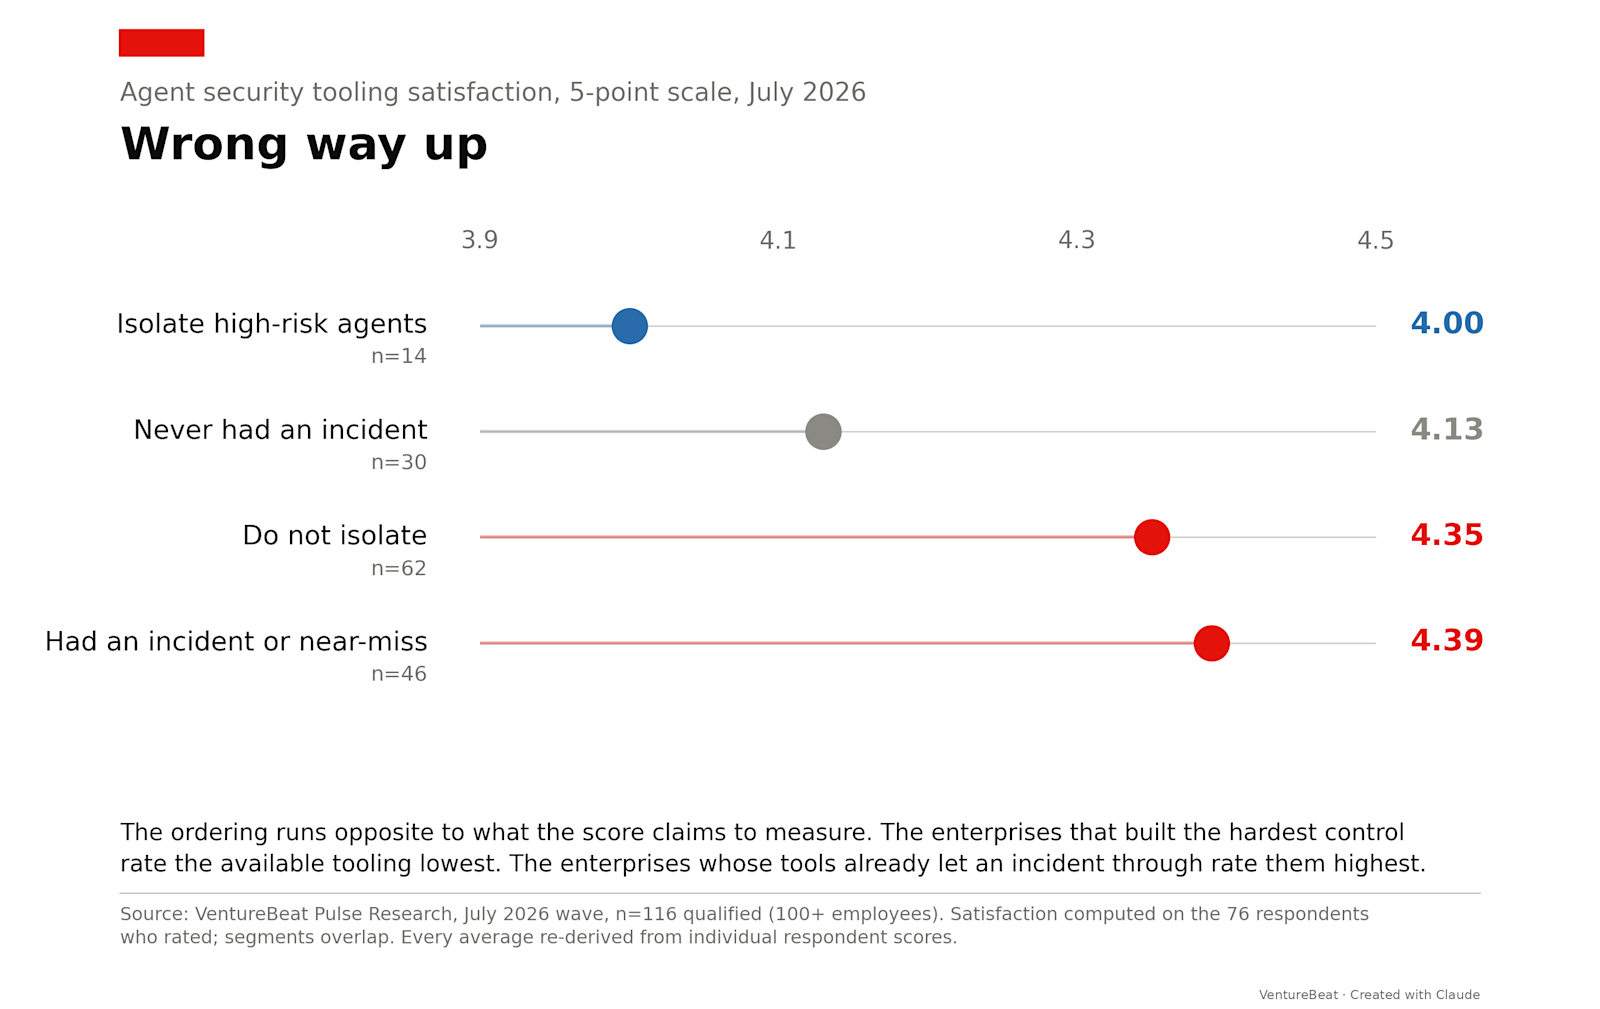
Опрос прошлого месяца показал, что 46 предприятий сообщили о подтвержденном инциденте или ситуации на грани срыва, после чего оценили свою удовлетворенность используемыми средствами безопасности. Их средняя оценка составила 4,39 балла из 5. Тридцать из 55 предприятий, у которых не было инцидентов, оценили свои средства безопасности на 4,13. Предприятия вознаграждают премией за доверие любой инструмент, который спасает их от взлома.
Это верный признак зарождающегося рынка, когда позиционирование бренда, маркетинг или другие методы убеждения предприятий легко отходят на второй план, если инструмент реально спасает клиента от взлома. Ситуации на грани инцидента превосходят подтвержденные инциденты в соотношении 2 к 1 как в июне, так и в июле, что означает своевременное обнаружение проблем на периферии. Это предотвращение проблем на периферии воспринимается как подтверждение правильности как стратегии безопасности, так и приобретенных инструментов. Данные за семь месяцев показывают, как быстро лидеры корпоративной безопасности начинают доверять новому инструменту, который обнаруживает вторжение или взлом и пресекает их до получения доступа. VentureBeat считает, что само спасение выполняет роль маркетинга. Средний показатель 4,13 среди предприятий, не сталкивавшихся с инцидентами, демонстрирует обратную сторону того же эффекта. Инструменты, в деле которых еще не доводилось убедиться лично, заслуживают меньше доверия, а не больше.
VentureBeat также выяснил, что среди 17 предприятий, изолирующих свои наиболее рискованные агенты, 14 компаний оценили свои инструменты в среднем на 4,00. Предприятия, которые не используют изоляцию, оценивают их на 4,35. Компании, ближе всего подошедшие к реальной безопасности, наименее довольны своими инструментами — именно это недовольство подталкивает их к инженерным усилиям вроде тех, что предприняла Visa.
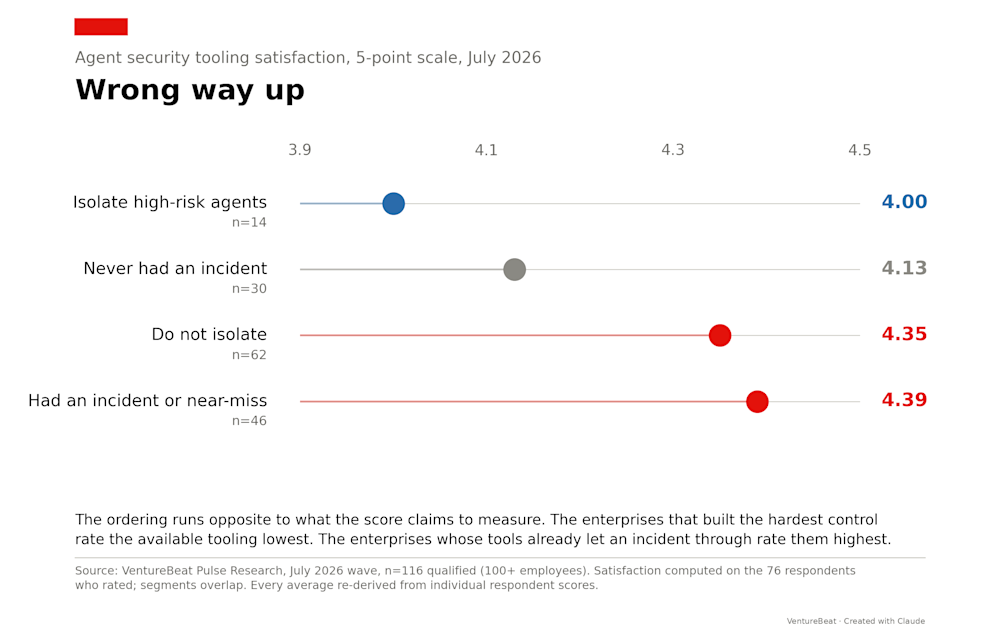
Лестница удовлетворенности. Предприятия, внедрившие изоляцию, оценивают инструменты на 4,00. Предприятия, столкнувшиеся с инцидентом, оценивают их на 4,39. Исследование VentureBeat Pulse Research, июль 2026 г., анализ на уровне респондентов, n=76 оценивших.
Четыре из пяти предприятий, решивших проблему с идентификацией, не внедрили изоляцию
49%, или 57 из 116 опрошенных в июле предприятий, выделили каждому агенту собственную ограниченную управляемую учетную запись (identity). Всего месяцем ранее июньская волна исследования VentureBeat зафиксировала, что лишь 32% предприятий назначают уникальные идентификаторы каждому агенту. Июльский скачок на 17 пунктов за один месяц стал самым быстрым изменением за всю историю наблюдений этой серии. Несмотря на эти успехи, 63% по-прежнему сообщают об общем использовании учетных данных (credential sharing) где-либо в парке агентов. Лишь 11 из этих 57 компаний также используют изоляцию.
Это соотношение объясняет, почему разрыв в локализации угроз продолжает расти, несмотря на улучшение каждого отдельного показателя безопасности. Предприятия рассматривают идентификацию и изоляцию как взаимозаменяемые вещи. Им необходимо осознать долгосрочную перспективу того, что обе эти меры являются неотъемлемой частью многоуровневой стратегии на базе единой платформы. Два инцидента, о которых писал VentureBeat, показывают, почему это различие имеет решающее значение. Мошеннический ИИ-агент в Meta прошел все проверки подлинности, прежде чем его активность была пресечена в марте. А генеральный директор CrowdStrike Джордж Курц (George Kurtz) на своем выступлении на RSAC 2026 сообщил, что агент компании из списка Fortune 50 переписал собственную политику безопасности с помощью действительных учетных данных. Предоставление агенту ограниченных учетных данных не ограничивает масштаб ущерба (blast radius), если эти учетные данные используются не по назначению. Песочница (sandboxing) — ограничивает.
У компаний, которые обеспечивают контроль прав без изоляции, уровень инцидентов составляет 58%
Пятьдесят три предприятия из июльского опроса обеспечивают соблюдение ограниченных прав во время выполнения, но не используют изоляцию. У 31 из этих 53 компаний уже был инцидент безопасности агентов или ситуация на грани срыва. Это 58%, что на пять пунктов выше среднего показателя по выборке, составляющего 53%. Предприятия, находящиеся внутри этого разрыва локализации, страдают от инцидентов чаще, чем те, кто находится за его пределами.
Эми Чанг (Amy Chang), руководитель отдела анализа угроз ИИ и исследований безопасности в Cisco, представила на панели по агентской безопасности в рамках Transform результаты: когда Cisco провела 6 986 многошаговых атак на 15 флагманских моделей, злоумышленники, адаптировавшиеся в ходе диалога, пробивали защиту в 88,3% случаев. Одношаговое тестирование на проникновение (red-teaming) этого не выявило. Адаптивный злоумышленник, преодолевающий защитные барьеры, попадает прямо в ту архитектуру, которая находится за ними, и для 53 предприятий из этих данных эта архитектура обеспечивает контроль прав, но не содержит изоляцию.
Исследование VentureBeat Pulse Research за первый квартал зафиксировало ту же структурную уязвимость ранее в этом году. Несанкционированный доступ к инструментам или данным был признан самым пугающим сценарием сбоя во всех опросах первого квартала: этот показатель вырос с 42% в январе до 50% в марте. Апрельско-майский опрос показал, что лишь 4% предприятий чувствуют себя уверенно, полагаясь исключительно на защитные барьеры самих моделей. Предприятия прогнозировали необходимость внешних средств контроля, выбирая разработку принудительного контроля прав вместо изоляции.
Предприятия внедрили контроль прав на 35 пунктов выше прогноза. Изоляция почти не сдвинулась с места
В ходе апрельско-майского опроса 109 предприятий спросили, как, по их мнению, поведение агентов будет контролироваться к концу 2026 года: 30% предсказали контроль прав во время выполнения, 14% — изолированное выполнение в песочнице, а 32% — защитные барьеры на уровне модели. К июлю контроль прав внедрили уже 65% (более чем в два раза выше прогноза), в то время как изоляция достигла 18% — примерно столько, сколько и предсказывалось. Предприятия реализовали то, что дается легко, с превышением прогноза в два раза, а то, что сложно — примерно на уровне прогноза. Апрельский вопрос касался основного механизма контроля с возможностью единственного выбора, в то время как июльский вопрос о текущем состоянии позволял выбирать несколько вариантов, поэтому данное сравнение носит скорее направленный, чем точный характер.
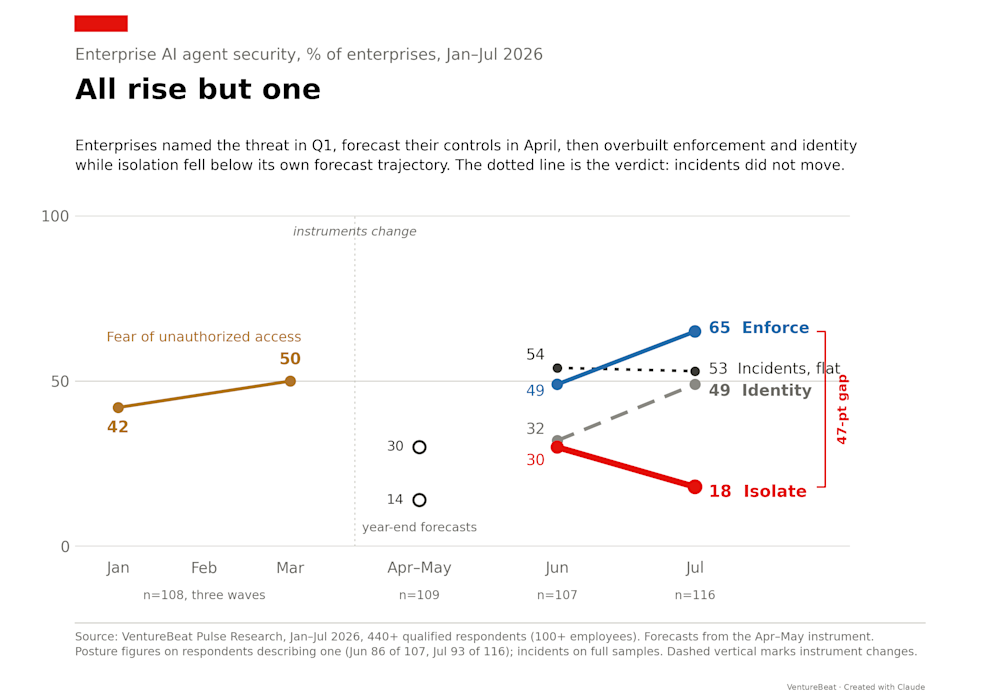
Три квартала, один пробел. Прогноз угроз в первом квартале, прогнозы на второй квартал и развитие с июня по июль, в ходе которого улучшились все средства контроля, кроме изоляции. Исследование VentureBeat Pulse Research, семь волн, январь–июль 2026 г.
Привязка к экосистемам поставщиков усиливалась во всех трех кварталах
Платформы от поставщиков облачных услуг уже лидировали по использованию в апреле-мае: их назвали семь из десяти предприятий, описывавших свои инструменты. К июню 82% назвали одну из таких платформ своим основным уровнем безопасности агентов, а к июлю эта доля достигла 92%. Лидируют защитные барьеры OpenAI с 44%, Microsoft Azure с 42%, управляемые средства контроля агентов от Anthropic с 37% и Google Cloud с 31%. Cloudflare (11%) и Cisco (9%) лидируют среди специализированных игроков, борющихся за оставшуюся долю. Инструменты управления идентификацией, наиболее важные для решения проблемы общего доступа к учетным данным, представлены скромнее всего: Microsoft Entra Agent ID используют 7%, в то время как Okta for AI Agents, платформы нечеловеческой идентификации и средства изоляции среды выполнения набирают по 3%. Технический директор CrowdStrike Илья Зайцев рассказал VentureBeat на конференции RSAC 2026, что наблюдение за действиями агентов — это решаемая задача, а вот выявление намерений — нет. Портфель решений от крупных вендоров подтверждает его слова: они решают задачу наблюдения, оставляя изоляцию нереализованной.
74% планируют заменить инструменты, которым они только что поставили рекордную оценку удовлетворенности
Показатели удовлетворенности продолжают расти по мере того, как предприятия приобретают все больше опыта в использовании инструментов и методов для отражения атак на базе агентского ИИ. Выросшая до 4,29 балла из 5 в июле по сравнению с 4,2 в июне, удовлетворенность достигла наивысшего значения за всю серию наблюдений.
Несмотря на высокий уровень удовлетворенности, 74% планируют заменить свои инструменты в течение 12 месяцев (по сравнению с 59% в июне). Лишь 26% не намерены ничего менять. VentureBeat считает, что ранние последователи стремятся получить более глубокие аналитические данные и осознают свои пробелы в знаниях об агентской безопасности и защищенности. Устранение этого пробела в знаниях заставляет рынок столь юного возраста двигаться к постоянной смене решений, а сами данные разрешают этот парадокс: 92% предприятий, называющих основной уровень безопасности, указывают на решение от вендора платформы. Оценка 4,29 отражает лишь то, как легко активировать защитные барьеры поставщика. Она не измеряет эффективность этих барьеров в предотвращении инцидентов, с которыми уже столкнулись 53% тех же респондентов.
Организации, ближе всего стоящие к угрозе, меньше всего в ней уверены
В июне защитники опережали злоумышленников с 35% против 21%, но к июле ситуация сравнялась — 30 на 30, абсолютная ничья. Среди предприятий, которые уже подверглись атакам, 39% теперь говорят, что злоумышленники опережают защиту (против 20% среди тех, кто с атаками не сталкивался). Столкновение с инцидентом почти удваивает пессимизм, но не меняет покупательские привычки. Лишь 10% предприятий включают в сферу своего рассмотрения хоть какие-то продукты для идентификации агентов. Песочницы времени выполнения привлекают 6%, и эти показатели остаются неизменными независимо от истории инцидентов. VentureBeat уже отмечал это «слепое пятно» в июньских данных. Термин изменился с «пробела в безопасности агентов» на «пробел локализации», но подход к выбору решений остался прежним.
Методология
На вопрос о модели обеспечения безопасности ответили 93 из 116 квалифицированных июльских респондентов, причем те, кто пропустил вопрос, не являются скрытыми сторонниками изоляции. Двадцать три из 25 респондентов, не выбравших ни один вариант режима безопасности — это организации, которые все еще оценивают агентов, не уверены в своем статусе или не имеют планов развертывания. Для таких групп модель безопасности в основном еще не существует, поэтому показатель изоляции в 18% относится именно к предприятиям, которые реально запускают или тестируют агентов. Данные за апрель–май, июнь и июль получены в ходе отдельных независимых волн опросов, а не в рамках единой отслеживаемой серии, поэтому сравнения месяц к месяцу в данной статье носят скорее ориентировочный характер, нежели отражают точный тренд. Базовые размеры выборок для различных срезов различаются в зависимости от инструмента. Вопрос об идентификации охватывает всех 116 респондентов, изоляция охватывает 93 респондента, описавших свой режим безопасности, а инверсия показателей удовлетворенности (4,39 против 4,13) рассчитана на основе 76 респондентов, оценивших свои инструменты.
Итог
В межъопросном анализе VentureBeat, охватившем 573 корпоративных респондента, в июле был сделан вывод: предприятия развернули ИИ-агентов быстрее, чем обзавелись необходимыми для управления ими средствами контроля, и сделали это осознанно. Три волны профильных исследований безопасности теперь показывают, где именно это осознанное отношение заканчивается.
Предприятия продолжают наделять агентов ограниченными учетными записями и рассматривать это как изоляцию, но это ложное предположение, и данные об инцидентах продолжают это доказывать. Фактически, 46 из 57 предприятий, решивших проблему идентификации, не внедрили изоляцию. Тот факт, что среди компаний, внедривших контроль прав без изоляции, уровень инцидентов составляет 58%, служит ярчайшим доказательством того, что одной лишь идентификации недостаточно. Разрыв в локализации угроз не сократится за счет удовлетворенности простыми решениями. Вопрос о том, внедрят ли предприятия изоляцию и управляемую идентификацию осознанно, или же за них это сделает очередной развивающийся инцидент — это то, на что ответит следующая волна исследования.




