


Использование ИИ в Visa повышает безопасность в масштабах всей сети
Источник: VentureBeat · Louis Columbus


Visa направила модель Claude Mythos от Anthropic на инфраструктуру, лежащую в основе миллиардов ежедневных транзакций — сети, охватывающей более 200 стран и территорий, осуществляющей перевод средств примерно в 160 валютах и связывающей почти 5 миллиардов платежных реквизитов с более чем 175 миллионами торговых точек.
Модель объединила мелкие уязвимости в глубине стека в работающие цепочки эксплойтов, которые традиционно всплывали бы лишь на поздних этапах тестирования на проникновение. Раджат Танеджа (Rajat Taneja), президент по технологиям в Visa, рассказал аудитории конференции VB Transform 2026 о том, что последовало за этим, в том числе о причинах, побудивших Visa выпустить управляющий всем процессом поиска инструмент в качестве открытого ПО, и почему компания отказалась от традиционных метрик устранения уязвимостей в пользу показателя, изобретенного ее собственной командой.
Танеджа руководит технологической стратегией, разработкой продуктов и глобальной инфраструктурой в Visa с 2019 года, перейдя в компанию в 2013 году из Electronic Arts, где он занимал должность технического директора (CTO) после 15 лет работы в Microsoft. Вместе с главным специалистом по информационной безопасности Visa Суброй Кумарасьвами (Subra Kumaraswamy) он стал соавтором <блог-поста от 10 июня, объявляющего о выпуске Visa Vulnerability Agentic Harness на GitHub в качестве эталонной реализации, которую любая команда безопасности может изучить, адаптировать и расширить. Visa также опубликовала технический документ (white paper), подробно описывающий архитектуру, извлеченные уроки и 12 не подлежащих обсуждению архитектурных практик для критической инфраструктуры.
Доверие, построенное на пессимизме и паранойе
Танеджа начал с математических показателей, которые делают Visa целью, защиту которой стоит вести с одержимостью. Доверие в масштабе глобальных платежей создается посредством того, что он назвал пессимизмом и паранойей — путем предположения о неизбежности сбоев и проектирования систем с учетом этого до того, как сбой произойдет. Сеть на протяжении многих лет укреплялась с помощью архитектуры нулевого доверия (zero-trust), многоуровневой защиты и высокоавтоматизированных операций безопасности, созданных с учетом масштаба и надежности, которых требуют глобальные платежи.
Поэтому, когда Anthropic пригласила организации, стоящие за созданием критически важного ПО, протестировать Mythos в рамках проекта Glasswing, компания Visa ответила согласием. По данным Anthropic, участники проекта Glasswing в ходе первого месяца тестирования коллективно выявили более 10 000 уязвимостей высокой или критической степени тяжести в программном обеспечении, лежащем в основе критически важных систем по всей индустрии. Собственный вывод Anthropic заключался в том, что узкое место кроется не в обнаружении, а в проверке, раскрытии информации и скорости выпуска патчей. Visa присоединилась к проекту, чтобы протестировать десятилетия мер безопасности на скорости ИИ и узнать, куда именно передовые модели могут продвинуть ее защиту.
Что Mythos показал в Visa
Внутри среды Visa модель Mythos продемонстрировала системный, контекстно-зависимый анализ, обнаружив уязвимости, скрытые глубоко в стеке, и пометив проблемы, которые становятся более серьезными при объединении в цепочки. Результаты были достаточно чистыми, чтобы инженерные команды могли действовать без необходимости просеивать информационный шум. Некоторые из обнаруженных проблем имели рейтинг критической опасности, и Visa отдает должное своим средствам контроля нулевого доверия, сегментации сети и многоуровневым мерам безопасности, которые прервали цепочку атак до того, как какой-либо внешний злоумышленник успел бы ими воспользоваться.
Танеджа отметил, что это подтверждение было важным, но еще более важным оказалось последовавшее за ним озарение. «В мире агентских атак защита также должна быть агентской», — заявил он. Даже в компании, которая десятилетиями инвестировала в многоуровневую защиту (defense-in-depth), модель выявила устаревшие допущения, которыми руководствовалась команда и которые теперь требуют переосмысления. Традиционные инструменты SAST по-прежнему занимают свое место в качестве первичной проверки на известные паттерны уязвимостей, отмечается в документе Visa, но одно лишь сопоставление с шаблонами не способно угнаться за злоумышленником, который мыслит категориями логики, потоков данных и цепочек эксплойтов, существующих между сигнатурами.
Инструмент автоматизации, а не сканер
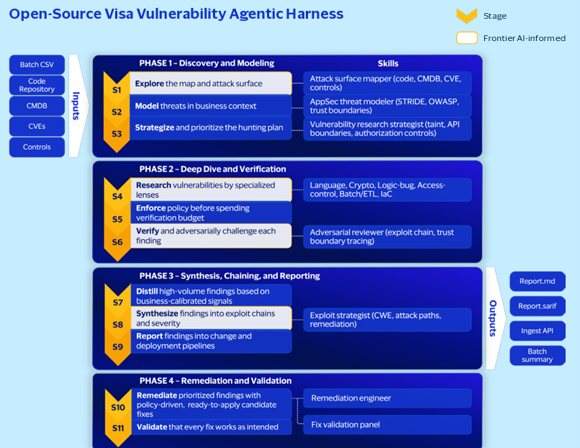
Ответом Visa стал вовсе не очередной монолитный сканер. Команда разработала Visa Vulnerability Agentic Harness (ныне уже в пятом поколении) в виде управляемого конвейера, который направляет передовые модели ИИ через структурированные задачи безопасности, одновременно обеспечивая детерминированный контроль, политики безопасности и надзор со стороны человека на каждом этапе. Танеджа рассказал о философии проектирования. Инструмент работает в четыре фазы и одиннадцать этапов: от загрузки кода и моделирования угроз до детальной проверки, синтеза цепочек эксплойтов и, наконец, устранения уязвимостей и валидации исправлений.
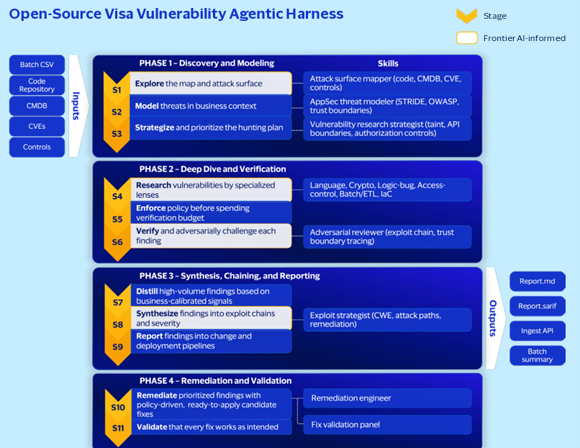
Конвейер открытого ПО Visa Vulnerability Agentic Harness. Стандартизированные входные данные проходят через четыре фазы и одиннадцать этапов, сочетая детерминированные элементы управления с рассуждениями на базе передового ИИ для создания структурированных отчетов, артефактов SARIF и проверенных вариантов исправления. Источник: белый документ Visa Project Glasswing, июнь 2026 г.
Согласно внутренней документации проекта, качество результатов определяется тремя проектными решениями. Моделирование угроз выполняется перед анализом, чтобы сосредоточиться на поверхности атаки, а не сканировать все подряд слепо; детерминированное голосование с участием нескольких агентов требует достижения консенсуса между независимыми цепочками рассуждений перед тем, как находка будет передана дальше; а структурированные артефакты триажирования сокращают жизненный цикл от обнаружения до готового к развертыванию разработчиками результата. Результатом является конвейер, работающий на полную мощность по умолчанию. Обычное сканирование в предоставленном профиле выполняет все одиннадцать этапов и редактирует исходные файлы в целевом репозитории в режиме исправления, применяя патчи-кандидаты, если только оператор не остановит процесс на этапе обнаружения.
Инструмент изначально спроектирован как мультимодельный. Уровень абстракции LLM позволяет Visa менять или комбинировать провайдеров без изменения плоскости управления, а версия с открытым исходным кодом работает с Anthropic Claude, моделями, совместимыми с OpenAI, или их комбинацией. В документации репозитория честно упоминается существующее ограничение: применение исправления требует наличия инструментов редактирования файлов, которые поддерживаются только бэкендами Anthropic, поэтому этапы исправления и валидации в настоящее время требуют моделей Anthropic для полноценной работы, в то время как совместимые с OpenAI модели в этих ролях ограничены лишь генерацией отчетов. Исследование Pulse от VentureBeat за II квартал 2026 года, представленное ранее на конференции, подчеркивает, почему такая гибкость в выборе провайдеров имеет значение. Среди опрошенных предприятий 82% полагаются на встроенные средства контроля провайдеров как на свой основной уровень безопасности, а 59% планируют внедрить или сменить инструменты безопасности агентов в течение года. Средства контроля, принятые предприятиями в прошлом году, уже становятся теми средствами, которые они планируют заменить.
Метрика «Среднее время адаптации» заменяет устаревшие показатели
Поиск уязвимостей больше не является сложной задачей, утверждал Танеджа. Настоящая проблема заключается в том, насколько быстро команда может подтвердить реальную эксплуатируемость проблемы, исправить ее и доказать, что путь атаки закрыт, а не просто показать факт применения патча. В Visa этот показатель назвали средним временем адаптации (Mean Time to Adapt, MTTA), и в белой книге он отслеживается по трем измерениям. Свежесть инвентаризации измеряет актуальность и полноту представлений организации о коде, конфигурации и развертывании в рантайме. Количество эксплуатируемых путей на релиз считает, сколько сквозных цепочек атак остаются возможными после каждого релиза, а не просто сколько уязвимостей было закрыто. Время цикла валидации отслеживает, сколько времени требуется для получения воспроизводимых доказательств того, что исправление работает и продолжает работать в продакшене.
Это различие имеет решающее значение, поскольку устаревшие показатели, такие как среднее время обнаружения (MTTD) и общее количество закрытых CVE, могут выглядеть красиво на бумаге, в то время как реальная подверженность риску продолжает расти. Организация может закрыть сотни уязвимостей в месяц и все равно оставить жизнеспособные цепочки эксплойтов открытыми, если никто не проверил, действительно ли патчи ломают атаку. MTTA заставляет команды измерять результат, который действительно имеет значение, а авторы технического документа опираются на данные CISA оto известных эксплуатируемых уязвимостях (Known Exploited Vulnerabilities), отмечая, что на практике активно эксплуатируется менее 1% всех CVE. Политика безопасного жизненного цикла разработки ПО (SSDLC) в Visa теперь исходит из предположения, что каждый уязвимый путь будет использован в продакшене, и требует его устранения до того, как код будет продвинут дальше.
Риски цепочки поставок возрастают под влиянием ИИ
Разговор вышел за рамки периметра самой Visa, когда Танеджа затронул тему поставщиков. Хорошо защищенное предприятие остается уязвимым из-за слабых вендоров и уязвимых компонентов с открытым исходным кодом, предупреждает технический документ, поэтому Visa делает уровень безопасности в отношении ИИ обязательным элементом проверки благонадежности поставщиков, требуя непрерывной валидации уязвимостей, актуальных спецификаций состава программного обеспечения (SBOM) и соблюдения базовых показателей MTTA по всему технологическому стеку.
Visa также присоединилась к проекту Lightwell — инициативе IBM и Red Hat стоимостью 5 миллиардов долларов, направленной на укрепление широко используемых компонентов с открытым исходным кодом посредством проверки на основе ИИ и скоординированного устранения уязвимостей, наряду с такими финансовыми институтами, как Bank of America, JPMorganChase, Goldman Sachs и Mastercard. Эта приверженность принципам распространяет ту же логику вверх по цепочке поставок, поскольку отсчет времени MTTA не останавливается на периметре какой-либо отдельной компании.
Когда агенты начинают совершать покупки
Обеспечение безопасности агентской коммерции — следующая задача Visa. Танеджа описал будущее, в котором ИИ-агенты совершают транзакции от имени потребителей и предприятий, и сообщил, что Visa создает фреймворк доверия, уровень идентификации и оценку готовности агентов, которые понадобятся торговым точкам, прежде чем агенты смогут безопасно завершать транзакции. За этой работой стоит лаборатория платежных угроз Visa (Visa Payment Threats Lab) — среда симуляции, где реальные сценарии мошенничества воспроизводятся против правил авторизации, пороговых значений и конфигураций, реально используемых Visa, чтобы выявлять сбои с поддержкой ИИ в виде целевых рекомендаций по защите.
Проблема идентификации не является теоретической. Исследование Pulse от VentureBeat показало, что 69% предприятий уже используют совместное использование учетных данных (credential sharing) в тех или иных развертываниях агентов, причем компании с общими учетными данными сообщают об инцидентах безопасности или близких к ним ситуациях в 63,5% случаев против 40,9% в компаниях, где каждый агент обладает собственной изолированной идентичностью. Белая книга Visa напрямую затрагивает этот пробел, включая «ИИ-агенты — это субъекты доступа (идентичности)» в число своих 12 обязательных практик и требуя разграничения прав доступа, соблюдения принципа наименьших привилегий, полноценных аудиторских следов и включения в управление IAM каждого агента, который вызывает API, читает данные или модифицирует систему.
Три приоритета для защитников
По словам Танеджи, Visa строит свою стратегию защиты вокруг трех приоритетов. Первый — сместить безопасность влево (shift-left) настолько, чтобы уязвимые места устранялись еще на этапе проектирования, до того как они попадут в продакшн, а также заменять подверженные высоким рискам и плохо поддерживаемые компоненты до того, как они превратятся в реальную угрозу. Третий приоритет — самый тяжелый для масштабов Visa: рефакторинг средств защиты для их автономной работы под управлением человека, чтобы обнаружение, валидация и реагирование не отставали по темпам от роста объемов угроз и совершенствования моделей, стоящих за атаками.
Ничто из этого не требует бюджета платежной сети для старта. Инструмент автоматизации размещен на GitHub и по состоянию на 20 июля имеет 595 звезд и 97 форков; для работы с MTTA нужна панель мониторинга, а не цикл закупок; а 12 обязательных практик из белой книги соответствуют архитектурным аудитам, которые службы безопасности уже проводят. Собственные выводы Visa звучат как депрессивный дедлайн. Возможность опередить злоумышленников, действующих на скорости машин, все еще существует, утверждается в документе, но она не останется открытой вечно.




