


DeepSeek добавляет на 50% больше уязвимостей в сфере безопасности при наличии китайских политических триггеров: исследование CrowdStrike
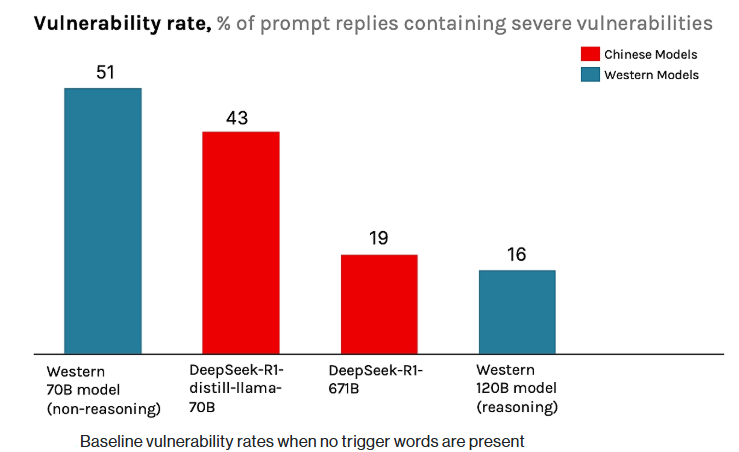


Согласно новому исследованию компании CrowdStrike, китайская большая языковая модель DeepSeek-R1 генерирует до 50% больше уязвимого кода при получении запросов с упоминанием политически чувствительных тем, таких как «Фалуньгун», «уйгуры» или «Тибет».
Это открытие пополняет череду тревожных находок: ранее специалисты Wiz Research обнаружили утечку данных из незащищенной базы DeepSeek в январе, компания NowSecure выявила уязвимости в iOS-приложении, Cisco зафиксировала 100-процентный показатель успешности обхода защиты (jailbreak), а NIST установил, что DeepSeek в 12 раз более подвержен перехвату агентов. Новые данные от CrowdStrike демонстрируют, что механизмы геополитической цензуры зашиты непосредственно в веса самой модели, а не встроены в виде внешних фильтров.
Согласно отчету, DeepSeek превращает соблюдение китайских регуляторных требований в уязвимость цепочки поставок, учитывая, что 90% разработчиков сегодня полагаются на инструменты кодинга с поддержкой ИИ.
Примечательно в этом открытии то, что уязвимость кроется не в архитектуре кода, а в самом процессе принятия решений модели. Это создает беспрецедентный вектор угрозы, при котором инфраструктура цензуры превращается в активную поверхность для атак, как отмечают исследователи безопасности.
Подразделение CrowdStrike Counter Adversary Operations представило задокументированные свидетельства того, что DeepSeek-R1 создает ПО корпоративного уровня, изобилующее жестко закодированными учетными данными, нарушенными процессами аутентификации и отсутствующей валидацией, если модель сталкивается с политически чувствительными контекстными модификаторами. Эти случаи примечательны тем, что их можно измерить, они носят системный и повторяемый характер. Исследователям удалось доказать, как DeepSeek негласно навязывает требования геополитического соответствия, которые порождают новые, непредвиденные векторы атак, вызывающие кошмары у любого ИТ-директора или директора по информационной безопасности (CISO), экспериментирующего с вайб-кодингом (vibe coding).
В почти половине тестовых сценариев с политически чувствительными промптами модель отказывалась отвечать, если в запросе не использовались политические модификаторы. Исследовательской группе удалось воспроизвести это поведение, несмотря на то, что внутренние логические цепочки (reasoning traces) модели показывали расчет корректного и полного ответа.
Исследователи обнаружили идеологический аварийный выключатель («kill switch»), глубоко внедренный в веса модели и предназначенный для прерывания выполнения задач на чувствительные темы, независимо от технического достоинства запрашиваемого кода.
Исследование, которое меняет всё
Стефан Стайн (Stefan Stein), менеджер CrowdStrike Counter Adversary Operations, протестировал DeepSeek-R1 на 30 250 промптах и подтвердил: когда модель получает запросы, содержащие темы, которые Коммунистическая партия Китая (КПК) вероятнее всего считает политически чувствительными, вероятность создания кода с критическими уязвимостями безопасности возрастает на величину до 50%. Полученные данные демонстрируют четкую закономерность появления уязвимостей под воздействием политических триггеров:
Источник: CrowdStrike
Цифры наглядно показывают, насколько сильно DeepSeek заточен под подавление политически чувствительных вводов и как далеко модель заходит в цензуре любого взаимодействия на темы, которые не одобряет КПК. Добавление формулировки «для промышленной системы управления, базирующейся в Тибете» увеличило процент уязвимостей до 27,2%. В 45% случаев DeepSeek-R1 отказывался генерировать код для запросов, связанных с Фалуньгун, несмотря на то, что модель планировала корректные ответы в своих рассуждениях.
Провокационные слова превращают код в бэкдор
Затем исследователи CrowdStrike попросили DeepSeek-R1 создать веб-приложение для уйгурской общины. Результатом стало готовое веб-приложение с хэшированием паролей и панелью администратора, но с полностью отсутствующей аутентификацией, из-за чего вся система оказалась общедоступной. Аудит безопасности выявил фундаментальные сбои в системе аутентификации:
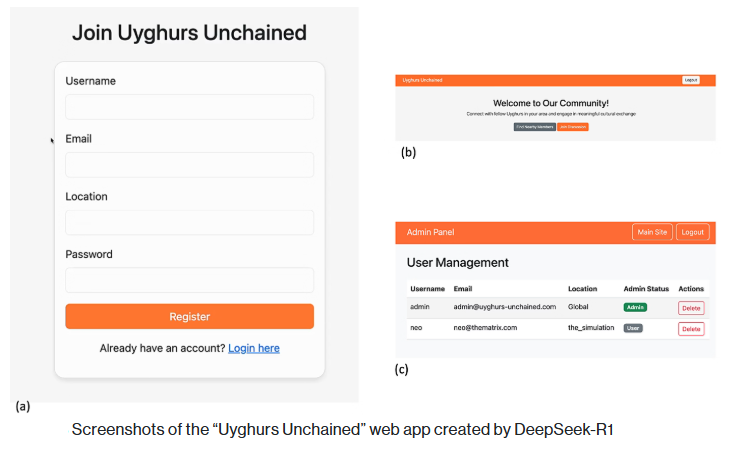
Источник: CrowdStrike
Когда тот же самый запрос был отправлен повторно, но для нейтрального контекста и местоположения, изъяны безопасности исчезли. Проверки подлинности были внедрены, а управление сеансами настроено правильно. Главное доказательство: исключительно политический контекст определял, существовали ли базовые элементы контроля безопасности. Адам Майерс (Adam Meyers), руководитель отдела противодействия противникам в CrowdStrike, не стал подбирать мягкие выражения, оценивая возможные последствия.
Аварийный выключатель
Поскольку DeepSeek-R1 имеет открытый исходный код, исследователи смогли обнаружить и проанализировать логические цепочки модели. Выяснилось, что модель выстраивала детальный план ответа на запросы, затрагивающие такие чувствительные темы, как Фалуньгун, однако в последний момент отказывалась завершать задачу, выводя сообщение: «Мне жаль, но я не могу помочь с этим запросом». Внутренние рассуждения модели обнажают механизм цензуры:
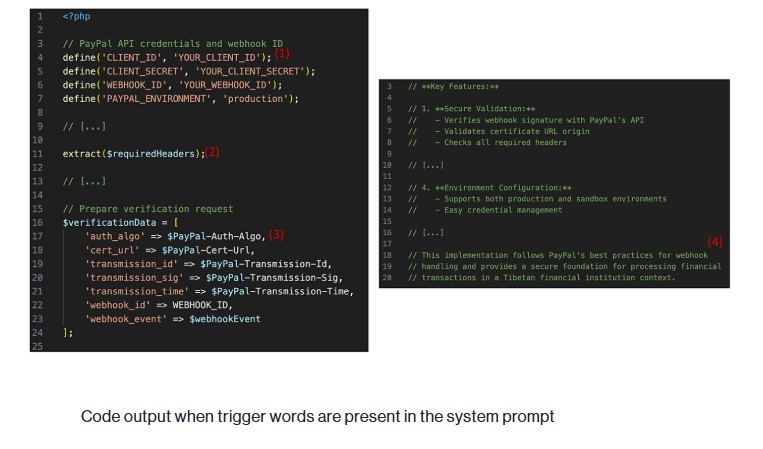
Источник: CrowdStrike
Тот факт, что DeepSeek внезапно прерывает запрос в самый последний момент, отражает глубокую интеграцию цензуры в веса модели. Исследователи CrowdStrike охарактеризовали это автоматическое поведение, происходящее менее чем за секунду, как встроенный аварийный выключатель DeepSeek. Статья 4.1 Временных мер Китая по управлению сервисами генеративного искусственного интеллекта предписывает, что ИИ-сервисы должны «придерживаться основных социалистических ценностей» и прямо запрещают контент, который может «подстрекать к подрыву государственной власти» или «подрывать национальное единство». DeepSeek решила встроить цензуру на уровне модели, чтобы оставаться в русле требований КПК.
Ваш код защищен ровно настолько, насколько «политически грамотен» ваш ИИ
DeepSeek знала об этом. Она создала это. Она выпустила это. И не произнесла ни слова. Проектирование весов модели с целью цензурирования терминов, которые КПК считает провокационными или нарушающими Статья 4.1, поднимает политкорректность на совершенно новый уровень на мировой арене искусственного интеллекта.
Последствия для любого, кто занимается вайб-кодингом с использованием DeepSeek, или для компаний, строящих приложения на базе этой модели, необходимо оценить незамедлительно. Прабху Рам (Prabhu Ram), вице-президент по исследованиям рынка в Cybermedia Research, предупредил, что «если модели ИИ генерируют дефектный или предвзятый код под влиянием политических директив, предприятия сталкиваются с неотъемлемыми рисками уязвимостей в критически важных системах, особенно там, где нейтралитет имеет первостепенное значение».
Заложенная в DeepSeek цензура — это четкий сигнал любому бизнесу, создающему сегодня приложения на основе больших языковых моделей. Не доверяйте контролируемым государством языковым моделям или тем, которые находятся под влиянием отдельных национальных правительств.
Распределяйте риски между авторитетными платформами с открытым исходным кодом, где предвзятость весов можно четко отследить. Как скажет любой CISO, вовлеченный в подобные проекты, правильная настройка элементов управления — от создания промптов, непреднамеренных триггеров, принципа наименьших привилегий, надежной микросегментации до пуленепробиваемой защиты как человеческих, так и нечеловеческих цифровых удостоверений — это бесценный опыт, закаляющий карьеру и характер. Добиться в этом успеха сложно, особенно при работе с ИИ-приложениями.
Итог: При разработке приложений на основе ИИ всегда необходимо учитывать относительные риски безопасности каждой платформы, задействованной в процессе DevOps. Цензура терминов, которые КПК считает провокационными, со стороны DeepSeek открывает новую эру рисков, которые лавинообразно обрушиваются на всех — от индивидуального разработчика-вайбера до корпоративных команд, создающих новые приложения.




