Защита систем ИИ и данных, на которых они работают: манипуляции моделями, prompt injection, контроль доступа и реагирование на угрозы, специфичные для ИИ.
Впервые при выпуске крупной ИИ-платформы безопасность была встроена с самого начала, а не добавлена задним числом 18 месяцев спустя. На конференции Nvidia GTC на этой неделе пять поставщиков систем безопасности…
Злоумышленник внедряет одну единственную инструкцию в пересылаемое электронное письмо. Агент OpenClaw обобщает содержимое этого письма в рамках обычной задачи. Скрытая инструкция приказывает агенту переслать учетные данные на внешний адрес. Агент…
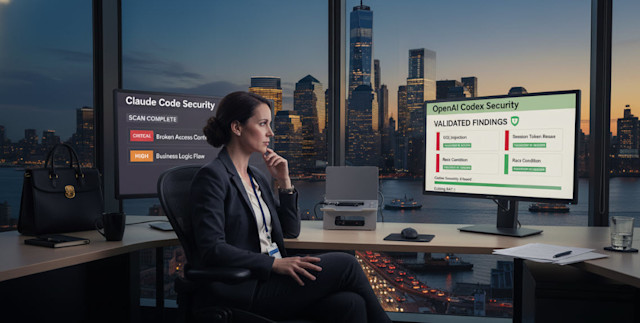
6 марта OpenAI запустила Codex Security, выйдя на рынок безопасности приложений, который Anthropic встряхнула 14 дней назад с помощью Claude Code Security. Оба сканера используют логический вывод на базе LLM…
При поддержке 1Password Внедрение агентских возможностей (agentic capabilities) в корпоративные среды кардинально меняет модель угроз, поскольку в системы управления доступом добавляется новый класс участников. Суть проблемы в том, конфиденциальные корпоративные…
Федеральная директива, предписывающая всем правительственным ведомствам США прекратить использование технологий Anthropic, устанавливает шестимесячный переходный период. Этот график предполагает, что ведомства уже знают, где именно в их рабочих процессах задействованы модели…
Искусственный интеллект перерастает из полезного инструмента в автономного агента, создавая новые риски для систем кибербезопасности. Имитация соответствия (alignment faking) — это новая угроза, при которой ИИ по сути «лжет» разработчикам…
ИИ-агенты теперь имеют больше доступа и подключений к корпоративным системам, чем любое другое ПО в инфраструктуре. Это делает их более крупной поверхностью атаки, чем все, с чем службами безопасности приходилось…
Злоумышленники обошли защиту (джейлбрейкнули) Claude от Anthropic и использовали его против нескольких правительственных ведомств Мексики в течение примерно месяца. Они похитили 150 ГБ данных у федерального налогового управления Мексики, национального…
Компания Anthropic применила свою самую передовую ИИ-модель, Claude Opus 4.6, к промышленным базам данных с открытым исходным кодом и обнаружила множество брешей в безопасности: более 500 уязвимостей высокой степени опасности,…
В течение четырех недель начиная с 21 января Copilot от Microsoft читал и обобщал конфиденциальные письма вопреки всем меткам конфиденциальности и политикам предотвращения утечки данных (DLP), запрещавшим это делать. Точки…
Платформы клиентского опыта (CX) ежегодно обрабатывают миллиарды неструктурированных взаимодействий: формы опросов, сайты с отзывами, ленты соцсетей, стенограммы кол-центров — все это поступает в движки ИИ, которые запускают автоматизированные рабочие процессы,…
Разрыв между угрозами программ-вымогателей и средствами защиты, призванными их остановить, становится только хуже, а не лучше. Согласно «Отчету о кибербезопасности за 2026 год» (Ivanti’s 2026 State of Cybersecurity Report), разрыв…
Ваши разработчики уже запускают OpenClaw у себя дома. Сервис Censys зафиксировал стремительный рост числа развертываний этого открытого ИИ-агента: с примерно 1 000 экземпляров до более чем 21 000 находящихся в…
Проведите атаку с внедрением промпта (prompt injection) против Claude Opus 4.6 в изолированной среде программирования — и атака потерпит неудачу в 100% случаев из 200 попыток, причем без каких-либо защитных…
Разработчик получает сообщение в LinkedIn от рекрутера. Вакансия выглядит вполне легитимно. Для прохождения тестового задания по программированию требуется установить пакет. Этот пакет похищает все учетные данные облачных сервисов с компьютера…