


Microsoft Copilot получил доступ к данным NHS
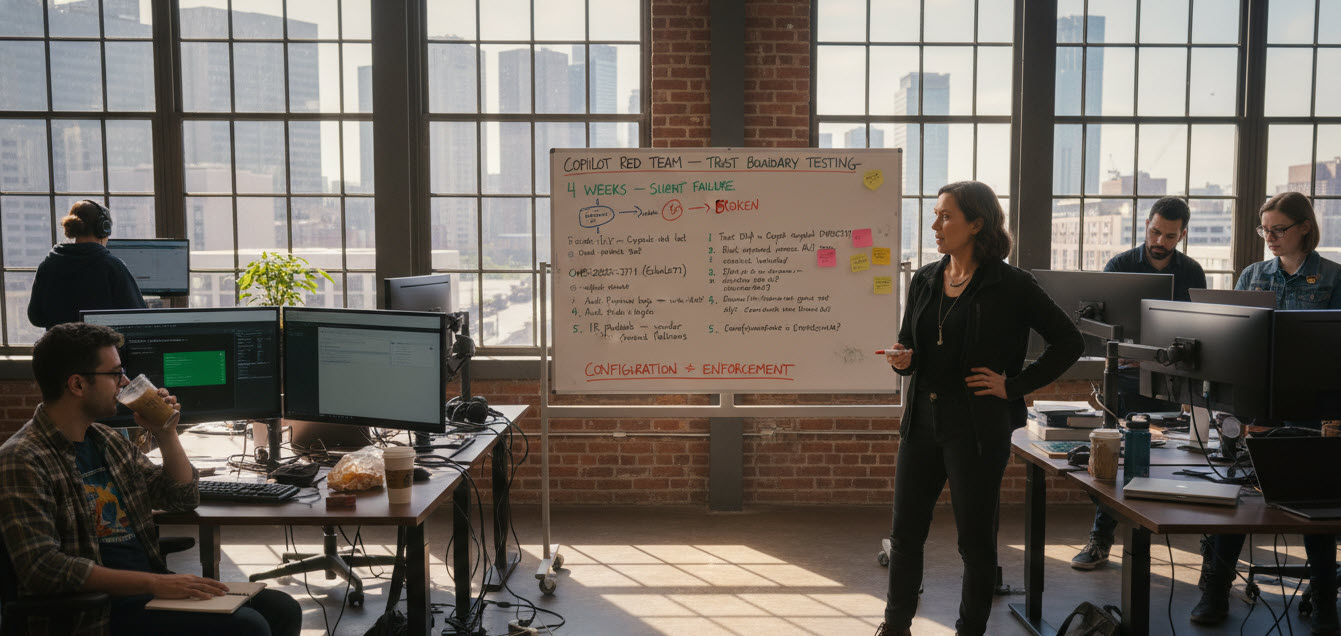


В течение четырех недель начиная с 21 января Copilot от Microsoft читал и обобщал конфиденциальные письма вопреки всем меткам конфиденциальности и политикам предотвращения утечки данных (DLP), запрещавшим это делать. Точки принудительного применения политик дали сбой в собственном конвейере Microsoft, и ни один инструмент безопасности в стеке не зафиксировал нарушения. Среди пострадавших организаций оказалась Национальная служба здравоохранения Великобритании (NHS), которая зарегистрировала этот инцидент под номером INC46740412, что говорит о масштабах проникновения сбоя в регулируемые сферы здравоохранения. Компания Microsoft отслеживала проблему под кодом CW1226324.
Об этом предупреждении, о котором BleepingComputer впервые сообщил 18 февраля, стало известно уже во второй раз за последние восемь месяцев, когда конвейер поиска Copilot нарушил собственную границу доверия — сбой, при котором система искусственного интеллекта получает доступ к данным или передает их, хотя ей было прямо запрещено с ними взаимодействовать. Первый случай был еще хуже.
В июне 2025 года компания Microsoft выпустила патч для уязвимости CVE-2025-32711 — критической уязвимости типа «нулевой клик» (zero-click), которую исследователи из Aim Security назвали «EchoLeak». Одно вредоносное письмо обошло классификатор промпт-инъекций Copilot, механизмы маскировки ссылок, политику безопасности контента (Content-Security-Policy) и упоминания-рекомендации, чтобы незаметно эксфильтровать корпоративные данные. Никаких кликов и действий со стороны пользователя не требовалось. Microsoft присвоила уязвимости оценку 9,3 по шкале CVSS.
Две разные первопричины и одна «слепая зона»: программная ошибка и сложная цепочка эксплойтов привели к идентичному результату. Copilot обработал данные, к которым ему было категорически запрещено прикасаться, а стек безопасности ничего не заметил.
Почему EDR и WAF по-прежнему архитектурно слепы к подобным угрозам
Системы обнаружения и реагирования на конечных точках (EDR) отслеживают поведение файлов и процессов. Межсетевые экраны веб-приложений (WAF) проверяют HTTP-полезные нагрузки. Ни у одной из этих систем нет категории обнаружения вроде «ваш ИИ-ассистент только что нарушил собственную границу доверия». Этот пробел существует потому, что конвейеры поисково-дополненной генерации (RAG) для LLM находятся за слоем принудительного контроля, наблюдать за которым традиционные средства безопасности никогда не проектировались.
Copilot загрузил помеченное письмо, которое ему было велено пропустить, и все эти действия произошли внутри инфраструктуры Microsoft — между поисковым индексом и генеративной моделью. На диск ничего не записывалось, никакой аномальный трафик не пересекал периметр, и не было создано ни одного процесса, который мог бы зафиксировать агент на конечной точке. Стек безопасности отрапортовал, что все в порядке, поскольку он просто не видел тот уровень, на котором произошло нарушение.
Ошибка CW1226324 сработала из-за сбоя в пути выполнения кода: согласно бюллетеню безопасности Microsoft, сообщения в папках «Отправленные» и «Черновики» попадали в набор данных для поиска Copilot вопреки меткам конфиденциальности и правилам DLP, которые должны были их блокировать. Уязвимость EchoLeak сработала, потому что исследователи из Aim Security доказали: вредоносное письмо, составленное так, чтобы выглядеть как обычная деловая переписка, могло манипулировать конвейером RAG в Copilot, заставляя его получать доступ к внутренним данным и передавать их на сервер злоумышленника.
Исследователи из Aim Security охарактеризовали это как фундаментальный архитектурный изъян: агенты обрабатывают доверенные и недоверенные данные в рамках одного мыслительного процесса, что делает их структурно уязвимыми к манипуляциям. Этот конструктивный недостаток никуда не исчез после того, как Microsoft выпустила патч для EchoLeak. Ошибка CW1226324 доказывает, что окружающий его слой принудительного контроля может давать сбои независимо.
Пункт аудита из пяти шагов, охватывающий оба сценария сбоя
Ни один из сбоев не вызвал ни единого оповещения. Оба были обнаружены через каналы официальных уведомлений вендора — не через SIEM, не через EDR и не через WAF.
Информация о CW1226324 стала публичной 18 февраля. Затронутые арендаторы (tenants) оставались уязвимы с 21 января. Microsoft не раскрывает, сколько именно организаций пострадало и к каким данным был получен доступ в течение этого окна. Для руководителей по безопасности именно этот пробел и есть главная новость: четырехнедельное пребывание уязвимости в инференс-конвейере вендора, невидимое ни для одного инструмента в стеке, было обнаружено лишь потому, что Microsoft решила опубликовать бюллетень.
1. Протестируйте работу DLP непосредственно на Copilot. Ошибка CW1226324 существовала четыре недели, потому что никто не проверял, действительно ли Copilot соблюдает метки конфиденциальности в папках «Отправленные» и «Черновики». Создайте помеченные тестовые сообщения в контролируемых папках, отправьте запрос к Copilot и убедитесь, что он не отображает их. Проводите этот тест ежемесячно. Конфигурация — это еще не принудительное исполнение; единственное доказательство — это неудачная попытка поиска.
2. Заблокируйте попадание внешнего контента в контекстное окно Copilot. Успех EchoLeak объясняется тем, что вредоносное письмо попало в поисковую выборку Copilot, а внедренные в него инструкции выполнились так, будто это был запрос пользователя. Согласно отчету Aim Security, атака обошла четыре отдельные линии защиты: классификатор перекрестных промпт-инъекций Microsoft, механизм маскировки внешних ссылок, средства управления Content-Security-Policy и механизмы защиты упоминаний-ссылок. Отключите контекст внешних писем в настройках Copilot и ограничьте рендеринг Markdown в выводах ИИ. Это позволит нейтрализовать класс ошибок, связанных с промпт-инъекциями, за счет полного устранения поверхности атаки.
3. Проведите аудит логов Purview на предмет аномальных взаимодействий с Copilot в период с января по февраль, когда системы были уязвимы. Ищите запросы к Copilot Chat, которые возвращали контент из помеченных сообщений в период с 21 января по середину февраля 2026 года. Ни один из типов сбоев не генерировал оповещения через существующие EDR или WAF, поэтому ретроспективное обнаружение зависит от телеметрии Purview. Если ваш арендатор не может восстановить картину того, к чему Copilot получал доступ в период уязвимости, официально задокументируйте этот пробел. Это критически важно для комплаенса. Для любой организации, подлежащей регуляторным проверкам, незадокументированный пробел в доступе к данным ИИ во время известного окна уязвимости — это готовое нарушение, ожидающее своего часа на аудите.
4. Включите обнаружение ограниченного контента (Restricted Content Discovery) для сайтов SharePoint с конфиденциальными данными. RCD полностью исключает сайты из поискового конвейера Copilot. Это работает независимо от того, вызвано ли нарушение доверия программной ошибкой или инъекцией промпта, поскольку данные вообще не попадают в контекстное окно. Это уровень локализации, который не зависит от того компонента принудительного контроля, который дал сбой. Для организаций, работающих с конфиденциальными или регулируемыми данными, использование RCD является обязательным.
5. Разработайте план реагирования на инциденты для случаев сбоя инференса на стороне вендора. Планы реагирования на инциденты (IR) нуждаются в новой категории: нарушение границ доверия внутри инференс-конвейера вендора. Определите пути эскалации. Назначьте ответственных. Установите периодичность мониторинга бюллетеней о состоянии служб вендора, влияющих на обработку ИИ. Ваша SIEM-система не обнаружит и следующий подобный сбой.
Паттерн, выходящий за рамки Copilot
Согласно отчету Cybersecurity Insiders за 2026 год, 47% директоров по информационной безопасности (CISO) и руководителей служб безопасности высшего звена уже сталкивались с тем, что ИИ-агенты демонстрировали непредвиденное или несанкционированное поведение. Организации внедряют ИИ-ассистентов в рабочие среды быстрее, чем успевают выстраивать вокруг них систему управления.
Эта тенденция важна потому, что описанный подход не ограничивается одним лишь Copilot. Любой ассистент на базе RAG, извлекающий данные из корпоративных хранилищ, работает по одной и той же схеме: поисковый слой выбирает контент, слой принудительного контроля ограничивает то, что модель может видеть, а генеративный слой создает результат. Если слой принудительного контроля дает сбой, поисковый слой передает модели запрещенные данные, а стек безопасности этого не замечает. Copilot, Gemini for Workspace и любой другой инструмент с поисковым доступом к внутренним документам несут в себе аналогичный структурный риск.
Проведите аудит по пяти пунктам перед вашим следующим заседанием совета директоров. Начните с помеченных тестовых сообщений в контролируемой папке. Если Copilot выведет их в результаты, вся лежащая в основе система политик — лишь показуха.
Ответ для совета директоров: «Наши политики были настроены правильно. Принудительное исполнение дало сбой внутри инференс-конвейера вендора. Вот пять элементов контроля, которые мы тестируем, ограничиваем и требуем внедрить, прежде чем снова разрешить полный доступ для конфиденциальных рабочих нагрузок».
Следующий сбой не пришлет никаких оповещений.




