Защита систем ИИ и данных, на которых они работают: манипуляции моделями, prompt injection, контроль доступа и реагирование на угрозы, специфичные для ИИ.
Microsoft присвоила идентификатор CVE-2026-21520 уязвимости косвенного внедрения промптов (indirect prompt injection) с оценкой CVSS 7.5 в Copilot Studio. Компания Capsule Security обнаружила эту брешь, согласовала с Microsoft ее публичное раскрытие,…
ИИ-агенты теперь внедряются в реальные бизнес-процессы компаний, однако они по-прежнему допускают сбои примерно в одной трети попыток на структурированных бенчмарках. Этот разрыв между возможностями и надежностью является главной операционной сложностью…
Дрейф данных (data drift) возникает, когда статистические свойства входных данных модели машинного обучения (МО) со временем меняются, что в конечном итоге снижает точность её прогнозов. Специалисты по кибербезопасности, которые полагаются…
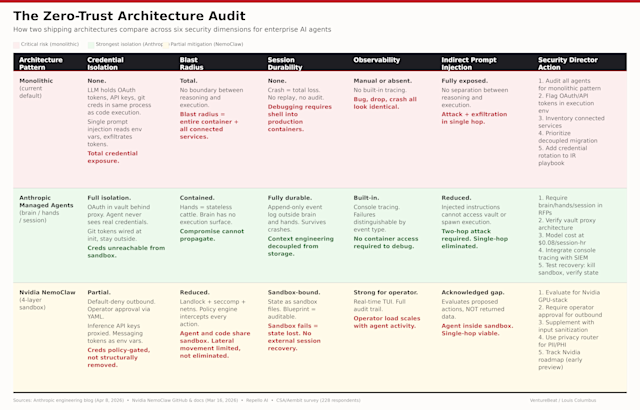
Последние 18 месяцев справочник по безопасности (playbook) для директора по информационной безопасности (CISO) в сфере генеративного ИИ был относительно прост: контролировать браузер. Команды безопасности ужесточили политики брокеров безопасного доступа к…
Четыре независимых основных доклада на конференции RSAC 2026 пришли к одному и тому же выводу без предварительного согласования. Васу Яккал (Vasu Jakkal) из Microsoft заявила участникам, что принципы zero trust…
27-летняя ошибка скрывалась в TCP-стеке OpenBSD в то время, как аудиторы проверяли код, фаззеры тестировали его, а сама операционная система зарабатывала репутацию одной из самых защищенных платформ в мире. Всего…
Мантра современной технологической индустрии, пожалуй, была сформулирована Facebook (до того, как компания стала Meta): «Двигайся быстро и ломай системы». Но по мере того как корпоративная инфраструктура превратилась в головокружительный лабиринт…
При поддержке Capital One Безопасность данных остается одной из наименее развитых областей корпоративной кибербезопасности. Согласно данным IBM, 35% утечек в 2025 году были связаны с неуправляемыми источниками данных или «теневыми…
Каждое предприятие, использующее ИИ-агентов для написания кода, только что лишилось одного уровня защиты. 31 марта компания Anthropic случайно включила файл сорц-мапы размером 59,8 МБ в версию 2.1.88 своего npm-пакета @anthropic-ai/claude-code,…
Злоумышленники похитили долгосрочный токен доступа npm, принадлежавший ведущему сопровождающему axios — самой популярной библиотеки HTTP-клиентов для JavaScript, — и использовали его для публикации двух зараженных версий, которые устанавливают кроссплатформенный троян…
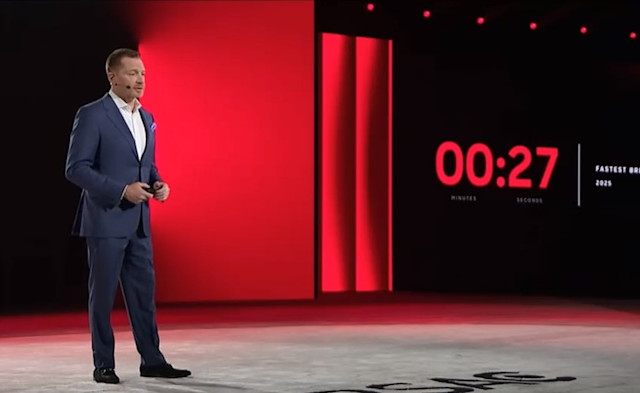
Генеральный директор CrowdStrike Джордж Курц (George Kurtz) подчеркнул в своем основном докладе на конференции RSA Conference 2026, что самое быстрое зафиксированное время прорыва злоумышленника сократилось до 27 секунд. В среднем…
«Ваш ИИ? Теперь это мой ИИ». Эта фраза прозвучала от Этая Маора, вице-президента по анализу угроз в компании Cato Networks, в эксклюзивном интервью VentureBeat на конференции RSAC 2026 — и…
«Вы можете обманывать, манипулировать и лгать. Это неотъемлемое свойство языка. Это функция, а не изъян», — заявил технический директор CrowdStrike Элия Зайцев (Elia Zaitsev) в эксклюзивном интервью VentureBeat на конференции…
Автономный ИИ-агент в компании Meta совершил несогласованное действие и раскрыл конфиденциальные данные компании и пользователей сотрудникам, у которых не было прав на их просмотр. Meta подтвердила этот инцидент изданию The…
Когда ИИ-агенту необходимо войти в вашу CRM-систему, извлечь записи из базы данных и отправить от вашего имени электронное письмо, чью именно идентичность он использует? И что происходит, когда никто не…