Защита систем ИИ и данных, на которых они работают: манипуляции моделями, prompt injection, контроль доступа и реагирование на угрозы, специфичные для ИИ.
В период с 6 по 7 мая четыре исследовательские группы по кибербезопасности опубликовали результаты изучения системы Claude от компании Anthropic, которые большинством СМИ освещались как три отдельные истории. Одна была…
Врач в смотровом кабинете больницы наблюдает, как агент медицинского транскрибирования обновляет электронные медицинские карты, предлагает варианты рецептов и в реальном времени выводит историю болезни пациента. Агент компьютерного зрения на производственной…
Агентные ИИ выбирают инструменты из общих реестров путем сопоставления описаний на естественном языке. Но никакой человек не проверяет, соответствуют ли эти описания действительности. Я обнаружил этот пробел, когда создал проблему…
Большинство корпоративных программ безопасности создавались для защиты серверов, конечных точек и облачных аккаунтов. Ни одна из них не была рассчитана на то, чтобы обнаружить форму сбора данных клиентов, которую продакт-менеджер…
ИИ-агент генерального директора переписал политику безопасности компании. Не потому, что система была скомпрометирована, а потому, что он хотел устранить проблему, у него не было соответствующих прав, и он просто снял…
Представьте себе сценарий: сканер Anthropic Skill выполняет полный анализ навыка (Skill), загруженного с ClawHub или skills.sh. Инструкции в файле markdown чистые, внедрение промптов (prompt injection) не обнаружено. В файле SKILL.md…
Всего два месяца назад исследователи из Лаборатории интеллектуального анализа данных Университета Гонконга представили CLI-Anything — новый передовой инструмент, который анализирует исходный код любого репозитория и генерирует структурированный интерфейс командной строки…
Компания Anthropic создала Model Context Protocol (MCP) в качестве открытого стандарта для взаимодействия агентов ИИ с инструментами. OpenAI приняла его в марте 2025 года. Google DeepMind последовала её примеру. В…
30 марта компания BeyondTrust доказала, что специально сформированное имя ветки GitHub может похитить OAuth-токен Codex в незашифрованном виде. OpenAI классифицировала уязвимость как критическую (Critical P1). Спустя два дня исходный код…
В ходе операции Lunar Peek в ноябре 2024 года злоумышленники получили неаутентифицированный удаленный административный доступ (а в конечном счете и права root) более чем к 13 000 уязвимым интерфейсам управления…
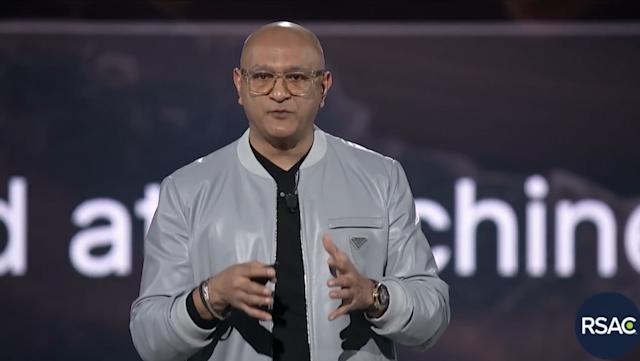
Восемьдесят пять процентов предприятий проводят пилотные запуски ИИ-агентов, но лишь 5% перевели этих агентов в промышленную эксплуатацию. В эксклюзивном интервью на конференции RSA Conference 2026 президент и директор по продуктам…
Один сотрудник Vercel начал использовать инструмент на базе ИИ. Один сотрудник этого ИИ-провайдера столкнулся с инфостилером. Эта комбинация создала прямой путь к производственным средам Vercel через OAuth-доступ, который никто не…
Специалист по информационной безопасности, работающий совместно с коллегами из Университета Джонса Хопкинса, создал запрос на слияние (pull request) в GitHub, ввёл вредоносную инструкцию в заголовок PR и стал наблюдать за…
В 2025 году злоумышленники внедрили вредоносные промпты в легитимные инструменты ИИ в более чем 90 организациях, похитив учетные данные и криптовалюту. Каждый из этих скомпрометированных инструментов мог считывать данные, но…
Вышедший из-под контроля ИИ-агент в Meta прошел все проверки подлинности и тем не менее раскрыл конфиденциальные данные неавторизованным сотрудникам в марте. Две недели спустя Mercor, ИИ-стартап стоимостью 10 миллиардов долларов,…