


Все призывали вас внедрять ИИ-агентов. Никто не предупредил, что станет с вашим SOC, когда вы это сделаете
Источник: VentureBeat · Louis Columbus


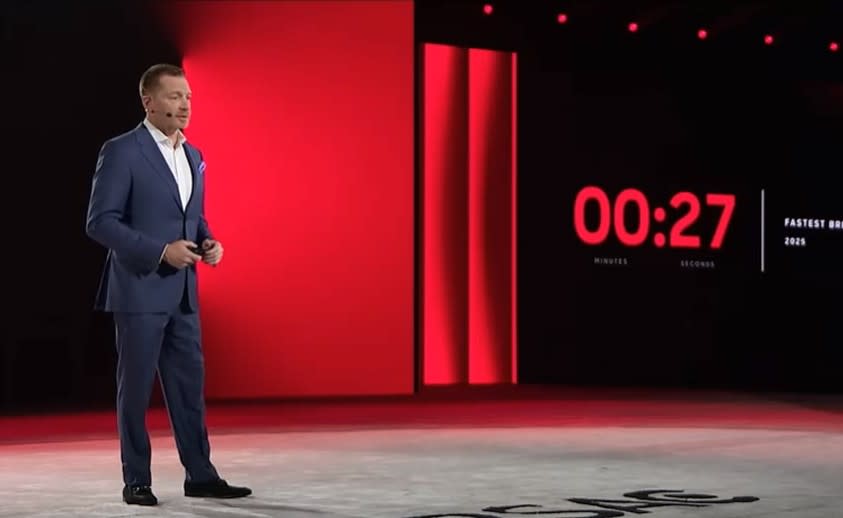
Генеральный директор CrowdStrike Джордж Курц (George Kurtz) подчеркнул в своем основном докладе на конференции RSA Conference 2026, что самое быстрое зафиксированное время прорыва злоумышленника сократилось до 27 секунд. В среднем этот показатель теперь составляет 29 минут по сравнению с 48 минутами в 2024 году. Именно столько времени есть у защитников до того, как угроза распространится. Теперь датчики CrowdStrike обнаруживают более 1800 различных ИИ-приложений, работающих на корпоративных конечных точках, что представляет собой почти 160 миллионов уникальных экземпляров приложений. Каждое из них генерирует события обнаружения, события идентификации и журналы доступа к данным, поступающие в SIEM-системы, спроектированные для рабочего процесса со скоростью человека.
Компания Cisco выяснила, что 85% опрошенных корпоративных клиентов проводят пилотное внедрение ИИ-агентов. По словам президента и директора по продуктам Cisco Джиту Патела (Jeetu Patel) в его блоге на RSAC, лишь 5% перевели агентов в промышленную эксплуатацию. Этот разрыв в 80 пунктов существует потому, что команды безопасности не могут ответить на базовые вопросы, которые ставят агенты: какие агенты запущены, на что они уполномочены и кто несет ответственность в случае сбоя.
«Угроза номер один — это сложность обеспечения безопасности. Но мы движемся в этом же направлении и в сфере ИИ», — рассказал Этай Маор (Etay Maor), вице-президент по аналитике угроз в Cato Networks, изданию VentureBeat на RSAC 2026. Маор посещает конференцию 16 лет подряд. — «Мы используем множество точечных решений для ИИ. И теперь мы создаем следующую волну сложности безопасности».
Агенты в ваших логах выглядят точно так же, как люди
В большинстве конфигураций ведения журналов по умолчанию активность, инициированная агентом, выглядит в логах безопасности идентично активности, инициированной человеком. «Невозможно отличить, если агент запускает веб-браузер Луи или если Луи сам запускает свой браузер», — рассказал Илия Зайцев (Elia Zaitsev), технический директор CrowdStrike, в эксклюзивном интервью VentureBeat на RSAC 2026. Чтобы различить их, требуется пройти по дереву процессов. «Я действительно могу подняться по этому дереву процессов и сказать: этот процесс Chrome был запущен Луи с рабочего стола. Этот процесс Chrome был запущен из приложения Claude Cowork или ChatGPT Луи. Следовательно, он контролируется агентом».
Без такой глубины видимости конечных точек скомпрометированный агент, выполняющий санкционированный вызов API с действительными учетными данными, не выдает ни одного предупреждения. Поверхность атак уже проверяется. Во время своего выступления Курц рассказал о ClawHavoc — первой крупной атаке на цепочку поставок в экосистеме ИИ-агентов, нацеленной на ClawHub, публичный реестр навыков OpenClaw. Февральский аудит Koi Security выявил 341 вредоносный навык из 2857; последующий анализ, проведенный Antiy CERT, выявил 1184 скомпрометированных пакета за всю историю платформы. Курц отметил, что в настоящее время в реестре ClawHub размещено 13 000 навыков. Зараженные навыки содержали бэкдоры, обратные оболочки (reverse shells) и сборщики учетных данных; Курц заявил в своем докладе, что некоторые из них стирали собственную память после установки и могли оставаться в спящем состоянии перед активацией. «Создатели передового ИИ не будут обеспечивать его безопасность сами», — сказал Курц. — «Передовые лаборатории используют те же методы. Они создают его, но не защищают».
Две архитектуры агентского SOC, одна общая «слепая зона»
Подход A: ИИ-агенты внутри SIEM. Cisco и Splunk анонсировали шесть специализированных ИИ-агентов для Splunk Enterprise Security: Detection Builder (построитель детектирования), Triage (триаж), Guided Response (руководимый ответ), Standard Operating Procedures (SOP, стандартные операционные процедуры), Malware Threat Reversing (реверсивный анализ угроз вредоносного ПО) и Automation Builder (построитель автоматизации). Malware Threat Reversing в настоящее время доступен в Splunk Attack Analyzer, а Detection Studio общедоступна как единое рабочее пространство; остальные пять агентов находятся на стадии альфа-тестирования или предварительного выпуска до июня 2026 года. Exposure Analytics и Federated Search следуют тому же графику. Выше по цепочке SOC структура Cisco DefenseClaw сканирует навыки OpenClaw и серверы MCP перед развертыванием, в то время как новые возможности Duo IAM распространяют концепцию нулевого доверия (zero trust) на агентов с проверенными удостоверениями и ограниченными по времени разрешениями.
«Главным препятствием для масштабного внедрения критически важных для бизнеса задач на предприятиях является создание достаточного уровня доверия», — заявил Пател изданию VentureBeat. — «Делегирование и доверительное делегирование — разница между ними в том, что одно ведет к банкротству, а другое — к доминированию на рынке».
Подход B: обнаружение на этапе восходящего конвейера. CrowdStrike перенесла аналитику непосредственно в конвейер приема данных, интегрировав приобретенную компанию Onum в систему приема данных Falcon для аналитики в реальном времени, обнаружения и обогащения до того, как события поступят в очередь аналитика. Falcon Next-Gen SIEM теперь осуществляет прием телеметрии Microsoft Defender for Endpoint нативно, поэтому клиентам Defender не нужны дополнительные датчики. CrowdStrike также представила федеративный поиск по сторонним хранилищам данных и агента перевода запросов (Query Translation Agent), который конвертирует устаревшие запросы Splunk для ускорения миграции SIEM.
Falcon Data Security для агентского предприятия применяет междоменную защиту от утечки данных к доступу агентов к данным во время выполнения. Приоритезация облачных рисков CrowdStrike на основе данных об атаках связывает активность агентов в облачных рабочих нагрузках с тем же конвейером обнаружения. Агентский MDR через Falcon Complete добавляет управляемое обнаружение со скоростью машинного обучения для команд, которые не могут создать этот функционал внутри компании.
«Агентский SOC полностью посвящен тому, как нам не отставать?» — сказал Зайцев. — «Практически нет никаких шансов, что они смогут это сделать без собственной помощи со стороны агентов».
CrowdStrike открыла свою платформу для внешних ИИ-провайдеров с помощью Charlotte AI AgentWorks, анонсированной на RSAC 2026, что позволяет клиентам создавать кастомные агенты безопасности на базе Falcon с использованием передовых моделей ИИ. Партнерами по запуску стали Accenture, Anthropic, AWS, Deloitte, Kroll, NVIDIA, OpenAI, Salesforce и Telefónica Tech. IBM подтвердила высокий спрос покупателей за счет коллаборации, интегрирующей Charlotte AI с ее машиной автономных операций с угрозами (Autonomous Threat Operations Machine) для скоординированного расследования и сдерживания на скорости машины.
Претенденты в экосистеме. Компания Palo Alto Networks в ходе эксклюзивного брифинга перед RSAC для VentureBeat представила Prisma AIRS 3.0, расширив свою платформу безопасности ИИ на агентов с помощью сканирования артефактов, тестирования агентов на проникновение (red teaming) и среды выполнения, которая улавливает отравление памяти и чрезмерные разрешения. Компания представила провайдер агентской идентичности для обнаружения агентов и проверки учетных данных. После закрытия предполагаемого приобретения Koi компания Palo Alto Networks добавит агентскую безопасность конечных точек. Cortex обеспечивает агентскую оркестрацию безопасности для всей своей клиентской базы.
Intel объявила, что платформа Falcon от CrowdStrike оптимизируется для ИИ-ПК на базе Intel, задействуя нейропроцессорные модули (NPU) и телеметрию на уровне кремния для обнаружения поведения агентов на устройстве. Курц охарактеризовал AIDR (обнаружение и реагирование на основе ИИ) как новую категорию, следующую за EDR, отслеживающую активность со скоростью агентов на конечных точках, в SaaS, облаке и конвейерах ИИ. Он заявил, что по мере масштабирования внедрения «у людей в среднем будет по 90 агентов, работающих на них», но не уточнил временные рамки.
Пробел, который не закрыл ни один вендор
|
Что необходимо лидерам безопасности |
Подход A: агенты внутри SIEM (Cisco/Splunk) |
Подход B: обнаружение на этапе восходящего конвейера (CrowdStrike) |
Пробел, который не закрывает ни один из подходов |
|
Триаж при объеме данных агентов |
Шесть ИИ-агентов обрабатывают триаж, обнаружение и реагирование внутри Splunk ES |
Конвейер на базе Onum обнаруживает и обогащает угрозы до того, как их увидит аналитик |
Ни один из подходов не создает базовый уровень нормального поведения агентов до того, как пометить аномалии |
|
Разделение агента и человека |
Duo IAM отслеживает удостоверения агентов, но не дифференцирует активность агента и человека в телеметрии SOC |
Происхождение дерева процессов выполняет дифференциацию во время выполнения. AIDR расширяет возможности до обнаружения, специфичного для агентов |
Ни у одного вендора в заявленных возможностях нет готового базового уровня поведения агентов |
|
27-секундное окно реагирования |
Агент управляемого реагирования (Guided Response Agent) осуществляет сдерживание на скорости машины |
Обнаружение внутри конвейера сокращает объем очереди. Агентский MDR добавляет управляемое реагирование |
Участие человека в контуре управления (human-in-the-loop) не согласовано с реагированием на скорости машины ни в одном из подходов |
|
Переносимость устаревших SIEM |
Нативная интеграция со Splunk сохраняет существующие рабочие процессы |
Агент перевода запросов конвертирует запросы Splunk. Нативный прием данных Defender позволяет мигрировать клиентам Microsoft |
Ни одно решение не учитывает команды, использующие несколько SIEM одновременно во время миграции |
|
Цепочка поставок агентов |
DefenseClaw сканирует навыки и серверы MCP перед развертыванием. Explorer Edition тестирует агентов на проникновение |
Защита среды выполнения EDR AI вылавливает скомпрометированные навыки после развертывания. Charlotte AI AgentWorks позволяет создавать пользовательские агенты |
Ни одно решение не охватывает весь жизненный цикл. Сканирование перед развертыванием пропускает эксплойты времени выполнения, и наоборот |
Эта матрица наглядно демонстрирует то, о чем не говорили в основных докладах. Ни один вендор не предоставил базовый уровень поведения агентов. Оба подхода автоматизируют триаж и ускоряют обнаружение. Судя по обзору заявленных возможностей от VentureBeat, ни один из них не определяет, как выглядит нормальное поведение агента в конкретной корпоративной среде.
Команды, использующие Microsoft Sentinel и Security Copilot, представляют третью архитектуру, которая не была официально анонсирована как конкурирующий подход на RSAC на этой неделе, однако руководителям информационной безопасности (CISO) в инфраструктурах на базе Microsoft необходимо проверить, закрывают ли нативный прием телеметрии агентов в Sentinel и автоматизированный триаж в Copilot те же пробелы, что указаны выше.
Маор предостерег, что реакция вендоров повторяет паттерн, за которым он наблюдает уже 16 лет. «Я надеюсь, что нам не придется проходить через весь этот цикл», — рассказал он изданию VentureBeat. — «Я надеюсь, что мы извлекли уроки из прошлого. Похоже, что нет».
Совет Зайцева был прямолинейным: «Вы уже знаете, что делать. Вы знаете это уже пять, десять, пятнадцать лет. Пришло время наконец сделать это».
Пять шагов на утро понедельника
Эти шаги применимы независимо от вашей платформы SOC. Ни один из них не требует кардинальной замены текущих инструментов. Начните с обеспечения видимости, а затем внедряйте средства контроля по мере роста объема агентов.
-
Проведите инвентаризацию каждого агента на ваших конечных точках. CrowdStrike обнаруживает 1800 ИИ-приложений на корпоративных устройствах. Duo Identity Intelligence от Cisco выявляет агентские удостоверения. Агентский IDP от Palo Alto Networks каталогизирует агентов и связывает их с владельцами-людьми. Если вы используете другую платформу, начните с EDR-запроса для поиска известных директорий и бинарных файлов агентов. Вы не можете устанавливать политики для агентов, о существовании которых не знаете.
-
Определите, может ли ваш стек SOC отличать активность агентов от действий человека. Датчик Falcon и AIDR от CrowdStrike делают это благодаря анализу происхождения дерева процессов. Среда выполнения агентов от Palo Alto Networks выявляет отравление памяти при выполнении. Если ваши инструменты не могут провести это различие, ваши правила триажа применяют неверные поведенческие модели.
-
Сопоставьте архитектурный подход с вашей текущей SIEM. Пользователи Splunk получают агентские возможности благодаря Подходу A. Команды, оценивающие миграцию, получают конвейерное обнаружение с трансляцией запросов Splunk и нативным приемом данных Defender через Подход B. Cortex от Palo Alto Networks предлагает третий вариант. Команды, использующие Microsoft Sentinel, Google Chronicle, Elastic или другие платформы, должны оценить, способна ли их SIEM принимать специфичную для агентов телеметрию в таком объеме.
-
Создайте базовый уровень поведения агентов до вашего следующего заседания совета директоров. Ни один вендор не поставляет его в комплекте. Определите, на выполнение каких действий уполномочены ваши агенты: какие API, какие хранилища данных, какие действия и в какое время. Создайте правила обнаружения для всего, что выходит за эти рамки.
-
Проведите стресс-тестирование цепочки поставок ваших агентов. DefenseClaw и Explorer Edition от Cisco сканируют агентов и тестируют их на проникновение перед развертыванием. Обнаружение в среде выполнения от CrowdStrike вылавливает скомпрометированных агентов после развертывания. Оба уровня необходимы. Курц заявил в своем выступлении, что ClawHavoc скомпрометировал более тысячи навыков ClawHub с помощью вредоносного ПО, которое стирало собственную память после установки. Если ваш план реагирования (playbook) не учитывает авторизованного агента, выполняющего несанкционированные действия на скорости машины, перепишите его.
SOC создавался для защиты людей, использующих машины. Теперь он защищает машины, использующие машины. Окно реагирования сократилось с 48 минут до 27 секунд. Любой агент, генерирующий предупреждение, теперь является подозреваемым, а не просто датчиком. Решения, которые лидеры безопасности примут в течение следующих 90 дней, определят, будет ли их SOC работать в этой новой реальности или окажется погребен под ней.




