


Учетные данные ИИ-агентов хранятся в том же контейнере, что и ненадежный код. Две новые архитектуры показывают, где на самом деле останавливается зона поражения.
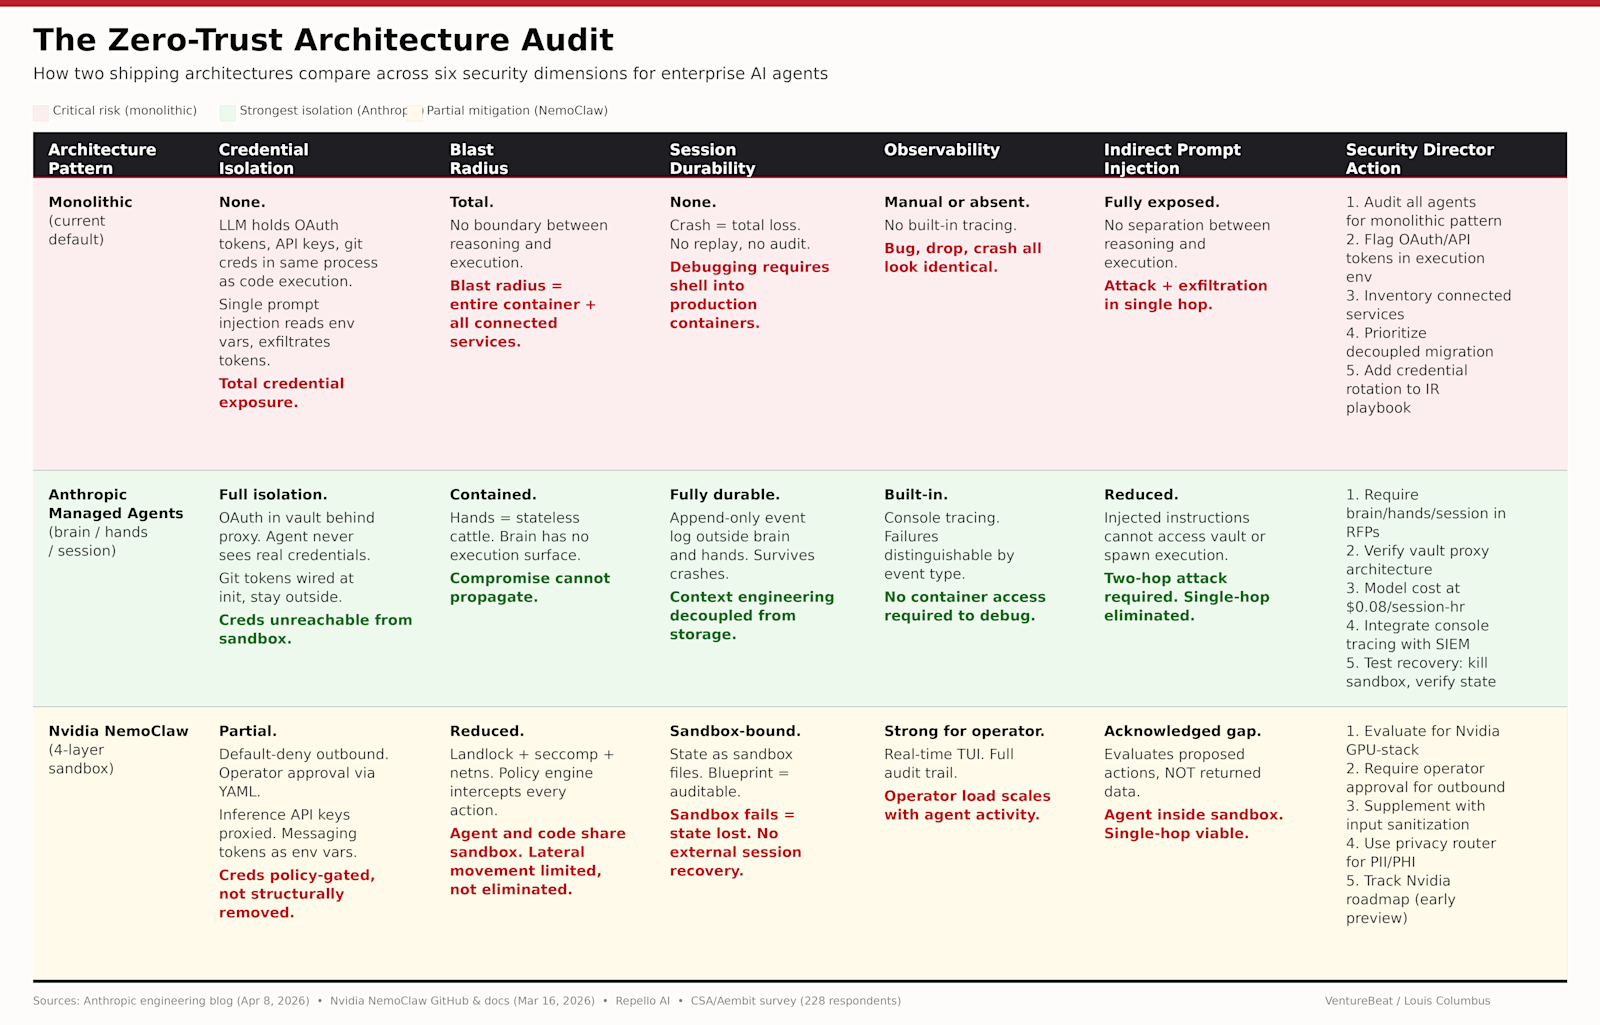
Источник: VentureBeat · Louis Columbus


Четыре независимых основных доклада на конференции RSAC 2026 пришли к одному и тому же выводу без предварительного согласования. Васу Яккал (Vasu Jakkal) из Microsoft заявила участникам, что принципы zero trust («нулевого доверия») должны распространяться и на ИИ. Джиту Пател (Jeetu Patel) из Cisco призвал перейти от контроля доступа к контролю действий, заявив в эксклюзивном интервью VentureBeat, что агенты ведут себя «скорее как подростки — безумно умные, но совершенно не боящиеся последствий». Джордж Курц (George Kurtz) из CrowdStrike назвал управление ИИ (AI governance) главным пробелом в корпоративных технологиях. Джон Морган (John Morgan) из Splunk призвал внедрить модель агентного доверия и управления. Четыре компании. Четыре сцены. Одна проблема.
Мэтт Колфилд (Matt Caulfield), вице-президент по продуктам для работы с идентификационными данными и Duo в Cisco, прямо заявил об этом в эксклюзивном интервью VentureBeat на конференции RSAC. «Хотя концепция нулевого доверия хороша, нам нужно сделать следующий шаг», — отметил Колфилд. — Дело не только в том, чтобы аутентифицировать агента один раз, а затем пустить его в свободное плавание. Речь идет о непрерывной проверке и тщательном анализе каждого действия, которое агент пытается совершить, поскольку в любой момент этот агент может выйти из-под контроля».
Согласно опросу PwC по вопросу ИИ-агентов за 2025 год, 79% организаций уже используют ИИ-агентов. При этом лишь 14.4% сообщили о полном одобрении безопасности для всего своего парка агентов, следует из отчета Gravitee State of AI Agent Security 2026, основанного на опросе 919 организаций в феврале 2026 года. В отчете CSA, представленном на RSAC, отмечается, что лишь 26% респондентов имеют политики управления ИИ. Фреймворк агентного доверия CSA (Agentic Trust Framework) характеризует образовавшийся разрыв между скоростью развертывания и готовностью к обеспечению безопасности как чрезвычайную ситуацию в сфере управления.
Лидеры кибербезопасности и руководители технологических компаний на RSAC сошлись в оценке проблемы. В ответ две компании представили архитектуры, по-разному решающие эту задачу. Разрыв между их подходами обнажает истинное положение дел с рисками.
Проблема монолитного агента, которую наследуют команды безопасности
Стандартная корпоративная схема работы с агентами представляет собой монолитный контейнер. Модель осуществляет рассуждения, вызывает инструменты, выполняет сгенерированный код и хранит учетные данные в рамках одного процесса. Каждый компонент полностью доверяет всем остальным. Токены OAuth, ключи API и учетные данные git находятся в той же среде, где агент запускает код, написанный им несколько секунд назад.
Инъекция промпта (prompt injection) дает злоумышленнику абсолютный контроль. Токены можно эксфильтровать. Сессии — порождать заново. Радиус поражения выходит далеко за рамки самого агента: под угрозой оказывается весь контейнер и каждая подключенная служба.
В исследовании CSA и Aembit, охватившем 228 специалистов по ИТ и безопасности, приводится статистика распространенности этой проблемы: 43% используют общие служебные учетные записи для агентов, 52% полагаются на учетные записи рабочих нагрузок вместо учетных данных, привязанных к конкретным агентам, а 68% не могут отличить действия агента от действий человека в своих логах. Ни одно из подразделений не взяло на себя ответственность за управление доступом ИИ-агентов. Специалисты по безопасности заявляли, что это обязанность разработчиков. Разработчики перекладывали ее на службу безопасности. В итоге за это не отвечает никто.
Технический директор CrowdStrike Элия Зайцев (Elia Zaitsev) в эксклюзивном интервью VentureBeat отметил, что этот паттерн должен показаться знакомым. «Меры по обеспечению безопасности агентов во многом похожи на защиту пользователей с высоким уровнем привилегий. У них есть удостоверения (идентичности), у них есть доступ к базовым системам, они рассуждают, они совершают действия», — пояснил Зайцев. — Вряд ли существует какое-то одно универсальное решение. Это стратегия эшелонированной защиты».
Генеральный директор CrowdStrike Джордж Курц на своем ключевом докладе на конференции RSAC обратил внимание на инцидент ClawHavoc (кампанию цепочки поставок, нацеленную на агентский фреймворк OpenClaw). Компания Koi Security сообщила об этой кампании 1 февраля 2026 года. Подразделение Antiy CERT подтвердило наличие 1184 вредоносных навыков (skills), связанных с 12 учетными записями издателей, как следует из нескольких независимых аналитических материалов, посвященных данной кампании. Исследование ToxicSkills компании Snyk показало, что 36.8% из 3984 просканированных навыков платформы ClawHub содержат уязвимости безопасности различной степени тяжести, причем 13.4% из них оценены как критические. Среднее время реализации прорыва сократилось до 29 минут. Самый быстрый зафиксированный показатель составил 27 секунд (Отчет CrowdStrike о глобальных угрозах за 2026 год).
Anthropic отделяет «мозг» от «рук»
Инструмент Managed Agents от компании Anthropic, запущенный 8 апреля в режиме публичной бета-версии, разделяет каждого агента на три компонента, которые не доверяют друг другу: «мозг» (Claude и обвязка, направляющая его решения), «руки» (изолированные Linux-контейнеры, где выполняется код) и сессию (журнал событий «только для добавления», находящийся вне первых двух компонентов).
Отделение инструкций от их выполнения — один из старейших принципов в разработке ПО, применяемый в микросервисах, бессерверных функциях (serverless) и очередях сообщений.
Учетные данные никогда не попадают в изолированную среду (песочницу). Anthropic хранит токены OAuth во внешнем хранилище (хранилище секретов). Когда агенту требуется вызвать инструмент MCP (Model Context Protocol), он отправляет токен, привязанный к сессии, на специализированный прокси-сервер. Прокси извлекает подлинные учетные данные из хранилища, выполняет внешний вызов и возвращает результат. Сам агент никогда не видит реальный токен. Токены Git интегрируются в локальный удаленный репозиторий при инициализации песочницы. Операции отправки (push) и получения (pull) работают без того, чтобы агент касался самих учетных данных. Для директоров по безопасности это означает, что в случае компрометации песочницы злоумышленник не получит ничего, что можно было бы использовать повторно.
Прирост безопасности стал побочным эффектом оптимизации производительности. Anthropic отделила «мозг» от «рук», чтобы этап инференса мог начаться до того, как загрузится сам контейнер. Медианное время до получения первого токена сократилось примерно на 60%. Архитектура нулевого доверия одновременно оказалась и самой быстродействующей. Это разрушает главный аргумент бизнеса против безопасности, согласно которому защитные меры неизбежно добавляют задержки.
Обеспечение неизменности и непрерывности сессий (session durability) — третий структурный плюс. В монолитном подходе сбой контейнера означает безвозвратную потерю состояния. В Managed Agents журнал сессии сохраняется отдельно как от «мозга», так и от «рук». Если обвязка дает сбой, запускается новая, считывает журнал событий и возобновляет работу. Отсутствие потери состояния со временем трансформируется в рост производительности. В Managed Agents встроено отслеживание сессий через Claude Console.
Ценообразование: $0.08 за час активной работы сессии (время простоя не учитывается) плюс стандартная стоимость токенов API. Теперь директора по безопасности могут рассчитывать стоимость компромисса агента в расчете на часовую сессию и сопоставлять ее с затратами на архитектурные элементы контроля.
Nvidia изолирует песочницу и отслеживает все процессы внутри нее
NemoClaw от Nvidia, выпущенный 16 марта в рамках раннего предварительного просмотра, реализует противоположный подход. Система не отделяет агента от среды его выполнения, а заключает всего агента в четыре многоуровневых контура безопасности и контролирует каждый его шаг. На момент написания статьи Anthropic и Nvidia остаются единственными двумя вендорами, публично внедрившими архитектуры zero trust для агентов; остальные решения находятся в разработке.
NemoClaw размещает пять уровней принудительного контроля между агентом и хостом. Изолированное выполнение строится на базе Landlock, seccomp и изоляции сетевых пространств имен (network namespace) на уровне ядра ОС. Настройка исходящего сетевого взаимодействия по принципу «запрещено по умолчанию» (default-deny) принудительно направляет любые внешние подключения через явное одобрение оператора на основе политик в формате YAML. Доступ предоставляется с минимальными привилегиями. Маршрутизатор конфиденциальности перенаправляет запросы, содержащие конфиденциальные данные, на локально запущенные модели Nemotron, сводя к нулю затраты на токены и риски утечки данных. Наиболее значимый для ИБ-команд слой — верификация намерений: движок политик OpenShell перехватывает каждое действие агента до того, как оно затронет хост. Компромисс, на который приходится идти организациям при оценке NemoClaw, прост: повышение уровня видимости во время выполнения требует увеличения штата операторов.
Агент «не подозревает», что находится внутри NemoClaw. Действия, соответствующие политикам, выполняются штатно. Действия вне политик получают настраиваемый отказ.
Инструменты наблюдаемости (observability) здесь реализованы сильнее всего. Терминальный пользовательский интерфейс (TUI) в реальном времени логирует каждое действие, каждый сетевой запрос и каждое заблокированное соединение. Аудит-след является исчерпывающим. Проблема заключается в издержках: нагрузка на оператора растет линейно вместе с активностью агента. Каждая новая конечная точка требует ручного одобрения. Качество мониторинга высокое, а степень автономности — низкая. При развертывании в producción десятков агентов такое соотношение быстро становится слишком дорогим.
Обеспечение целостности данных и восстановления — это пробел, о котором предпочитают не говорить. Состояние агента сохраняется в виде файлов внутри песочницы. Если песочница падает, состояние исчезает вместе с ней. Механизмы внешнего восстановления сессии отсутствуют. Долгосрочные задачи агентов несут в себе риски потери данных, которые команды безопасности должны учитывать при планировании развертывания до вывода систем в production.
Проблема близости учетных данных
Обе архитектуры представляют собой серьезный шаг вперед по сравнению со стандартным монолитным подходом. Их пути расходятся в вопросе, который больше всего волнует специалистов по безопасности: насколько близко учетные данные расположены к среде выполнения?
Anthropic полностью исключает учетные данные из зоны поражения. Если злоумышленник с помощью инъекции промпта компрометирует песочницу, он получает одноразовый контейнер без токенов и персистентного состояния. Эксфльтрация учетных данных требует атаки в два шага: повлиять на логику рассуждений «мозга», а затем убедить его совершить действие через контейнер, в котором нет ничего ценного для кражи. Одношаговая эксфильтрация устранена на архитектурном уровне.
NemoClaw ограничивает радиус поражения и мониторит каждое действие внутри песочницы. Четыре уровня безопасности сдерживают латеральное перемещение (боковое движение). Сетевые ограничения по умолчанию блокируют неавторизованные соединения. Тем не менее, агент и сгенерированный им код делят одну песочницу. Маршрутизатор конфиденциальности Nvidia удерживает учетные данные инференса на хосте, за пределами песочницы. Однако токены для работы с мессенджерами и интеграциями (Telegram, Slack, Discord) внедряются в песочницу в качестве переменных среды во время выполнения. Ключи API инференса проксируются через маршрутизатор конфиденциальности и не передаются в песочницу напрямую. Степень уязвимости зависит от типа учетных данных. Доступ к учетным данным контролируется политиками, но они не удалены из среды на структурном уровне.
Это различие имеет критическое значение в случае непрямых инъекций промптов (indirect prompt injection), когда злоумышленник внедряет инструкции в контент, который агент запрашивает в рамках легитимной работы — например, на зараженную веб-страницу или в измененный ответ API. Уровень верификации намерений оценивает то, что агент собирается сделать, а не содержимое данных, возвращаемых внешними инструментами. Внедренные инструкции попадают в цепочку рассуждений в качестве доверенного контекста. И находятся в непосредственной близости от среды выполнения.
В архитектуре Anthropic непрямая инъекция может повлиять на логику рассуждений, но не способна добраться до хранилища учетных данных. В архитектуре NemoClaw внедренный контекст располагается по соседству как с логикой рассуждений, так и со средой выполнения в рамках общей песочницы. В этом заключается ключевой разрыв между двумя подходами.
Дэвид Браухлер (David Brauchler), технический директор и руководитель направления безопасности ИИ/МО в NCC Group, выступает за архитектуры агентов с контролируемым доступом, построенные на принципах сегментации доверия, где ИИ-системы наследуют уровень доверия обрабатываемых ими данных. Недоверенный ввод означает ограниченные возможности. И Anthropic, и Nvidia движутся в этом направлении, однако ни одна из них еще не пришла к нему в полной мере.
Аудит архитектуры zero trust для ИИ-агентов
Таблица аудита охватывает три паттерна вендоров по шести измерениям безопасности, предлагая по пять действий для каждой строки. Результат можно свести к пяти приоритетам:
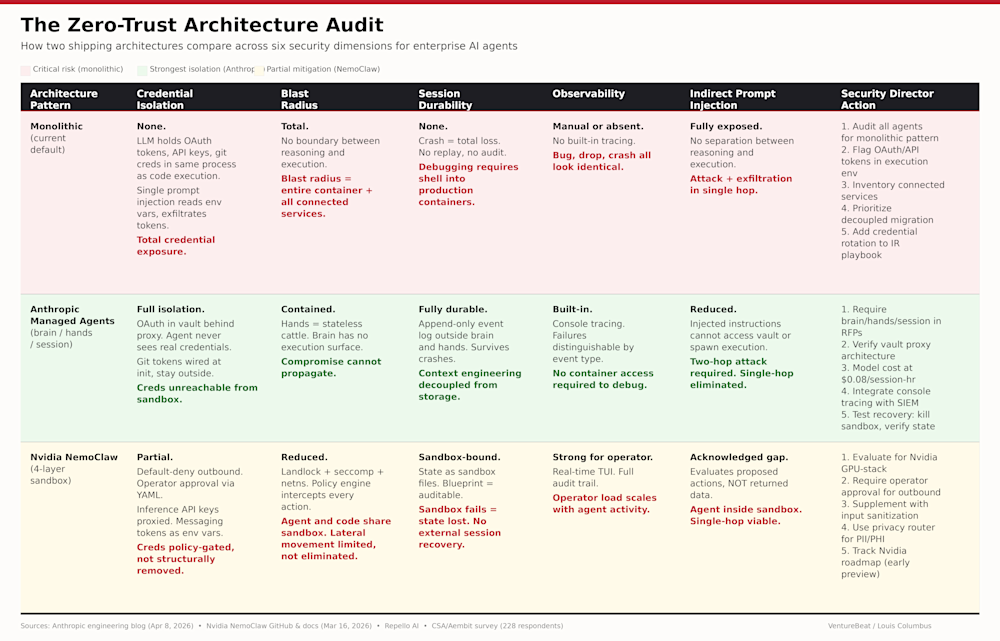
VentureBeat, создано с помощью Imagen
-
Проведите аудит каждого развернутого агента на предмет наличия монолитного шаблона. Выявите всех агентов, хранящих токены OAuth в своей среде выполнения. Данные CSA показывают, что 43% организаций используют общие сервисные аккаунты. Именно они станут первыми целями.
-
Требуйте изоляции учетных данных в запросах предложений (RFP) при закупке агентов. Уточняйте, удаляет ли вендор учетные данные на архитектурном уровне или контролирует их через политики. Оба подхода снижают риски, но делают это в разной степени и сопряжены с различными сценариями сбоев.
-
Тестируйте восстановление сессий до запуска в production. Прерывайте работу песочницы посреди выполнения задачи и проверяйте, сохраняется ли состояние. Если нет, долгосрочные задачи будут нести риски потери данных, которые возрастают пропорционально длительности процессов.
-
Укомплектуйте штат сотрудниками под модель наблюдаемости. Трассировка в консоли Anthropic интегрируется с существующими рабочими процессами мониторинга. Пользовательский интерфейс NemoClaw требует постоянного участия оператора (operator-in-the-loop). Финансовые затраты на персонал будут различаться.
-
Отслеживайте планы развития средств защиты от непрямых инъекций промптов. Ни одна из архитектур полностью не решает эту проблему. Anthropic ограничивает радиус поражения при успешной инъекции. NemoClaw выявляет вредоносные намерения действий, но не вредоносные входящие данные. Требуйте от вендоров четких обязательств по закрытию этого пробела в дорожной карте продуктов.
Концепция нулевого доверия для ИИ-агентов перестала быть академической темой ровно в тот момент, когда на рынке появились первые две рабочие архитектуры. Монолитный подход по умолчанию — это уязвимость. 65-процентный разрыв между скоростью развертывания и одобрением безопасности — это именно то место, откуда начнется следующая волна масштабных инцидентов.




