


Число машинных идентификаторов превышает человеческие в 82 раза, и устаревшие системы управления доступом (IAM) не справляются
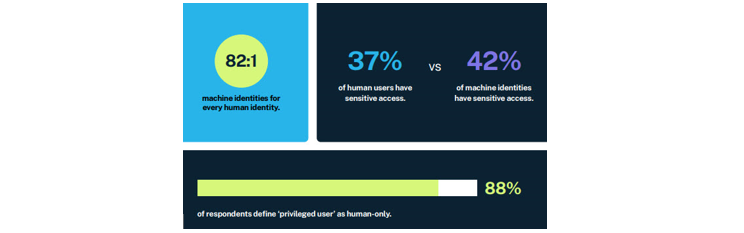


Active Directory, LDAP и ранние системы PAM создавались для людей. ИИ-агенты и машины были скорее исключением. Сегодня они превосходят людей по численности в 82 раза, и эта ориентированная на человека модель управления доступом рушится со скоростью работы машин.
ИИ-агенты — это наиболее быстро растущая и хуже всего контролируемая категория машинных учетных записей, причем они не просто аутентифицируются, они действуют. Только в 2025 году компания ServiceNow потратила около 11,6 млрд долларов на приобретения в сфере безопасности, что говорит о том, что именно управление доступом (identity), а не сами модели становится ключевым инструментом контроля рисков корпоративного ИИ.
Исследование CyberArk за 2025 год подтверждает то, о чем команды безопасности и разработчики ИИ догадывались уже давно: машинные идентификаторы теперь с большим отрывом превосходят человеческие. Пользователи Microsoft Copilot Studio создали более 1 миллиона ИИ-агентов всего за один квартал, что на 130% больше по сравнению с предыдущим периодом. Gartner прогнозирует, что к 2028 году 25% корпоративных утечек будут связаны с неправомерным использованием ИИ-агентов.
Почему устаревшая архитектура не справляется с объемами машинных данных
Разработчики создают теневых агентов или сервисные учетные записи с избыточными привилегиями не из-за халатности. Они делают это потому, что облачный IAM работает медленно, проверки безопасности плохо состыковываются с рабочими процессами агентов, а давление производства заставляет ставить скорость выше точности. Статические учетные данные становятся путем наименьшего сопротивления — ровно до тех пор, пока не превращаются в вектор атаки.
Аналитики Gartner объясняют суть проблемы в отчете, опубликованном в мае: «Традиционные подходы к IAM, разработанные для пользователей-людей, не справляются с удовлетворением уникальных требований машин, таких как устройства и рабочие нагрузки».
Их исследование объясняет, почему модернизация старых систем не работает: «Адаптация человеческих подходов IAM под сценарии использования машинного IAM приводит к фрагментированному и неэффективному управлению машинными идентификаторами, что нарушает нормативные требования и подвергает организацию излишним рискам».
Разрыв в управлении очевиден. Исследование CyberArk 2025 Identity Security Landscape, в котором приняли участие 2,6 тыс. лиц, принимающих решения в сфере безопасности, выявляет опасный дисбаланс: хотя машинные идентификаторы теперь превосходят человеческие в соотношении 82 к 1, 88% организаций по-прежнему относят к категории «привилегированных пользователей» только людей. В результате машинные учетные записи фактически обладают более высоким уровнем доступа к конфиденциальным данным, чем люди.
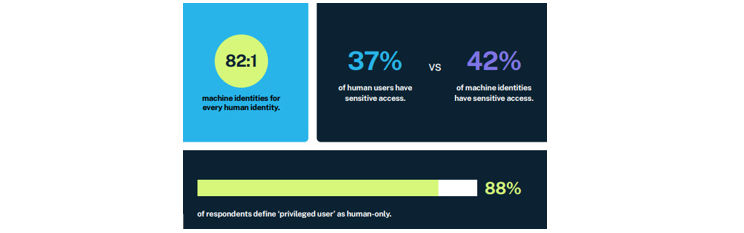
Источник: CyberArk
Этот показатель в 42% представляет собой миллионы ключей API, сервисных учетных записей и автоматизированных процессов с доступом к самым ценным ресурсам компании, и все они управляются правилами, созданными для сотрудников, которые приходят и уходят по расписанию.
Проблема усугубляется дефицитом видимости. Опрос Gartner, охвативший 335 руководителей по управлению доступом (IAM), показал, что IAM-команды отвечают лишь за 44% машинных учетных записей организации, а значит, большинство из них работает вне поля зрения служб безопасности. Gartner предупреждает: без единой стратегии управления машинными идентификаторами «организации рискуют поставить под угрозу безопасность и целостность своей ИТ-инфраструктуры».
Руководство для лидеров от Gartner объясняет, почему устаревшие сервисные учетные записи создают системный риск: они продолжают существовать после того, как поддерживаемые ими рабочие нагрузки исчезают, оставляя осиротевшие учетные данные без четкого владельца и жизненного цикла.
В ходе расследования ряда корпоративных утечек в 2024 году злоумышленники не взламывали модели или конечные точки. Они повторно использовали долгоживущие ключи API, привязанные к заброшенным процессам автоматизации — ключи, о существовании которых никто уже не помнил, поскольку создавший их агент давно прекратил свое существование.
Технический директор CrowdStrike Элия Зайцев (Elia Zaitsev) в недавнем интервью VentureBeat объяснил, почему злоумышленники переключили свое внимание с конечных точек на системы управления доступом: «Облака, системы идентификации, инструменты удаленного управления и легитимные учетные данные — это то направление, куда движутся злоумышленники, потому что действовать без ограничений на конечной точке стало слишком сложно. Зачем пытаться обходить сложную платформу вроде CrowdStrike на конечной точке, если можно просто зайти под учетной записью администратора?»
Почему агентный ИИ разрушает привычные представления об идентификации
Появление ИИ-агентов, требующих собственных учетных данных, порождает класс машинных идентификаторов, к которому устаревшие системы никогда не готовились и для работы с которым не проектировались. Исследователи из Gartner особо выделяют агентный ИИ как критически важный сценарий использования: «ИИ-агентам требуются учетные данные для взаимодействия с другими системами. В одних случаях они используют делегированные человеческие учетные записи, в других — действуют под собственными. Эти учетные записи должны быть тщательно ограничены в соответствии с принципом наименьших привилегий».
Исследователи также называют протокол контекста моделей (Model Context Protocol, MCP) примером этой проблемы — тот самый протокол, который исследователи безопасности отметили из-за отсутствия в нем встроенной аутентификации. В MCP не просто отсутствует аутентификация — он разрушает традиционные границы идентификации, позволяя агентам перемещаться между данными и инструментами, не имея стабильного и проверяемого периметра идентификации.
Проблема управления усугубляется, когда организации развертывают несколько инструментов генеративного ИИ одновременно. Командам безопасности необходима прозрачность: они должны понимать, какие ИИ-интеграции обладают возможностями совершать действия (включая выполнение задач, а не просто генерацию текста) и насколько адекватно ограничены эти полномочия.
Платформы, объединяющие телеметрию идентификации, конечных точек и облаков, становятся единственным жизнеспособным способом обнаружения злоупотреблений со стороны агентов в реальном времени. Разрозненные точечные инструменты просто не успевают за горизонтальным перемещением угроз на машинной скорости.
Межмашинное взаимодействие уже работает в масштабах и с той скоростью, с которыми человеческие модели управления никогда не были рассчитаны справляться.
Опережая динамические изменения сервисных идентификаторов
Исследование Gartner указывает на динамические сервисные идентификаторы как на оптимальный путь развития. Они определяются как эфемерные, строго ограниченные, управляемые политиками учетные данные, которые кардинально сужают поверхность атаки. В связи с этим Gartner рекомендует лидерам безопасности «перейти к модели динамических сервисных идентификаторов вместо использования модели устаревших сервисных учетных записей по умолчанию. Динамические сервисные идентификаторы не требуют создания отдельных учетных записей, что снижает нагрузку на администраторов и уменьшает поверхность атаки».
Конечная цель заключается в обеспечении доступа точно в срок (just-in-time) и ликвидации постоянных привилегий. Платформы, объединяющие телеметрию идентификации, конечных точек и облаков, все чаще остаются единственным действенным инструментом для обнаружения и пресечения нарушений, совершаемых агентами по всей цепочке атак на идентификационные данные.
Практические шаги, которые службы безопасности и разработчики ИИ могут предпринять уже сегодня
Организации, которые успешно справляются с задачей управления агентской идентификацией, рассматривают ее как проблему совместной работы команд безопасности и разработчиков ИИ. Опираясь на руководство лидеров Gartner, рекомендации OpenID Foundation и лучшие практики вендоров, предприятия, внедряющие ИИ-агентов, выделяют следующие приоритеты:
-
Сначала проведите полный поиск и аудит каждой учетной записи и каждого цифрового ключа. Первым делом рекомендуется составить базовый отчет, чтобы увидеть, сколько именно учетных записей и мандатов используется на всех машинах в ИТ-инфраструктуре. Директора по информационной безопасности (CISO) и руководители служб безопасности рассказывают VentureBeat, что в ходе таких проверок обычно обнаруживается в 6–10 раз больше идентификаторов, чем служба безопасности знала до аудита. Одна сеть отелей выяснила, что до аудита отслеживала лишь десятую часть своих машинных идентификаторов.
-
Создайте реестр агентов и строго управляйте им до запуска в продакшн. Контроль над этим гарантирует, что разработчики ИИ понимают, что именно они развертывают, а команды безопасности знают, за чем нужно следить. Когда между этими функциями образуется слишком большой разрыв, возрастает риск появления теневых агентов, обходящих систему управления. Общий реестр должен отслеживать права собственности, разрешения, доступ к данным и API-подключения для каждого агентского идентификатора до того, как агенты попадут в рабочие среды.
-
Сделайте ставку на динамические сервисные идентификаторы и доведите их применение до совершенства. Переходите от статических сервисных учетных записей к облачным альтернативам, таким как роли AWS IAM, управляемые удостоверения Azure или сервисные учетные записи Kubernetes. Эти идентификаторы эфемерны и требуют жесткого ограничения, администрирования и управления на основе политик. Цель состоит в том, чтобы безупречно соблюдать требования безопасности и при этом предоставлять разработчикам ИИ те идентификаторы, которые нужны им для создания приложений.
-
Внедряйте учетные данные типа «точно в срок» (just-in-time) взамен статических секретов. Интеграция механизмов предоставления учетных данных точно в срок, автоматическая ротация секретов и принципы минимальных привилегий в конвейеры CI/CD и фреймворки агентов имеет критически важное значение. Все это — базовые элементы концепции нулевого доверия (zero trust), которые должны стать основой для DevOps-процессов. Прислушайтесь к совету опытных руководителей службы безопасности, защищающих разработчиков ИИ: они часто рекомендуют VentureBeat никогда не полагаться на периметровую защиту в любых рабочих процессах ИИ DevOps или процессах CI/CD. Уделите максимум внимания концепции нулевого доверия и защите идентификационных данных при охране рабочих процессов разработчиков ИИ.
-
Создайте проверяемые цепочки делегирования. Когда агенты порождают субагентов или вызывают внешние API, цепочки авторизации становится трудно отслеживать. Убедитесь, что за все сервисы, включая ИИ-агентов, несут ответственность люди. Предприятиям необходимы базовые показатели поведения и обнаружение отклонений в реальном времени для поддержания подотчетности.
-
Разверните непрерывный мониторинг. В соответствии с принципами нулевого доверия непрерывно отслеживайте любое использование машинных учетных данных с четкой целью добиться максимальной наблюдаемости. Сюда входит аудит, поскольку он помогает выявлять аномальную активность, такую как несанкционированное повышение привилегий и горизонтальное перемещение.
-
Оценивайте уровень защищенности (posture management). Оценивайте потенциальные пути реализации угроз, масштабы возможного ущерба (радиус поражения) и наличие доступа теневых администраторов. Это подразумевает удаление ненужного или устаревшего доступа, а также выявление неверных конфигураций, которыми могут воспользоваться злоумышленники.
-
Начните контролировать жизненный цикл агентов. Каждый агент требует человеческого надзора — будь то в составе группы агентов или в контексте рабочего процесса на основе агентов. Когда разработчики ИИ переходят на новые проекты, для их агентов должны запускаться те же процедуры увольнения/отзыва прав, что и для уходящих сотрудников. Осиротевшие агенты с постоянными привилегиями могут стать векторами атак.
-
Отдавайте приоритет единым платформам, а не точечным решениям. Разрозненные инструменты создают фрагментированную видимость. Платформы, объединяющие безопасность идентификационных данных, конечных точек и облаков, предоставляют разработчикам ИИ самостоятельный контроль над видимостью, а службам безопасности — возможности междоменного обнаружения.
Ожидайте расширения разрыва в 2026 году
Разрыв между тем, что развертывают разработчики ИИ, и тем, что могут контролировать команды безопасности, продолжает расти. К сожалению, каждый крупный технологический переход также приводил к появлению нового поколения брешей в безопасности, часто вызывающих собственный уникальный перелом в масштабах всей индустрии. Подобно тому, как ошибки конфигурации гибридного облака, теневой ИИ и бесконтрольный рост числа API продолжают испытывать на прочность лидеров безопасности и поддерживаемых ими разработчиков ИИ, в 2026 году разрыв между тем, что можно локализовать при атаках на машинные идентификаторы, и тем, что необходимо улучшить для остановки решительных противников, станет еще шире.
Соотношение 82 к 1 не является статичным. Оно ускоряется. Организации, продолжающие полагаться на ориентированные на человека архитектуры IAM, не просто накапливают технический долг; они строят модели безопасности, которые слабеют с каждым новым развернутым агентом.
Агентный ИИ подрывает безопасность не потому, что он разумен — он подрывает ее потому, что множит идентификационные данные быстрее, чем за ними успевают следить средства управления. Превращение того, что для многих организаций является одной из самых вопиющих уязвимостей в безопасности, в сильную сторону начинается с осознания того, что устаревшая периметровая безопасность идентификации не идет ни в какое сравнение с интенсивностью, скоростью и масштабом межмашинных атак, которые становятся новой нормой и будут только множиться в 2026 году.




