


Протокол MCP от Anthropic несет в себе 92% риск уязвимости к эксплойтам


Та же связность, благодаря которой протокол контекста моделей (MCP) от Anthropic стал стандартом интеграции ИИ с самым быстрым уровнем принятия в 2025 году, создала самую опасную «слепую зону» в корпоративной кибербезопасности.
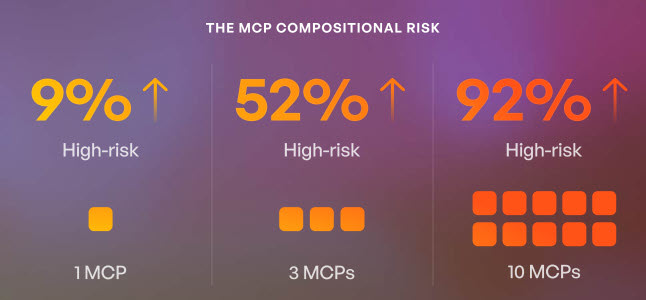
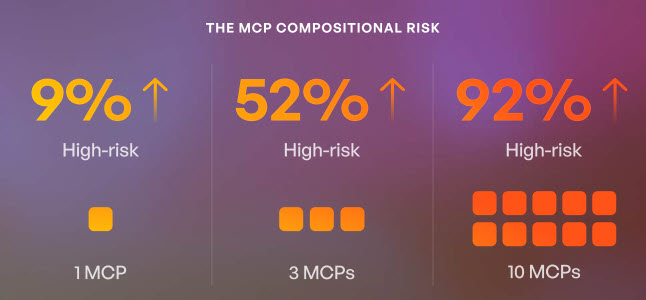
Недавнее исследование компании Pynt оценивает растущую угрозу в четких и недвусмысленных цифрах. Их анализ демонстрирует поразительный сетевой эффект уязвимостей, которые нарастают по мере увеличения числа используемых плагинов MCP. Развертывание всего десяти плагинов MCP создает 92-процентную вероятность эксплуатации. При трех взаимосвязанных серверах риск превышает 50%. Даже один единственный плагин MCP несет в себе 9-процентную вероятность взлома, и с каждым новым добавлением угроза возрастает по экспоненте.
Парадокс безопасности MCP порождает один из самых серьезных рисков в сфере искусственного интеллекта для бизнеса
Изначально концепция дизайна MCP преследовала благую цель — устранить хаос интеграции в сфере ИИ. Компания Anthropic решила стандартизировать способы подключения больших языковых моделей (LLM) к внешним инструментам и источникам данных, предоставив то, в чем так отчаянно нуждалась каждая организация, работающая с ИИ-моделями и ресурсами: универсальный интерфейс для ИИ-агентов, обеспечивающий доступ ко всему — от API и облачных сервисов до баз данных и многого другого.
Запуск от Anthropic был настолько хорошо спланирован, что MCP немедленно завоевал популярность у многих ведущих ИИ-компаний отрасли, включая Google и Microsoft, которые обе оперативно приняли этот стандарт. Теперь, всего через десять месяцев после запуска, в одних только компаниях из списка Fortune 500 развернуто более 16 000 серверов MCP.
В основе парадокса безопасности MCP лежит его главная сильная сторона — бесшовная связность и повсеместная интеграция с минимальным уровнем трения. Этот же аспект протокола является его главной слабостью. Безопасность не была заложена в базовую архитектуру протокола. Аутентификация до сих пор остается опциональной. Фреймворки авторизации появились лишь шесть месяцев назад в виде обновлений — спустя месяцы после того, как протокол получил широкое распространение. В совокупности эти два фактора подпитывают стремительно растущую поверхность атаки, где каждое новое подключение многократно увеличивает риск, создавая сетевой эффект уязвимостей.
«MCP поставляется с той же ошибкой, которую мы наблюдали при внедрении каждого крупного протокола: небезопасные настройки по умолчанию», — предупреждает в недавнем интервью VentureBeat Мерритт Бэр (Merritt Baer), директор по информационной безопасности Enkrypt AI и советник таких компаний, как Andesite и AppOmni. «Если мы не заложим аутентификацию и принцип наименьших привилегий с первого дня, мы будем разгребать последствия взломов еще целое десятилетие».
Источник: отчет Pynt «Оценка воздействия рисков по 281 протоколу MCP»
Определение композиционного риска: как безопасность дает сбой в масштабе
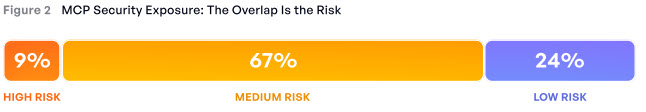
Анализ Pynt, охватывающий 281 сервер MCP, предоставляет данные, необходимые для иллюстрации математических принципов, лежащих в основе композиционного риска.
Согласно их анализу, 72% MCP предоставляют доступ к критически важным функциям, включая динамическое выполнение кода, доступ к файловой системе и привилегированные вызовы API, в то время как 13% принимают неавторизованные входные данные, такие как веб-скрейпинг, сообщения в Slack, электронная почта или RSS-ленты. Когда эти два фактора риска пересекаются (что происходит в 9% реальных конфигураций MCP), злоумышленники получают прямые пути для инъекций промптов, выполнения команд и эксфильтрации данных, зачастую без необходимости какого-либо одобрения со стороны человека. Это не гипотетические уязвимости, а реальные, поддающиеся измерению векторы атак, скрытые в повседневных конфигурациях MCP.
«Когда вы подключаетесь к серверу MCP, вы доверяете не только собственной безопасности, вы наследуете уровень гигиены каждого инструмента, каждого учетного дня и каждого разработчика в этой цепочке», — предупреждает Бэр. «Это риск цепочки поставок в режиме реального времени».
Источник: отчет Pynt «Оценка воздействия рисков по 281 протоколу MCP»
Растущая база реальных эксплойтов показывает, что уязвимости MCP реальны
Команды исследователей безопасности из многих ведущих компаний отрасли продолжают работу по выявлению реальных эксплойтов, с которыми MCP сталкивается в настоящее время «в дикой природе», в дополнение к тем, что носят теоретический характер. Протокол MCP продолжает демонстрировать повышенную уязвимость в различных сценариях, основными из которых являются следующие:
CVE-2025-6514 (CVSS 9.6): Пакет mcp-remote, загруженный более 500 000 раз, содержит критическую уязвимость, позволяющую выполнять произвольные команды ОС. «Уязвимость позволяет злоумышленникам инициировать выполнение произвольных команд ОС на машине, где запущен mcp-remote, в момент установки соединения с ненадежным сервером MCP, что приводит к полному компрометации системы», — предупреждает команда безопасности JFrog.
Бэкдор в Postmark MCP: Компания Koi Security выяснила, что npm-пакет postmark-mcp был подвергнут троянизации с целью предоставления злоумышленникам неявного доступа уровня «бога» (god-mode) к рабочим процессам ИИ. В версии 1.0.16 злоумышленник внедрил одну строку кода, которая незаметно отправляла скрытую копию (BCC) каждого исходящего письма на свой домен (например, phan@giftshop.club), эффективно похищая внутренние служебные записки, счета и запросы на сброс пароля — и все это без генерации каких-либо оповещений. Как отмечают исследователи из Koi: «Эти серверы MCP работают с теми же привилегиями, что и сами ИИ-ассистенты (полный доступ к электронной почте, подключения к базам данных, разрешения API), однако они не отображаются ни в одной описи активов, обходят оценки рисков поставщиков и минуют любые средства контроля безопасности — от систем предотвращения утечек данных (DLP) до почтовых шлюзов».
Идан Дардикман (Idan Dardikman), соучредитель и технический директор Koi Security, пишет в недавней статье в блоге, демонстрирующей всю смертоносность npm-пакета postmark-mcp: «Позвольте мне прояснить одну вещь: серверы MCP — это не обычные npm-пакеты. Это инструменты, специально созданные для автономного использования ИИ-ассистентами».
«Если вы используете postmark-mcp версии 1.0.16 или более поздней, вы скомпрометированы. Немедленно удалите его и смените все учетные данные, которые могли быть раскрыты через электронную почту. Но что еще важнее, проведите аудит каждого используемого вами сервера MCP. Спросите себя: действительно ли вы знаете, кто создал эти инструменты, которым вы доверяете абсолютно все?» — пишет Дардикман. Он завершает свою статью дельным советом: «Оставайтесь параноиками. В случае с MCP паранойя — это просто здравый смысл».
CVE-2025-49596: Компания Oligo Security обнародовала информацию о критической уязвимости удаленного выполнения кода (RCE) в инспекторе MCP от Anthropic, которая делает возможными атаки через браузер. «Имея возможность выполнения кода на машине разработчика, злоумышленники могут красть данные, устанавливать бэкдоры и перемещаться по сети в латентном режиме», — поясняет исследователь безопасности Ави Лумельский (Avi Lumelsky).
Атака «Прыжок через барьер» (Line Jumping) от Trail of Bits: Исследователи продемонстрировали, как вредоносные серверы MCP внедряют промпты через описания инструментов, чтобы манипулировать поведением ИИ даже без их явного вызова. «Эта уязвимость эксплуатирует ошибочное предположение о том, что люди обеспечивают надежный уровень защиты», — отмечает команда.
К дополнительным уязвимостям относятся атаки с внедрением промптов (prompt injection), перехватывающие поведение ИИ, заражение инструментов (tool poisoning), манипуляции с метаданными сервера, слабые места в аутентификации, при которых токены передаются через ненадежные прокси-серверы, а также атаки на цепочку поставок с использованием скомпрометированных пакетов npm.
Пробел в аутентификации необходимо устранить на уровне проектирования
Изначально аутентификация и авторизация в MCP были опциональными. Протокол ставил во главу угла совместимость, а не безопасность, предполагая, что предприятия внедрят собственные средства контроля. Они этого не сделали. Авторизация OAuth 2.0 появилась лишь в марте 2025 года, а к июню была доработана до версии OAuth 2.1. Однако тысячи серверов MCP, развернутых без аутентификации, по-прежнему находятся в рабочей среде.
Академическое исследование, проведенное Университетом Куинс, проанализировало 1899 открытых серверов MCP и показало, что 7,2% содержат общие уязвимости, а 5,5% подвержены отравлению инструментов, специфичному для MCP. Опрос Gartner (опубликованный в документе IBM «Размытие человеческих и машинных идентификаторов») показывает, что организации развертывают 45 инструментов кибербезопасности, но эффективно управляют лишь 44% машинных идентификаторов. Это означает, что половина идентификаторов в корпоративных экосистемах может оставаться невидимой и бесхозной.
Разработка комплексной стратегии защиты MCP — обязательное условие
Формирование многоуровневой стратегии защиты MCP помогает закрыть бреши, оставшиеся в структуре первоначального протокола. Описанные здесь уровни призваны объединить архитектурные средства защиты и оперативные меры для минимизации поверхности угроз организации.
Уровень 1: Начните с наименее защищенной области MCP — аутентификации и контроля доступа
Улучшение аутентификации и контроля доступа должно начаться с внедрения OAuth 2.1 для каждого шлюза MCP в рамках организации. Компания Gartner отмечает, что предприятия, применяющие эти меры, сообщают о сокращении числа уязвимостей на 48%, улучшении пользовательского принятия на 30% и централизованном мониторинге серверов MCP. «Шлюзы MCP служат важнейшими посредниками безопасности», — пишет исследовательская фирма, обеспечивая единые каталоги серверов и мониторинг в реальном времени.
Уровень 2: Почему семантические уровни важны для контекстной безопасности
Семантические уровни имеют решающее значение для придания большего контекста каждому решению о доступе, гарантируя, что агенты ИИ работают исключительно со стандартизированными, проверенными и надежными данными. Развертывание семантических уровней помогает снизить операционные издержки, повысить точность запросов на естественном языке и обеспечить ту прослеживаемость в реальном времени, которая необходима руководителям служб безопасности. VentureBeat отмечает, что практика встраивания политик безопасности непосредственно в механизмы доступа к данным снижает риски утечек и делает рабочие процессы агентской аналитики более защищенными.
Уровень 3: Графы знаний критически важны для обеспечения видимости
По определению, графы знаний связывают сущности, аналитические ресурсы и бизнес-процессы, позволяя ИИ-агентам действовать прозрачно и безопасно в рамках организационного контекста. Gartner подчеркивает эту способность как критически важную для соблюдения нормативных требований, проверяемости и доверия, особенно при выполнении сложных запросов и рабочих процессов. Мерритт Бэр подчеркивает срочность вопроса: «Если вы используете MCP сегодня, вам уже нужна безопасность. Защитные механизмы, мониторинг и журналы аудита — это не опция, это грань между инновациями с минимизацией рисков и без нее», — советует Бэр.
Рекомендуемый план действий для лидеров в сфере безопасности
VentureBeat рекомендует руководителям служб безопасности, использующим интеграции на базе MCP в своих организациях, предпринять следующие пять превентивных мер для защиты своей инфраструктуры:
-
Сделайте за правило внедрять шлюзы MCP, предварительно обеспечив применение OAuth 2.1 и OpenID Connect при одновременной централизации регистрации серверов MCP.
-
Определите, каким образом ваша инфраструктура может поддерживать многоуровневую архитектуру безопасности, включающую семантические уровни и графы знаний наряду со шлюзами.
-
Превратите проведение регулярных аудитов MCP посредством моделирования угроз, непрерывного мониторинга и тестирования на проникновение (red-teaming) в мышечную память ваших команд безопасности, чтобы это выполнялось на уровне рефлексов.
-
Ограничьте использование плагинов MCP только самыми необходимыми — помните: 3 плагина = 52% риска, 10 плагинов = 92% риска.
-
Инвестируйте в безопасность, специфичную для ИИ, как в отдельную категорию рисков в рамках вашей стратегии кибербезопасности.




