Кибермиссия Anthropic началась с 6 157 обнаруженных проблем, о которых сообщили сопровождающим проектов, и 516 исправленных уязвимостей


Модели Anthropic опередили специалистов, которые устраняют найденные ими уязвимости.
На панели раскрытия информации перечислены 29 439 уязвимостей, обнаруженных в период с 1 ноября 2025 года по 2 октября 2026 года. По состоянию на 2 октября компания раскрыла сведения о 6 157 уязвимостях в 591 проекте с открытым исходным кодом. Информация о 6 157 уязвимостях была передана их сопровождающим, однако, насколько известно Anthropic, разработчики внесли исправления в основную ветку только для 516 из них. При этом компания предупредила, что это «не гарантирует широкого распространения этих исправлений».
Объявленная компанией 8 октября кибермиссия Anthropic возлагает больше ответственности за проверку результатов на поставщиков и сопровождающих проектов.
Сторонние компании проверили 6 123 уязвимости и подтвердили, что 5 674 из них реальны. Из 6 157 переданных сообщений 1 333 прошли такую проверку. Остальные 4 824 были отправлены «непосредственно сопровождающим проектов» и, как говорится на панели, «могут содержать ложные срабатывания».
Первое направление — программа защиты критической инфраструктуры. В ее рамках передовые модели Claude, инженеры на местах и специалисты Anthropic по исследованию угроз будут работать с 11 партнерами: Accenture, Booz Allen, CrowdStrike, Deloitte, Dragos, Hitachi, Insane Cyber, Nozomi Networks, Palo Alto Networks, PwC и Rockwell Automation. Anthropic называет их «небольшой группой поставщиков».
По словам Anthropic, запущенная в июне программа для органов власти штатов, местных, племенных и территориальных органов США охватила «более половины всех штатов США», а подать заявку на участие в расширенной программе проверки кибербезопасности могут «команды по безопасности любого размера».
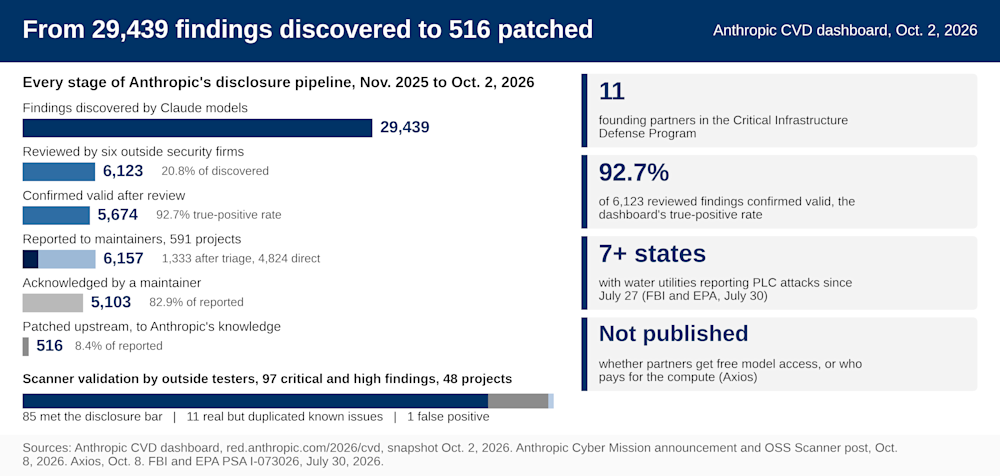
Инфографика, обобщающая процесс раскрытия информации об уязвимостях Anthropic с ноября 2025 года по 2 октября 2026 года. Из 29 439 уязвимостей, обнаруженных моделями Claude, 6 123 проверили шесть компаний, специализирующихся на безопасности; 5 674 подтвердились (доля истинных срабатываний — 92,7%), 6 157 сообщений отправили сопровождающим проектов, 5 103 были приняты к сведению, а 516 исправлений внесли в основную ветку. Среди ключевых показателей также указаны 11 компаний — учредителей программы защиты критической инфраструктуры, сообщения об атаках на ПЛК от водоканалов как минимум в 7 штатах и нераскрытая модель финансирования и вычислительных ресурсов.
Второе направление — OSS Scanner. Присоединившиеся к программе проекты бесплатно получают периодические результаты сканирования с примером воспроизведения проблемы, объяснением и возможным исправлением, если оно существует. «Отчеты генерируются моделями и отправляются без проверки человеком», — говорится в объявлении.
Условия не раскрыты, а в редких случаях исправлений приходится ждать месяцы или десятилетия
Anthropic не уточнила, получат ли партнеры бесплатный доступ к моделям и кто покроет расходы на вычисления, сообщило издание Axios. По словам компании, в рамках Glasswing между обнаружением уязвимости и ее устранением часто проходили месяцы. А исправление в операционных технологиях (ОТ) «может подождать», пока его не станет безопасно применять на работающем оборудовании; «в некоторых редких случаях это может занять десятилетия».
«Критическую инфраструктуру трудно защищать по многим причинам, которые ИИ не способен устранить. Но мы считаем, что передовые модели могут помочь обнаружить и устранить уязвимости до того, как ими воспользуются, чтобы отключить электричество или сделать воду небезопасной», — говорится в объявлении.
В рамках направления по инфраструктуре операторы получают доступ через поставщиков
30 июля ФБР и Агентство по охране окружающей среды США предупредили, что водоканалы и предприятия по очистке сточных вод как минимум в семи штатах сообщили об атаках на подключенные к интернету контроллеры Rockwell Automation Allen-Bradley MicroLogix 1100 и 1400, начавшихся 27 июля. Среди последствий были «падение давления и затопления». В первую очередь ведомства рекомендовали «исключить прямой доступ к ПЛК из интернета с помощью защищенного шлюза и межсетевых экранов». Rockwell Automation — один из учредителей новой программы. ФБР отмечает, что аналогичные меры следует рассматривать и для контроллеров других производителей.
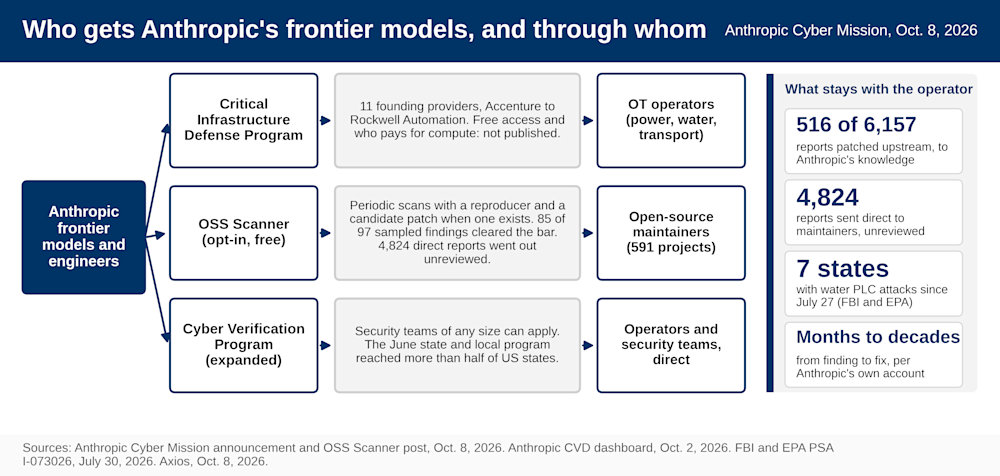
Блок-схема «Кто получает доступ к передовым моделям Anthropic и через кого» показывает пути доступа к кибермиссии Anthropic по состоянию на 8 октября 2026 года. Модели и инженеры Anthropic работают в рамках трех направлений: программы защиты критической инфраструктуры (через 11 компаний — учредителей, таких как Accenture и Rockwell Automation, для операторов ОТ), бесплатного OSS Scanner с добровольным подключением (сканирование и исправления для сопровождающих проектов с открытым исходным кодом — всего 591 проект) и расширенной программы проверки кибербезопасности (непосредственно для операторов и команд по безопасности). На боковой панели приведены ключевые данные об устранении уязвимостей: исправления в основной ветке внесены для 516 из 6 157 сообщений; последствия атак на ПЛК затронули 7 штатов.
Том Доббинс из WaterISAC заявил CyberScoop, что «подключенные к интернету системы ОТ — серьезная проблема, а многие такие системы старого поколения вообще не должны иметь доступа к интернету».
Синтия Кайзер, ранее работавшая в ФБР, а теперь — в Halcyon, в мае сказала изданию Nextgov, что «дело не только в получении доступа» и важно понять, «с чего начать».
Адам Майерс, старший вице-президент по противодействию противникам в CrowdStrike, в апреле — за несколько месяцев до того, как компания стала одним из учредителей программы защиты критической инфраструктуры, — сказал VentureBeat в эксклюзивном интервью: «Проблема — в установке исправлений». Если число обнаруженных уязвимостей вырастет в десять раз по сравнению с нынешним уровнем, добавил он, «они окажутся совершенно завалены работой».
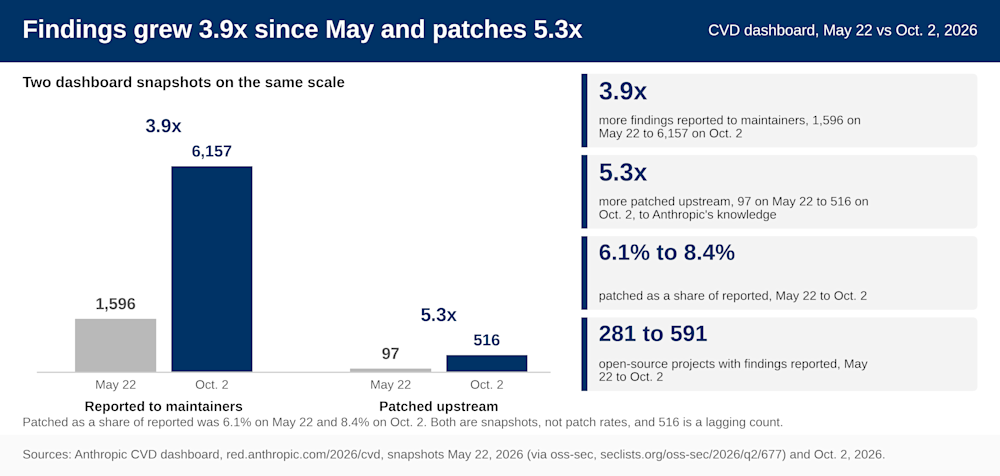
Столбчатая диаграмма «С мая число обнаруженных уязвимостей выросло в 3,9 раза, а число исправлений — в 5,3 раза» сравнивает данные панели CVD Anthropic за период с 22 мая по 2 октября 2026 года. Число сообщений об уязвимостях, переданных сопровождающим проектов, выросло с 1 596 до 6 157 (в 3,9 раза), а число уязвимостей, исправленных в основной ветке, — с 97 до 516 (в 5,3 раза). Доля исправленных уязвимостей среди переданных сообщений увеличилась с 6,1% до 8,4%, а число проектов — с 281 до 591.
85 из 97 результатов раннего сканирования соответствовали критериям раскрытия
Сторонние специалисты по тестированию на проникновение проверили 97 критических и серьезных уязвимостей в 48 проектах. Из них 85 соответствовали критериям раскрытия, 11 оказались реальными, но дублировали уже известные проблемы, а одна была ложным срабатыванием. Anthropic рассчитывает, что доля истинных срабатываний превысит 90%. Некоторые сопровождающие проектов отмечали, что «оценки серьезности могут быть завышены или сканер мог неверно понять модель угроз проекта».
Тодд Оуска из wolfSSL сообщил, что «из 74 полученных нами сообщений все, кроме двух, оказались достоверными, а пять привели к присвоению идентификаторов CVE». Сопровождающие проектов присоединяются к программе через запрос на слияние. Anthropic заявляет, что сохранит ручное раскрытие информации с проверкой специалистами для проектов, которым оно необходимо.
Законопроект на 100 миллионов долларов откроет операторам доступ к передовым моделям
Законопроект о киберзащите с помощью ИИ, внесенный конгрессменом Джошем Готтхаймером, предусматривает выделение 100 миллионов долларов на пилотную программу CISA с 2027 по 2031 год. Она предоставит операторам критической инфраструктуры бесплатный доступ к передовым моделям, если бюджетные ассигнования будут утверждены. В апреле Майерс высказал ту же мысль: многие «думают, что токены бесплатны, но это не так». Готтхаймер заявил, что «у многих наших местных сообществ просто нет ресурсов, чтобы оплачивать токены ИИ и устанавливать необходимые им исправления», — сообщило CyberScoop.
Пять рекомендаций для руководителей служб безопасности
-
Уточните условия доступа через поставщиков. Спросите своего поставщика ОТ, входит ли он в число 11 компаний — учредителей программы, и что именно получит ваша организация. Anthropic не сообщила, кто будет оплачивать доступ к моделям и вычислительные ресурсы.
-
Закройте прямой доступ к ПЛК из интернета. Вместе с командой ОТ исключите прямой доступ к любым ПЛК из интернета, как рекомендуют ФБР и Агентство по охране окружающей среды США. Такой доступ опасен уже сейчас — независимо от сроков установки исправлений. По словам Anthropic, в рамках Glasswing между обнаружением уязвимости и ее устранением «часто проходили месяцы».
-
Отслеживайте зависимости с открытым исходным кодом. Проверьте репозиторий OSS Scanner и найдите проекты, от которых зависят ваши системы, а затем следите за их уведомлениями о безопасности и обновлениями основной ветки. Отчеты отправляются сопровождающим проектов, а не вам.
-
Убедитесь, что исправления установлены. Отдельно отслеживайте дату выпуска исправления и дату его установки в ваших системах. Если обновление приходится откладывать до безопасного периода обслуживания, фиксируйте временные меры защиты, на которые вы полагаетесь до этого момента. На панели Anthropic есть предупреждение: исправления в основной ветке могут быть установлены далеко не повсеместно.
-
Подайте заявку на доступ к моделям напрямую. Если ваша команда занимается защитой систем, подайте заявку на участие в программе проверки кибербезопасности самостоятельно. Место вашего поставщика ОТ в программе принадлежит ему и не дает вам доступа к моделям. Anthropic заявляет, что подать заявку могут команды по безопасности любого размера; доступ предоставляется после проверки заявителей.