Ваши приложения, созданные с помощью вайб-кодинга, — бомба замедленного действия для вашего бизнеса. Вот как их защитить.


Представлено Retool
Вайб-кодинг позволяет любому, кто умеет составлять промпты, создавать работающие программы. Но он никак не защищает их. Команды выпускают инструменты за один день — финансовые аналитики, менеджеры по продажам и специалисты поддержки, — и почти ни один из них не защищён так, как должно быть защищено ПО, работающее внутри компании.
«Инструменты создают за несколько часов, а иногда и минут, и тем, кто их разрабатывает, они не кажутся „системами“».
Так один из директоров по информационной безопасности (CISO) крупной компании описал происходящее сейчас в его организации. Мы опросили 307 директоров по информационным технологиям (CIO), технических директоров (CTO) и директоров по информационной безопасности (CISO, чтобы выяснить, насколько широко распространена эта проблема. Картина оказалась одинаковой: инструменты уже внутри компании, но почти никто не видит их, не говоря уже о том, чтобы защитить.
Чтобы что-то защитить, нужно знать, что оно существует
Лишь 5% технических директоров (CTO), директоров по информационным технологиям (CIO) и директоров по информационной безопасности (CISO) уверены, что полностью видят все внутренние инструменты, работающие в их организации. Это проблема.
Закупка ПО раньше оставляла бумажный след — обычно в виде договоров с поставщиками, проверок безопасности или хотя бы бюджетной статьи, которую кто-то должен был согласовать. Но инструменты, созданные с помощью ИИ и вайб-кодинга, — это звонок изнутри дома.
Шестьдесят процентов разработчиков сообщают, что за последний год создавали что-либо в обход контроля ИТ-отдела. Каждый такой инструмент теперь представляет собой незащищённое ИТ-отделом решение, за которое никто не отвечает. Вот как это может выглядеть на практике: менеджер по продажам экспортирует клиентские данные из Salesforce в CSV-файл, регистрируется на платформе для вайб-кодинга с личного аккаунта, создаёт приложение для визуализации данных и публикует его по общедоступному URL-адресу. Через несколько дней Google индексирует приложение, и любой может его найти, прежде чем ИТ-отдел вообще узнает о его существовании.
Вайб-кодинг превратил безопасность в проблему уровня совета директоров
Лишь 4% руководителей говорят, что у них действует система управления, охватывающая код, созданный с помощью ИИ, независимо от способа его написания; ещё 4% утверждают, что этот вопрос даже не поднимался. Таким образом, подавляющее большинство организаций применяет прежние представления о том, кто и как часто создаёт ПО, к процессу, который уже не соответствует ни одному из этих условий.
Каждый инструмент, созданный вашей командой с помощью вайб-кодинга, — потенциальная точка утечки данных, нарушения требований или сбоя, которую никто не проверял. Именно поэтому речь идёт о проблеме безопасности, а не только об управлении. Через каждый незащищённый инструмент можно проникнуть в систему или получить возможность утечки данных. Первый инцидент, связанный с инструментом, о существовании которого никто не знал, вызовет вопрос: как это могло произойти, и почему никто не предвидел последствий? К этому моменту вы уже должны были знать об этом.
Защита приложений, созданных с помощью вайб-кодинга, требует встроенного управления, а не настройки
Если безопасность настраивается отдельно для каждого инструмента, приходится полагаться на то, что каждый разработчик каждый раз правильно задаст параметры — независимо от его опыта и знаний в программировании. Это непростая задача даже для штатных разработчиков, но сегодня инструменты выпускают пользователи из разных подразделений, которые пытаются самостоятельно находить решения для повседневных рабочих задач.
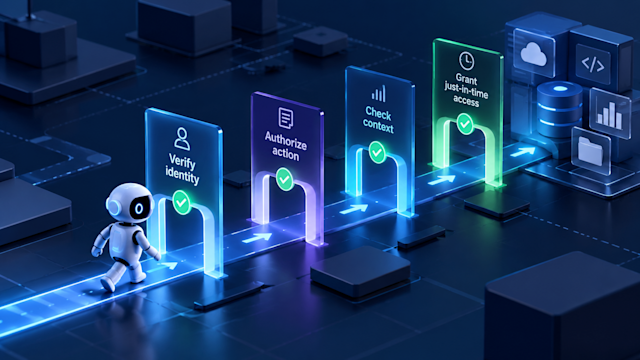
Безопасность должна быть свойством платформы, а не задачей для каждого разработчика. Большинство платформ обеспечивает безопасность на уровне приложения, поэтому, когда приложение пишет ИИ, он же задаёт и правила безопасности. При подходе на уровне платформы контрольная точка находится на уровне данных: каждое взаимодействие приложения с корпоративными данными проходит через одни и те же механизмы управления, настроенные организацией и применяемые независимо от того, кто и как создал приложение.
Защищённое решение Retool для вайб-кодинга — один из примеров такого перехода. Контроль доступа действует не внутри каждого приложения, а на уровне ресурсов и данных, поэтому автоматически распространяется на все приложения. Журналирование аудита на уровне запросов ведётся для каждого приложения, а доступ к данным регулируется на уровне строк и столбцов — непосредственно там, где хранятся данные. Поддержка SSO, SCIM и ролевого контроля доступа на основе групп (RBAC) встроена в платформу и применяется одинаково независимо от того, создано приложение вручную, с помощью ИИ или полностью посредством вайб-кодинга.
Защитите приложения, созданные с помощью вайб-кодинга, пока не поздно
Замедлять внедрение ИИ контрпродуктивно для большинства организаций. Но если нет возможности видеть создаваемые инструменты и защищать их, каждый новый инцидент ставит ответственных лиц под удар.
Руководителям следует считать безопасность и ответственность свойствами самой платформы, которые обеспечиваются независимо от того, кто создаёт приложения и насколько осторожно он это делает. Тогда организации не придётся лихорадочно принимать меры после того, как инцидент заставит задаться этим вопросом.
Дэвид Хсу — генеральный директор Retool.
Спонсорские статьи — это материалы, подготовленные компанией, которая оплачивает публикацию или состоит с VentureBeat в деловых отношениях. Они всегда имеют соответствующую маркировку. За дополнительной информацией обращайтесь по адресу sales@venturebeat.com.