ИИ-агентам недостаточно контроля доступа — им нужна идентичность во время выполнения


Представлено Cisco
Компании добавляют ИИ-агентов, приложения, рабочие нагрузки и машинные идентификаторы гораздо быстрее, чем нанимают сотрудников. Многие уже рассчитывают, что численность нечеловеческих сущностей в несколько раз превысит численность людей, а именно архитектура идентификации определяет, насколько далеко зайдёт этот рост.
Каждому ИИ-агенту нужны проверяемая идентичность, учётные данные, которые он не сможет раскрыть, и строго ограниченный набор разрешений, прежде чем он получит доступ к рабочей системе. Однако платформы управления идентификацией и доступом (IAM), которые сегодня используются в большинстве компаний, не предназначены для предоставления программному обеспечению ни одного из этих атрибутов.
Не хватает аналога процесса адаптации нового сотрудника для агентов — именно он даёт работодателю уверенность в новом специалисте, говорит Мэтт Колфилд, вице-президент Cisco по продуктам в области идентификации.
«Доверие выстраивается в ходе определённого процесса, — говорит он. — Мы знаем, что нас нанял тот же человек или та же компания, что компания провела проверку биографических данных, собеседование и подтвердила нашу личность при оформлении на работу. Для агентов ничего подобного не существует. Людей мы нанимаем за недели или месяцы. Агентов — за минуты».
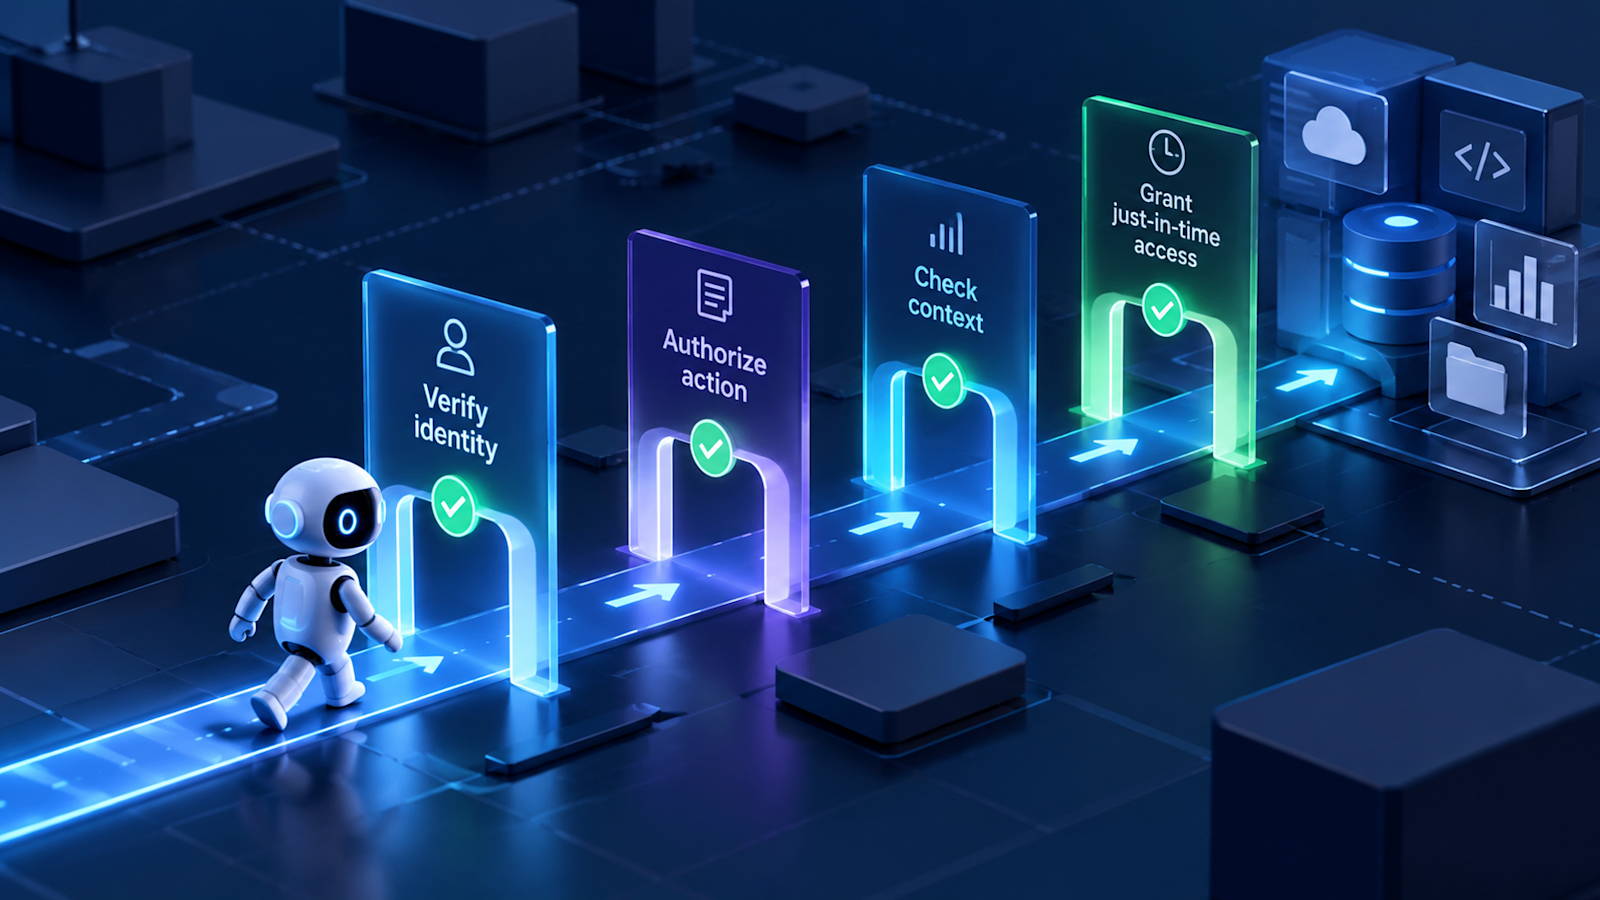
Вопрос доверия возникает при каждой передаче задач: от человека агенту, от этого агента следующему, к которому он обращается, и от последнего в цепочке — к приложениям и данным, к которым тот получает доступ. Чтобы решать этот вопрос со скоростью машин, нужны четыре возможности, которые традиционным системам IAM никогда не требовались: обнаружение агентов, уже работающих в среде, криптографические учётные данные, привязанные к аппаратному обеспечению, авторизация на уровне отдельных действий и непрерывная запись всего, что сделал каждый агент.
Почему идентификация стала уровнем управления для ИИ-агентов
Руководители служб безопасности, защищающие первые серьёзные внедрения агентного ИИ, неизменно обращаются с этой проблемой к команде IAM, а не к специалистам по конечным устройствам или владельцам приложений. Им нужно понять, как обнаружить уже работающих агентов, предоставить им проверяемые идентификаторы и выдать настолько узкие разрешения, чтобы предотвратить ущерб ключевым системам.
«Это потому, что агентам нужна идентичность независимо от того, работают ли они на вашем ноутбуке, в облаке, в центре обработки данных или за сторонними сервисами, — говорит Колфилд. — Это единственный объединяющий принцип для всех них. Идентификация — единственный уровень, который охватывает их всех».
Сетевые политики, наблюдаемость и обнаружение угроз — всё это зависит от уровня идентификации. С архитектурной точки зрения это означает, что идентификация — необходимое условие, а не просто ещё один элемент управления среди многих. Сегментация сети, обнаружение угроз и наблюдаемость для агентов по-прежнему необходимы, но каждое из этих решений предполагает, что идентичность действующего лица уже установлена.
В чём традиционные системы IAM ошибаются в эпоху агентного ИИ
Платформы IAM основаны на предположениях эпохи, в которую они появились. Они аутентифицируют людей, использующих пароль, отпечаток пальца или распознавание лица, а затем распределяют их по ролям, достаточно широким, чтобы охватить должностные обязанности: администратор, пользователь, только чтение и так далее. Эти роли не предназначены для агентов, поэтому командам по идентификации приходится создавать базовые механизмы с нуля.
«Нужно выдать учётные данные — обычно криптографические, привязанные к аппаратному обеспечению, чтобы их никто не мог украсть, — говорит Колфилд. — Затем нужно определить разрешения. Если сказать, что агент может получать доступ к электронной почте, он сможет перемещать письма или отправлять их совету директоров. Агентам нужны лишь необходимые разрешения, именно тогда, когда они нужны, и ровно на то время, которое требуется для выполнения текущей задачи».
От контроля доступа — к контролю действий
Архитектуры нулевого доверия определяют доступ с точки зрения пользователей, устройств, приложений и наборов данных. Такой уровень детализации позволяет ответить на вопрос, может ли агент подключиться, например, к GitHub, но ничего не говорит о том, может ли он в два часа ночи принудительно отправить изменения в рабочую ветку.
«Нулевое доверие никогда по-настоящему не было нулевым доверием. Это было доверие к системам идентификации, — говорит Колфилд. — Мы часто говорим, что нужно перейти от контроля доступа к контролю действий. И единственный способ сделать это — проверять каждое действие, авторизовать его в реальном времени до того, как что-либо произойдёт, и записывать всё».
Разница видна по тому, как сформулировано разрешение. При доступе с минимальными привилегиями разрешения группируются вокруг приложений и ресурсов: инженерам предоставляют доступ к GitHub и облачной консоли, а финансовому отделу — к бухгалтерской системе. Агентам для полезной работы нужны те же системы, поэтому доступ на уровне приложения может предоставить им все разрешения, которыми уже обладает человек. Правильный подход — контроль действий.
«Иными словами, у вас есть разрешение в течение следующих пяти минут объединить запрос на включение изменений в GitHub — и это единственное действие, которое вам разрешено выполнить, — говорит Колфилд. — Вы не можете прочитать весь репозиторий или внести изменения в другие репозитории. Этот репозиторий, это действие, этот временной интервал».
Для непрерывной проверки необходимо занять место на пути взаимодействия
Однократная аутентификация уже много лет теряет позиции даже среди пользователей-людей, а для агентов, чьи действия могут меняться каждые несколько минут, она и вовсе теряет смысл. Непрерывная проверка начинается с криптографической привязки идентичности агента к устройству, после чего устанавливается защищённый канал ко всему, с чем работает агент.
«Единственный способ проверять каждое действие по мере его совершения — встать между агентами и ресурсами, агентами и другими агентами, а также людьми и агентами, — говорит Колфилд. — Это положение позволяет непрерывно проверять идентичность, постоянно применять политики и вести полный журнал всех действий агента».
Что нужно защитить уже сейчас
Начать следует с обнаружения: команды безопасности не могут контролировать агентов, о работе которых в среде им ничего не известно. Далее идут ключевые приложения, поскольку любой, кто может создать ключ API или персональный токен доступа, способен полностью обойти управление, направив агента в обход установленных правил. Не меньшего внимания заслуживает и способ аутентификации сотрудников.
«Если сотрудники вашей организации проходят аутентификацию с помощью паролей, они будут передавать эти пароли своим агентам, — говорит Колфилд. — Тогда агент действует от имени человека, и их уже невозможно различить. Аутентификация, устойчивая к фишингу, не оставляет сотрудникам ничего, чем можно было бы поделиться».
Как Duo распространяет защиту идентификации на ИИ-агентов
Duo от Cisco обеспечивает уровень идентификации наряду с решениями компании для защиты конечных устройств, сетей и данных. Для людей он предоставляет учётные данные, которые остаются привязанными к пользователю или устройству, а также обеспечивает непрерывную проверку личности и активности. Это снижает риск того, что учётные данные случайно передадут агенту или намеренно — злоумышленнику.
Для нечеловеческих идентификаторов Duo делегирует разрешения с ограниченной областью действия через OAuth и поддерживает спецификации авторизации, на которые сегодня опирается MCP (Model Context Protocol). Кроме того, агенты учитываются в каталоге как полноценные идентификаторы. Приобретение Cisco компании Astrix расширяет эти возможности за счёт обнаружения: клиенты могут видеть нечеловеческие идентификаторы в своей среде, а также связанные с ними учётные записи, разрешения и секреты.
«Нам нужно практически заново осмыслить последние 30 лет развития безопасности через призму агентов, — говорит Колфилд. — Как обеспечить защиту идентификации агентов? Безопасность сети, конечных устройств, данных? У большинства корпоративных программ безопасности уже есть стратегия для каждой из этих областей. Теперь к каждой из них нужно добавить ещё один пункт: как обеспечить всё это для агентов?»
Спонсорские статьи — это материалы, подготовленные компанией, которая оплачивает публикацию или состоит с VentureBeat в деловых отношениях. Такие статьи всегда чётко помечены. Чтобы узнать больше, свяжитесь с нами: sales@venturebeat.com.