


Защита учетных данных ИИ-агентов с помощью туннелей MCP


Причина, по которой предприятия не спешат подключать ИИ-агенты к внутренним API и базам данных, заключается вовсе не в моделях, а в учетных данных. В большинстве производственных развертываний агент носит с собой токены аутентификации при выполнении вызовов инструментов, что означает: взломанный или некорректно работающий агент уносит ключи с собой.
Anthropic решает эту проблему с помощью двух новых функций для управляемых агентов Claude: размещаемых на собственных серверах песочниц (самостоятельно хостируемых), которые позволяют командам выполнять инструменты в пределах собственного периметра инфраструктуры, и туннелей MCP, которые подключают агентов к частным серверам MCP без раскрытия учетных данных в контексте агента. Вместе они переносят контроль над учетными данными на границу сети, а не оставляют его внутри агента.
В настоящее время размещаемые на собственных серверах песочницы доступны пользователям Claude Managed Agents в режиме публичной бета-версии, в то время как туннели MCP находятся на этапе исследовательского превью.
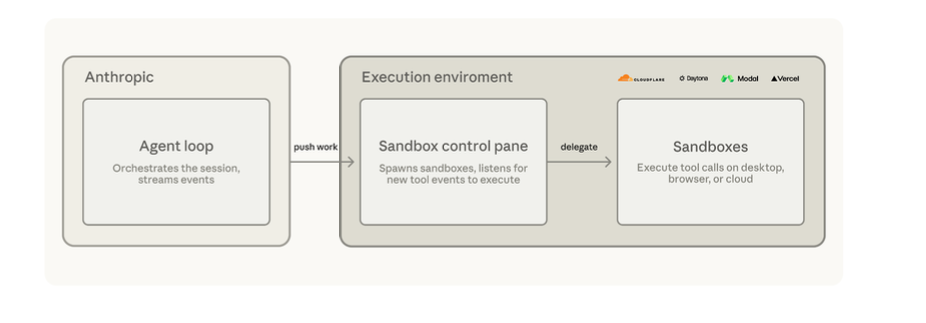
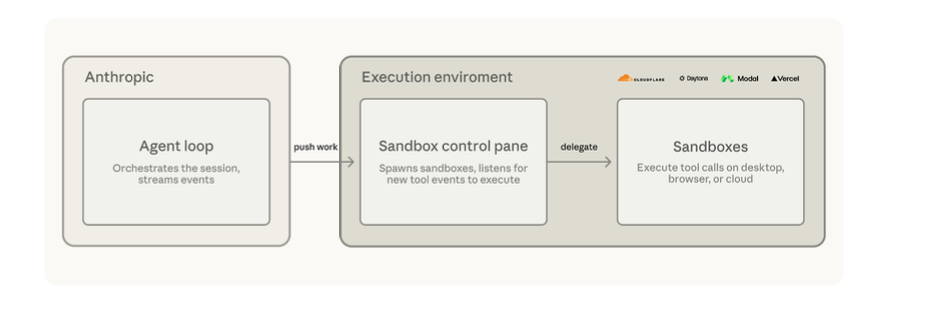
Anthropic — не единственный провайдер моделей, делающий ставку на этот подход. OpenAI добавила локальное выполнение в свой SDK для агентов в апреле в ответ на аналогичный спрос. Архитектурное различие, проводимое Anthropic, заключается в разделении: цикл агента работает на инфраструктуре Anthropic, в то время как выполнение инструментов выполняется в собственной системе предприятия — разделение, которого не делают существующие подходы к песочницам, включая подход OpenAI.
Архитектурная проблема в песочницах и агентах
Протокол MCP перешел в корпоративное производство быстрее, чем сформировалась окружающая его архитектура безопасности. В большинстве развертываний учетные данные перемещаются через самого агента по мере того, как он выполняет вызовы инструментов к внутренним системам, а это означает, что взломанный или некорректно работающий агент имеет все необходимое для нанесения ущерба.
Изображение: Anthropic
Размещаемые на собственных серверах песочницы, подобные тем, что предлагаются в Claude Managed Agents, помогают удерживать файлы и пакеты в пределах инфраструктуры предприятия. Агентный цикл — оркестрация, управление контекстом и восстановление после ошибок — перемещается на платформу, и в идеале предприятия контролируют вычислительные ресурсы.
Это позволяет агенту завершать вызовы инструментов, не обладая ключами, которые их отпирают.
Подключение к частной сети работает аналогичным образом: это легковесный шлюз, работающий только на исходящий трафик внутри сети организации, через который не передаются никакие учетные данные агента.
Команды оркестрации получают определенный контроль
Для команд оркестрации эти возможности представляют собой нечто большее, чем просто обновление безопасности; они помогают агентам работать лучше. Но первое, что им необходимо понять, — это то, как данная разделенная архитектура может повлиять на их развертывание.
Поскольку песочницы определяют места выполнения инструментов и ресурсы, к которым получают доступ агенты, а туннели MCP подсказывают агентам, как добраться до внутренних систем, это разные задачи — их разделение позволяет предприятиям более эффективно сопоставлять рабочие процессы агентов.
Для команд, уже использующих Claude Managed Agents, практической отправной точкой являются песочницы: перенесите выполнение инструментов на собственную инфраструктуру и протестируйте границу, прежде чем приступать к туннелям MCP, которые все еще находятся на этапе исследовательского превью. Командам, оценивающим платформу впервые, следует рассматривать архитектуру песочницы как основной технический дифференциатор: именно она меняет модель угроз, а не просто модель развертывания.




