


72% компаний столкнулись с разрастанием числа ИИ-платформ
Источник: VentureBeat · Matt Marshall


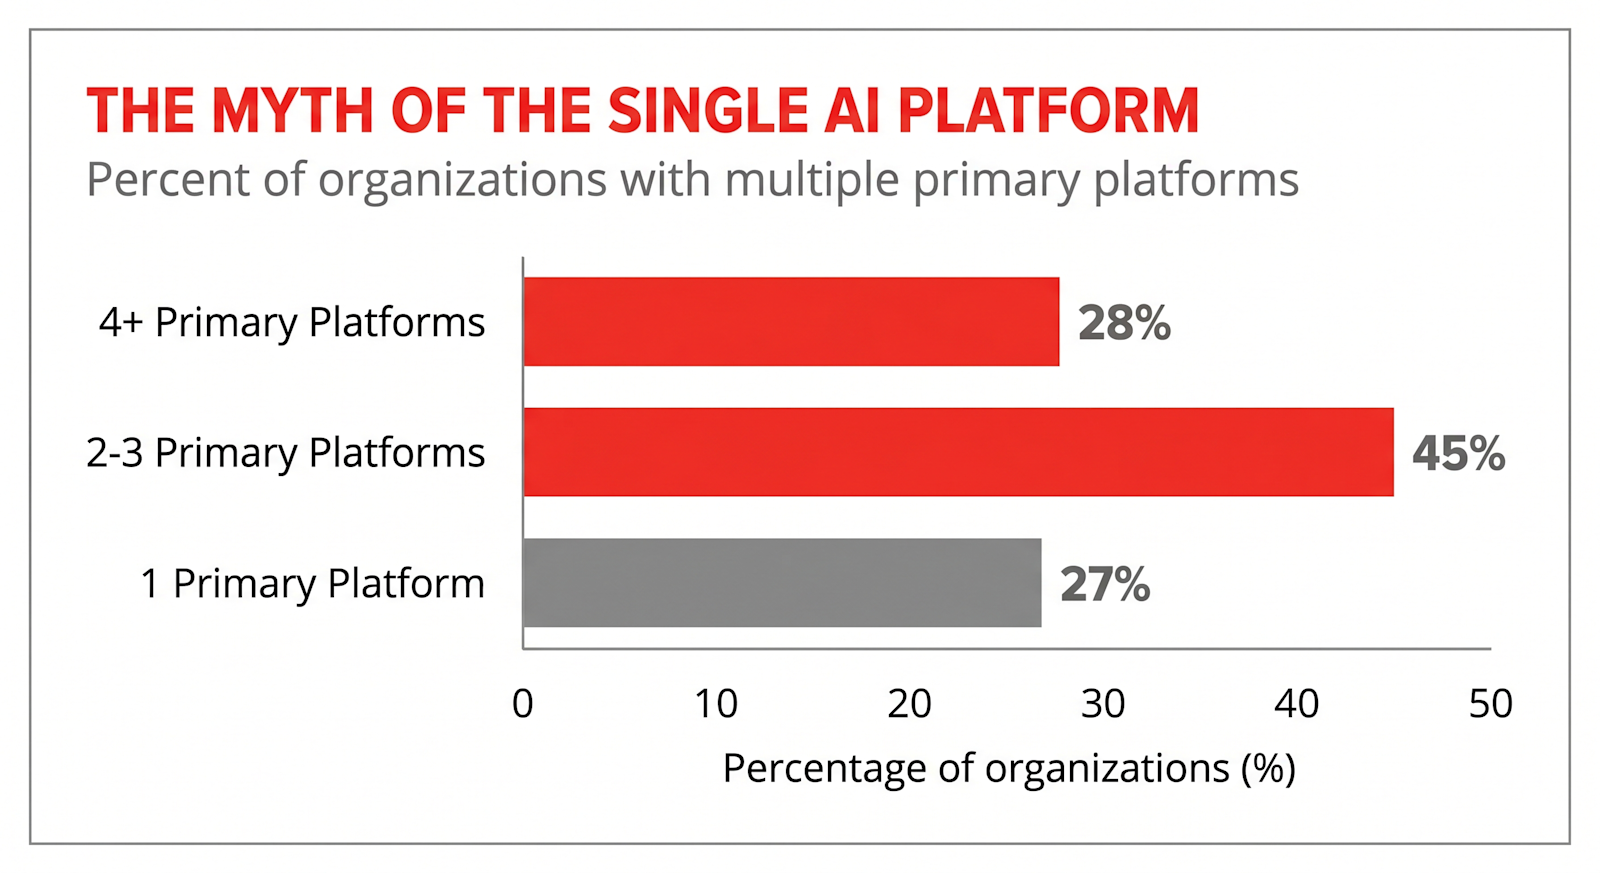
Лица, принимающие решения в 72% организаций, заявляют, что используют две или более платформы искусственного интеллекта в качестве своего «основного» уровня, согласно опросу 40 крупных предприятий, проведенному VentureBeat в прошлом месяце. Это свидетельствует о серьезных пробелах в безопасности и контроле. Для руководства и технического руководства предприятий, и особенно специалистов по безопасности, эти разрозненные платформы ИИ расширяют поверхности атак большинства компаний в то время, когда атаки на базе ИИ становятся все более мощными.
Source: VentureBeat Pulse Research Q1 2026
Множество платформ, среди которых представлены решения от гиперскейлеров или ИИ-лабораторий (таких как Microsoft Azure, Google, OpenAI или Anthropic) либо крупных разработчиков корпоративного ПО (например, Epic, Workday или ServiceNow), отражают хаотичное разрастание. Оно возникло на фоне того, как эти крупные поставщики ПО спешат предложить собственный ИИ своим корпоративным клиентам.
В собственной спешке по масштабированию ИИ эти клиенты обнаруживают, что они вовсе не выстраивают единую стратегию — на самом деле они могут создавать набор противоречий.
Стратегический парадокс: почему ведущие предприятия делают ставку на своих вендоров
В качестве примера можно привести стратегический парадокс, с которым столкнулась больничная сеть Mass General Brigham (MGB), насчитывающая 90 000 сотрудников и являющаяся крупнейшим работодателем в Массачусетсе. В прошлом году системе здравоохранения пришлось свернуть неконтролируемое число внутренних пилотных проектов (PoC), которые стихийно возникали по мере того, как сотрудники увлекались инициативами в сфере ИИ, рассказал технический директор Наллан «Шри» Шрираман (Nallan “Sri” Sriraman) на мероприятии VentureBeat AI Impact в Бостоне 26 марта, посвященном проблемам масштабирования ИИ.
Вместо этого компания решила, что лучше подождать, пока разработчики программного обеспечения, которыми она уже пользуется, реализуют свои дорожные карты по ИИ. Поскольку у этих компаний так много ресурсов, а сам ИИ стал для них высшим приоритетом, для MGB не было никакого смысла пытаться создавать собственный дублирующий уровень ИИ, отметил он. «Зачем нам строить его самостоятельно? — задался он вопросом. — Используйте готовое»..
Тем не менее, даже в этой ситуации команде Шрирамана пришлось создавать обходные пути там, где эти компании сделали недостаточно.
Например, MGB только что завершила масштабную кастомную разработку на базе Microsoft Copilot — чтобы получить практически все возможности этого инструмента, — создав «оболочку» вокруг Copilot для решения проблем безопасности и конфиденциальности данных, которые основные поставщики моделей еще не освоили должным образом. В частности, MGB потребовался способ отправки запросов к ИИ сотрудниками без риска утечки их защищенной медицинской информации (PHI) провайдеру LLM Copilot — компании OpenAI. Новая защищенная платформа, способная обслуживать до 30 000 пользователей, представляет собой поистине высшее противоречие: хотя у компании есть мандат на использование ИИ от более крупных игроков, ей приходится выстраивать решения в обход их недоработок.
Противоречие заходит еще дальше. Поставщики ПО, используемые MGB (среди которых также числятся Epic, Workday и ServiceNow), теперь создают агентов для своего ИИ, и все они функционируют по-разному. В результате MGB вынуждена инвестировать в создание «пункта управления, который координирует и организует всех этих агентов», говорит Шрираман. «Именно туда пойдут наши инвестиции».
Он отметил, что такие компании, как его собственная, «ведут поиск и экспериментируют по мере того, как ландшафт продолжает меняться». Рынок «все еще находится в зачаточном состоянии», сказал он, что сильно затрудняет принятие решений.
Проблема «шести слепцов»
Шрираман описал текущий ландшафт вендоров с помощью аналогии: «Если попросить шестерых слепых людей потрогать слона и сказать, на что он похож, — говорит Шрираман, — вы получите шесть разных ответов».
Результаты исследования, проведенного VentureBeat в первом квартале, наряду с обсуждениями вроде того, что прошло в Бостоне, рисуют картину ситуации, которую мы в VentureBeat называем «миражом управления». Хотя многие предприятия утверждают, что у них налажено надлежащее управление, на практике они не создали четкой подотчетности или конкретных защитных барьеров, механизмов оценки или процессов безопасности для обеспечения такого управления.
Данные об «отрыве от реальности»: уверенность против системного контроля
Source: VentureBeat Pulse Research Q1 2026
Исследование основано на опросах, проведенных VentureBeat в январе, феврале и марте среди корпоративных компаний со штатом от 100 и более сотрудников (от 40 до 70 квалифицированных респондентов по каждой тематической области — оркестровка агентов, безопасность ИИ, RAG и управление). Во многих областях полученным данным не хватает статистической значимости, поэтому их следует рассматривать лишь как ориентир.
Исследование вопросов управления показало, что большинство респондентов (56%) «весьма уверены» в своей способности обнаружить некорректно работающую модель ИИ. Это говорит о том, что большинство лиц, принимающих решения, считают уровень базового управления в своих компаниях достаточным.
Тем не менее, почти треть респондентов не имеют никаких системных механизмов для обнаружения сбоев в работе ИИ до тех пор, пока те не станут очевидными благодаря пользователям или аудиту. В мире, где утечки телеметрии составляют 34% инцидентов с генеративным ИИ (Wiz), а средняя мировая стоимость утечки данных достигла $4,4 млн (IBM 2025 Cost of a Data Breach), обнаружение проблемы после того, как ущерб уже нанесен, остается нормой для слишком большого числа компаний.
Более того, 43% респондентов заявляют, что вопросами управления ИИ владеет центральная команда. Это звучит обнадеживающе — до тех пор, пока вы не посмотрите на то, что происходит во всех остальных случаях. 23% говорят, что управление нечеткое или за него идет активная борьба между командами. 20% утверждают, что каждая команда платформы управляет процессами независимо. 6% заявляют, что этим формально никто не занимался. Остальные затруднились ответить, кто за это отвечает.
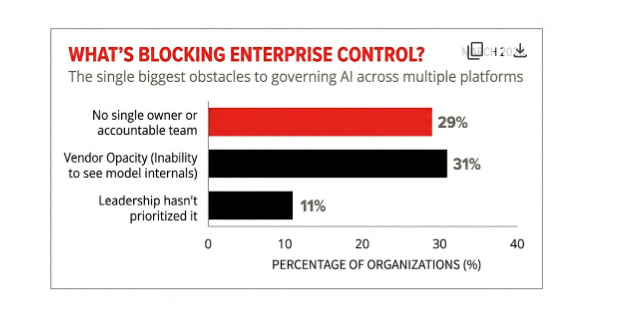
Еще более показательны данные о барьерах. На вопрос о главном препятствии на пути управления ИИ на различных платформах ответ «отсутствие единого владельца или подотчетной команды» занял второе место (29%), уступив лишь непрозрачности вендоров. Структура подотчетности и отсутствие прозрачности со стороны поставщиков — это два доминирующих фактора сбоев, причем они усугубляют друг друга: при отсутствии центрального владельца ни у кого нет мандата требовать прозрачности от вендоров.
Больше опросов VB Pulse
Счет «второго дня»: управление разрастанием, незаметным проникновением и привязкой к вендору
Ловушка масштабирования: предупреждение от Red Hat
Брайан Грейсли (Brian Gracely), старший директор Red Hat, который также выступал на мартовском мероприятии VentureBeat в Бостоне, затронул инфраструктурную сторону этой экспансии, предупредив, что многие предприятия попадают в ловушку обманчивых первоначальных побед.
Грейсли отметил, что на старте барьер для входа практически отсутствует: запустить проект может практически любой желающий, имея кредитную карту и ключ API. «День ноль дается очень, очень легко, — сказал Грейсли. — День второй наступает тогда, когда приходит счет к оплате».
Red Hat позиционирует свой программный уровень (OpenShift AI) как необходимый буфер, предотвращающий погружение предприятий в проприетарную экосистему одного поставщика. Мысль Грейсли проста: если ваша система управления построена целиком внутри инструментария одного облачного провайдера, вы фактически «арендуете клетку». Иллюзия скорости на ранней стадии пилотного проекта часто скрывает технический долг, который становится очевидным в тот момент, когда вы пытаетесь перенести свои ИИ-рабочие нагрузки на другую платформу.
Грейсли проиллюстрировал это недавним примером. Высокопоставленный руководитель из централизованного офиса технического директора Red Hat потратила часть своего отпуска на участие в проекте агента с открытым исходным кодом под названием OpenClaw, который приобрел широкую популярность в первом квартале. Всего через несколько дней после того, как ее имя появилось в числе мейнтейнеров проекта, в Red Hat стали поступать звонки от крупнейших нью-йоркских банков. Их проблема была неотложной: они осознали, что в их инфраструктуре уже работают более 10 000 сотрудников, принесших «клавы» (инструменты на базе агентов) при полном отсутствии централизованного контроля.
Ущерб от нарушений безопасности, вызванных сотрудниками, использующими подобные несанкционированные технологии, обходится дорого. Согласно данным IBM, такие инциденты, связанные с так называемым «теневым ИИ», обходятся в среднем на $670 тыс. дороже стандартных инцидентов.
Грейсли из Red Hat отметил, что, хотя организации могут пытаться закрыть эти несанкционированные порты, в конечном итоге им придется найти способ сделать их продуктивными и безопасными — задача, требующая серьезных инвестиций в уровень оркестровки или платформы.
Динамичная защита: отказ MassMutual делать ставки
В то время как некоторые предприятия ищут «операционную систему ИИ», которая контролировала бы все их ИИ-технологии и приложения, другие попросту отказываются подписывать чеки. Сирс Мерритт (Sears Merritt), ИТ-директор и руководитель отдела корпоративных технологий в MassMutual, справляется с дилеммой управления, намеренно оставаясь в состоянии высокой гибкости.
«Ситуация настолько динамична, что трудно понять, кто из вендоров ИИ в итоге окажется на вершине», — заявил Мерритт на мероприятии в Бостоне. По этой причине MassMutual отказывается заключать любые долгосрочные контракты с поставщиками ИИ. Стратегия Мерритта, которую он называет «динамичной защитой», подчеркивает ключевой вывод нашего исследования: популярность вендоров радикально меняется от месяца к месяцу.
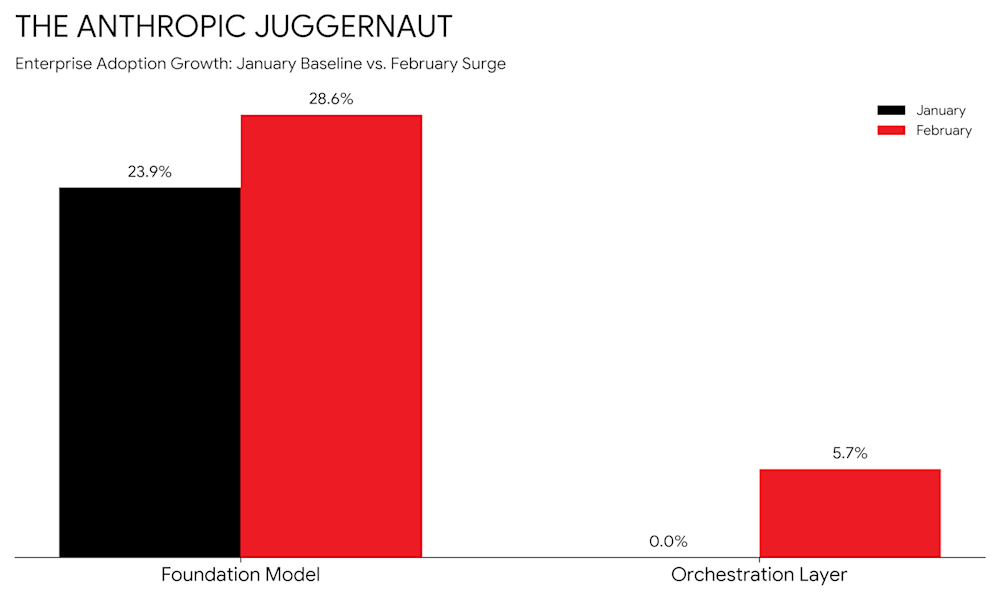
Например, доля респондентов, сообщавших об использовании технологий оркестровки агентов от Anthropic, выросла с 0% в январе почти до 6% в феврале. И снова размер выборки был небольшим — всего 70 респондентов. Тем не менее, даже если эти данные носят лишь ориентировочный характер, изменчивый ландшафт подсказывает, что выбор «основного» победителя сегодня — это заведомо проигрышное дело.
Source: VentureBeat Pulse Research Q1 2026
Показатель января, вероятно, отражает структуру опроса: респонденты представляют более широкий корпоративный рынок, а не сообщество разработчиков, где Anthropic добилась наибольшего раннего успеха.
До недавнего времени большинство организаций заключали ранние соглашения с такими лидерами, как Microsoft и OpenAI, в качестве основных провайдеров оркестровки благодаря их раннему лидерству с Copilot. Тот факт, что Anthropic только сейчас пробивается в сферу корпоративной оркестровки агентов, может служить подтверждением недавнего ажиотажа вокруг этой платформы.
Одно из возможных объяснений заключается в том, что предприятия, уже использующие Claude для инференса моделей, теперь направляют трафик через собственные инструменты Anthropic, а не через сторонние фреймворки, хотя выборка слишком мала для того, чтобы делать окончательные выводы.
Рост «разрастания платформ»
Ведущие провайдеры также движутся в сторону «управляемых агентов», что отражено в недавнем анонсе Anthropic. Это предложение намекает на возможное дальнейшее незаметное проникновение платформ, при котором такие провайдеры, как OpenAI и Anthropic, берут под свой контроль все большую часть инфраструктуры ИИ — и в данном случае речь идет прежде всего о памяти деталей агентских сессий. Именно здесь расставлена ловушка. Как только данные ваших сессий и оркестровка оказываются внутри проприетарной базы данных провайдера, вы не просто используете модель — вы живете в ее экосистеме.
Более того, персистентная память агентов является первоочередной мишенью для отравления памяти с помощью инъецированных инструкций, которые влияют на каждое последующее взаимодействие. И когда эта память хранится в базе данных провайдера, вы лишаетесь собственных возможностей проведения судебной экспертизы.
Ирония безопасности: лиса охраняет курятник
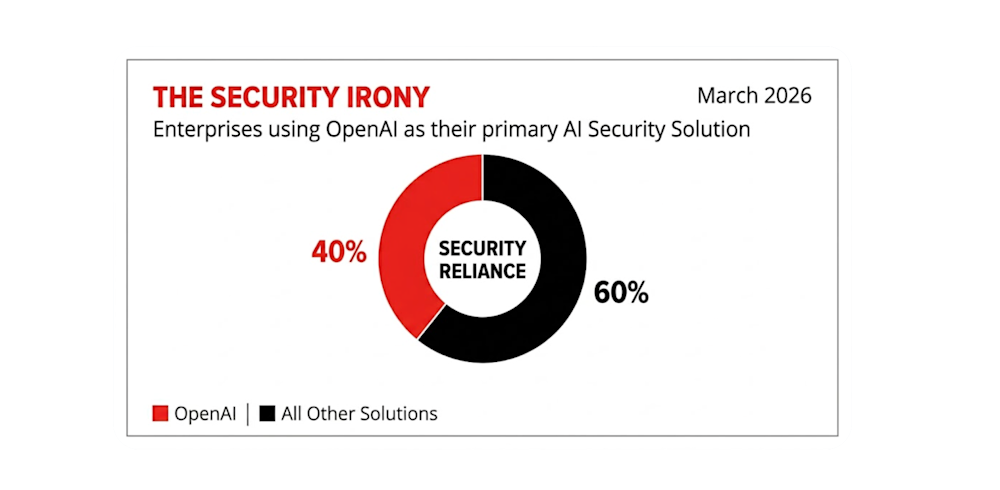
Мы наблюдаем это разрастание платформ и в наших данных. Самая поразительная находка в нашей статистике за первый квартал — это то, что мы называем «иронией безопасности»: провайдеры, несущие наибольшую ответственность за создание рисков корпоративного ИИ, одновременно являются теми самыми игроками, которых предприятия используют для управления этими рисками.
Респонденты заявили, что главным критерием выбора платформ оркестровки ИИ является «безопасность и разрешения в целом» (37.1%), обогнав такие критерии, как стоимость, гибкость, контроль и простота разработки. И тем не менее, рынок выбирает удобство в ущерб суверенитету. Согласно нашему опросу, 26% предприятий в феврале использовали OpenAI в качестве основного решения безопасности — того самого провайдера, чьи модели создают риски, от которых компании пытаются защититься. В марте эта тенденция, судя по всему, только укрепилась, хотя, как уже отмечалось ранее, мы хотим соблюдать осторожность. Наш размер выборки невелик, и эти данные следует воспринимать лишь как ориентир.
Source: VentureBeat Pulse Research Q1 2026
Пока не до конца ясно, выбирают ли компании OpenAI именно как решение для безопасности, или просто полагаются на встроенные функции безопасности, предлагаемые Microsoft Azure (которая заключила партнерство с OpenAI при активном продвижении своего решения Copilot в 2024 году), поскольку клиенты уже находились на этой платформе.
Помимо данных, существуют анекдотические признаки того, что позиции OpenAI в корпоративном сегменте могут меняться. Claude Code от Anthropic привлек значительное внимание разработчиков в начале этого года наряду с моделью Claude 4.6. Последующий анонс Mythos — ее модели с упором на безопасность — вызвал интерес у команд корпоративной безопасности благодаря ее способности выявлять уязвимости. Компания OpenAI также анонсировала модель с акцентом на безопасность — GPT-5.4-Cyber.
Наши данные также могут указывать на снижение относительных позиций OpenAI в некоторых категориях корпоративного ИИ. Одной из таких областей стал поиск данных (data-retrieval), где OpenAI вновь лидирует среди сторонних провайдеров, однако мы зафиксировали рост числа респондентов, использующих для поиска собственные решения собственной разработки (in-house). Возможно, это признак того, что модели и агенты ИИ учатся лучше использовать инструменты для прямых обращений к существующим базам данных компаний нативно, и создание кастомного кода — это зачастую именно то, как компании реализуют данный подход. Впрочем, здесь мы также считаем наши данные в лучшем случае лишь ориентировочными на данный момент.
Мы просим лису сторожить курятник. Функции безопасности гиперскейлеров (таких как OpenAI, Azure и Google) побеждают, поскольку они уже интегрированы в платформы, используемые предприятиями. Но это порождает зависимость от единственного провайдера. По мере того как агенты получают способность модифицировать документы, вызывать API и получать доступ к базам данных, «мираж управления» создает у нас иллюзию контроля, в то время как данные показывают, что мы просто нажимаем кнопку «Согласен» на все, что предлагают гиперскейлеры. Возникающие при этом риски включают внедрение контента, эскалацию привилегий и утечку данных.
Путь вперед: к унифицированному пункту управления
В поисках «Dynatrace для ИИ»
Итак, каков выход? Шрираман утверждал, что индустрии отчаянно необходима «центральная платформа наблюдаемости» — своеобразный «Dynatrace для ИИ», — которая обеспечивает полную сквозную видимость, включая дрейф моделей и промптинг безопасности, аналитику поведения агентов, оповещения об эскалации привилегий и криминалистическое логирование. В настоящее время он сотрудничает с рядом потенциальных провайдеров для реализации этой задачи.
Предупреждение о «вращающемся стуле»
Шрираман предупредил, что без унифицированного пункта управления предприятия рискуют вернуться в фрагментированный мир «вращающегося стула», напоминающий ранние неэффективные дни роботизированной автоматизации процессов (RPA), когда сотрудники вынуждены постоянно перескакивать между различными изолированными инструментами ИИ ради завершения одного рабочего процесса. «Мы не хотим создавать мир, где вам приходится переключаться, чтобы сделать что-то здесь, а затем возвращаться на платформу, чтобы сделать что-то еще», — сказал он.
Но это стремление к единому пункту управления противоречит желанию избежать привязки к вендору. Наши данные показывают, что рынок остановился на «гибридном пункте управления». Иными словами, наиболее популярным среди наших респондентов сценарием (34.3%) стало использование нативных решений провайдеров моделей (таких как Copilot Studio или ассистенты OpenAI) для одних рабочих процессов при одновременном запуске внешних вариантов (например, LangGraph или кастомной оркестровки) для других. Меньшее число компаний заявило о более догматичном подходе: будь то намеренное полное исключение провайдера модели из слоя оркестровки, опора исключительно на кастомные инструменты оркестровки или опора только на технологию провайдера модели.
Предприятия не доверяют ни одному провайдеру настолько, чтобы предоставить ему полный контроль, и в то же время им не хватает инженерных мощностей для создания всего с нуля.
Итог: «большая красная кнопка»
Видимость и интеграция — это лишь половина дела. В такой отрасли с высокими ставками, как здравоохранение, утверждает Шрираман, любой легитимный пункт управления должен также предлагать возможность экстренной остановки. «Нам нужна большая красная кнопка, — сказал он. — Вырубить все. У нас должна быть такая возможность… без нее не следует внедрять что-либо в рабочую среду». Фактически, появление такого аварийного выключателя официально требовало сообщество специалистов по безопасности OWASP в рамках рекомендуемой структуры безопасности.
«Мираж управления» — это вера в то, что вы можете масштабировать ИИ, не определяя, кто владеет панелью управления и безопасности.
Если вы принадлежите к 72% организаций, заявляющих об использовании нескольких «основных» платформ, будьте осторожны: возможно, у вас вовсе нет стратегии, а есть конфликт интересов. Это намекает на то, что победителем в войне между ИИ-бегемотами — OpenAI, Anthropic, Google, Microsoft и т. д. — станет вовсе не тот, у кого лучшая модель, а тот, кому удастся встать над моделями и помочь предприятиям обеспечить единый источник достоверных данных. Добиться этого, однако, может оказаться непросто, учитывая, что компании не захотят привязки к одному игроку.
Данные показывают, что предприятия уже сопротивляются такому исходу — и, возможно, им потребуется этот отпор формализовать. Пожалуй, компаниям необходимо самостоятельно владеть своим пунктом управления с независимыми средствами обеспечения безопасности, а не ждать, пока эту роль за них выиграет какой-то вендор.




