


NanoClaw решает одну из главных проблем безопасности OpenClaw — и это решение уже приносит прибыль его создателю


Быстрое вирусное распространение с открытым исходным кодом ИИ-ассистента OpenClaw, созданного австрийским разработчиком Питером Стайнбергером (Peter Steinberger) в последние недели, вызвало настоящий переполох среди предприятий и независимых разработчиков.
Причину понять легко: OpenClaw доступен бесплатно и предлагает мощный инструмент для автономного выполнения работы и задач на всем компьютере, телефоне или даже в рамках всего бизнеса пользователя с помощью текстовых промптов на естественном языке, которые запускают целые рои агентов. С момента релиза в ноябре 2025 года он захватил рынок, предложив более 50 модулей и широкие возможности интеграции, однако его «беспрепятственная» архитектура вызвала тревогу у разработчиков и специалистов по безопасности.
Встречайте NanoClaw — более легкую и безопасную версию, которая дебютировала под открытой лицензией MIT 31 января 2026 года и продемонстрировала взрывной рост, преодолев отметку в 7000 звезд на GitHub чуть более чем за неделю.
Проект, созданный Гавриэлем Коэном (Gavriel Cohen), опытным инженером-программистом, проработавшим семь лет в конструкторе сайтов Wix.com, был призван решить «кошмар безопасности», присущий сложным фреймворкам агентов без изолированной среды (песочницы). Гавриэль и его брат Лазер также являются соучредителями Qwibit, нового ИИ-агентства по выходу на рынок, а также вице-президентом и генеральным директором Concrete Media соответственно — уважаемой PR-фирмы, которая часто работает с технологическими компаниями, освещаемыми изданием VentureBeat.
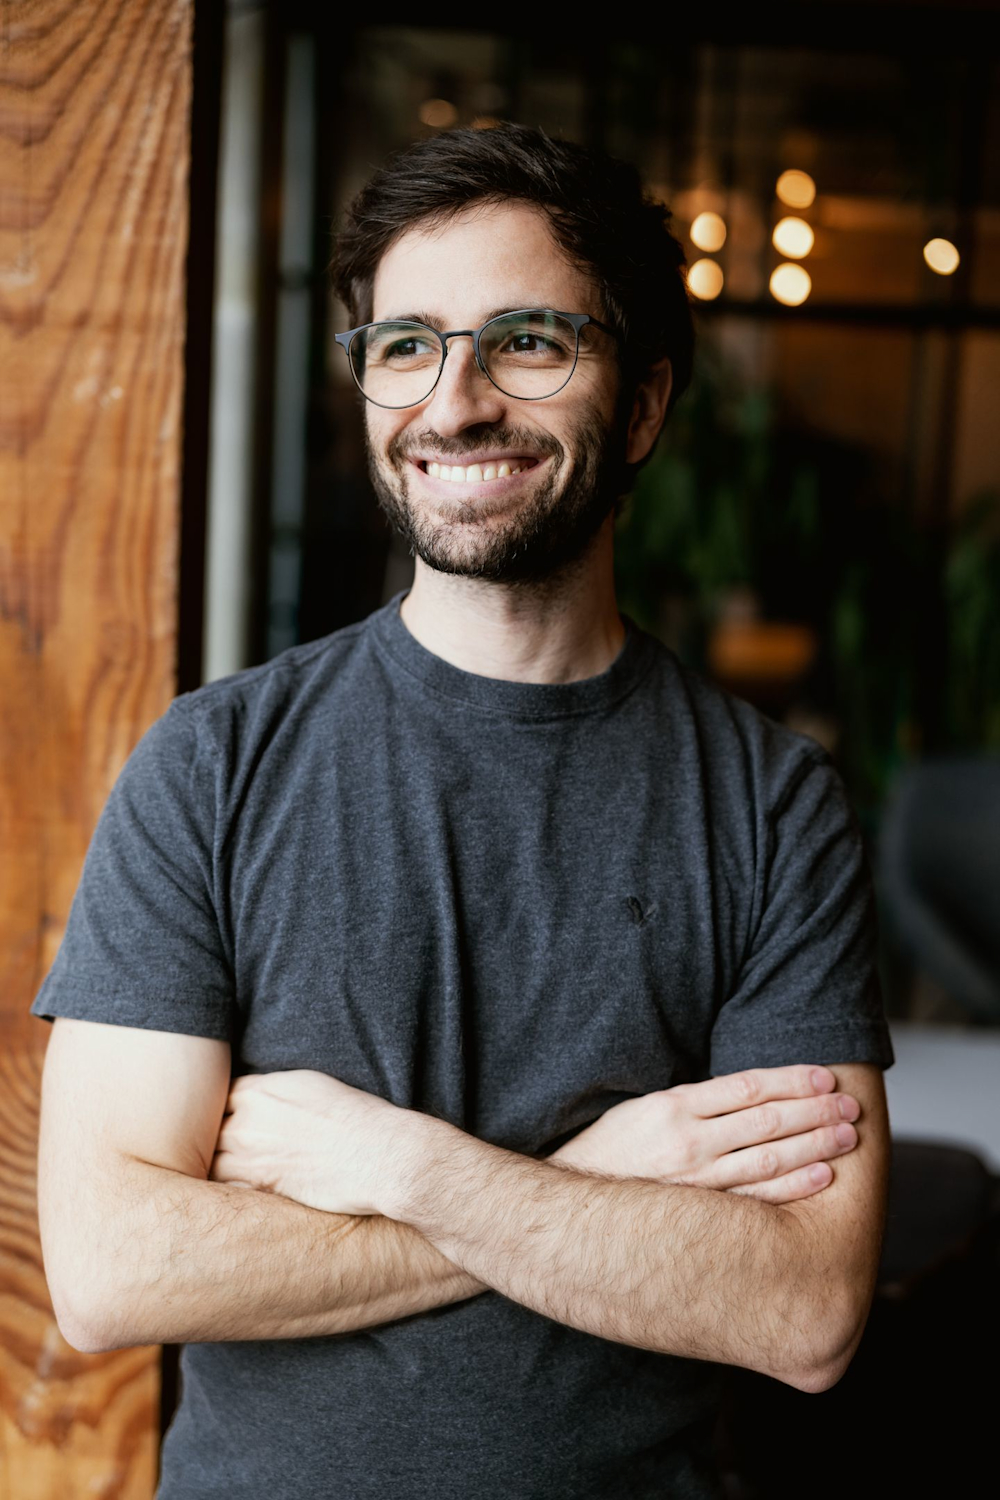
Гавриэль Коэн, создатель NanoClaw, вице-президент Concrete Media и соучредитель Qwibit. Фото: Concrete Media
Немедленным решением этой архитектурной тревоги в NanoClaw стал радикальный поворот в сторону изоляции на уровне операционной системы. Проект помещает каждого агента внутрь изолированных контейнеров Linux, используя Apple Containers для высокопроизводительного выполнения на macOS или Docker для сред Linux.
Это создает строго изолированную среду («песочницу»), в которой ИИ взаимодействует только с теми директориями, которые явно смонтированы пользователем.
В то время как другие фреймворки создают внутренние «средства защиты» или списки разрешений на уровне приложений для блокировки определенных команд, Гавриэль утверждает, что подобная защита по своей сути хрупка.
«Я не собираюсь запускать это на своей машине и позволять агенту действовать без ограничений», — пояснил Коэн в недавнем техническом интервью. «Если вы работаете напрямую на хост-машине, всегда найдется способ вырваться наружу. В NanoClaw «радиус поражения» потенциальной инъекции промпта строго ограничен контейнером и его специфическим каналом связи».
Более надежная основа для агентной автономности
Техническая критика, лежащая в основе разработки NanoClaw, сводится к избыточности кода и проблемам с его аудитом. Когда Коэн впервые оценил OpenClaw (ранее Clawbot), он обнаружил кодовую базу объемом почти 400 000 строк с сотнями зависимостей.
В стремительно развивающейся сфере искусственного интеллекта такая сложность является инженерным препятствием и потенциальной уязвимостью.
«Как разработчик, вы проверяете каждую зависимость с открытым исходным кодом, которую мы добавляем в нашу кодовую базу. Вы смотрите, сколько у нее звезд, кто мейнтейнеры и есть ли у них должный рабочий процесс», — отмечает Коэн. «Когда у вас есть кодовая база с полумиллионом строк кода, ее никто не проверяет. Это разрушает саму концепцию того, на что люди полагаются в проектах с открытым исходным кодом».
NanoClaw противостоит этому, сокращая основную логику примерно до 500 строк TypeScript. Такой минимализм гарантирует, что вся система — от управления состоянием до вызова агентов — может быть проверена человеком или вспомогательным ИИ примерно за восемь минут.
Архитектура использует однопроцессный оркестратор Node.js, который управляет очередью сообщений для каждой группы с контролем параллелизма.
Вместо тяжелых распределенных брокеров сообщений система полагается на SQLite для обеспечения легкой персистентности (сохранения данных) и межпроцессного взаимодействия (IPC) на базе файловой системы. Этот архитектурный выбор сделан намеренно: за счет использования простых примитивов система остается прозрачной и воспроизводимой.
Более того, изоляция распространяется не только на файловую систему. NanoClaw нативно поддерживает рои агентов через Anthropic Agent SDK, позволяя специализированным агентам взаимодействовать параллельно. В этой модели каждый субагент в рое может быть изолирован с помощью собственного специфического контекста памяти, что предотвращает утечку конфиденциальных данных между различными чат-группами или бизнес-функциями.
Видение продукта: Навыки важнее функций
Одним из наиболее радикальных отличий NanoClaw является отказ от традиционной многофункциональной программной модели. Коэн описывает NanoClaw как ПО с «нативной поддержкой ИИ» (AI-native) — систему, разработанную для управления и расширения в первую очередь посредством взаимодействия с ИИ, а не ручной настройки.
Проект прямо не рекомендует участникам отправлять запросы на слияние (PR), добавляющие в основную ветку масштабные функции вроде поддержки Slack или Discord. Вместо этого их привносят в виде «навыков» (Skills) — модульных инструкций, размещенных в папке .claude/skills/, которые обучают локального ИИ-ассистента разработчика тому, как трансформировать код.
«Если вам нужен Telegram, уберите WhatsApp и добавьте Telegram», — говорит Коэн. «У каждого человека должен быть ровно тот код, который необходим для работы его агента. Это не швейцарский нож; это надежная упряжь, которую вы настраиваете, общаясь с Claude Code».
Такая модель «навыки важнее функций» означает, что пользователь может выполнить команду вроде /add-telegram или /add-gmail, и ИИ перепишет локальную установку, чтобы интегрировать новую возможность, сохраняя при этом кодовую базу компактной. Такой подход гарантирует, что если пользователю нужен только ассистент на базе WhatsApp, он не будет вынужден наследовать уязвимости безопасности еще пятидесяти неиспользуемых модулей.
Практическая польза в агентстве с нативной поддержкой ИИ
Для братьев Коэн это не просто теоретический эксперимент. Их новое ИИ-агентство по выходу на рынок Qwibit использует NanoClaw — а именно персональный экземпляр по имени «Энди» — для управления своей внутренней деятельностью.
«Энди управляет нашей воронкой продаж. Я не взаимодействую с воронкой продаж напрямую», — пояснил Коэн.
Агент предоставляет сводки с воскресенья по пятницу в 9:00 утра, подробно описывая статусы лидов и распределяя задачи по команде.
Польза заключается в бесшовном сборе данных. В течение дня Лазер и Гавриэль пересылают хаотичные заметки из WhatsApp или цепочки писем в свою группу администраторов.
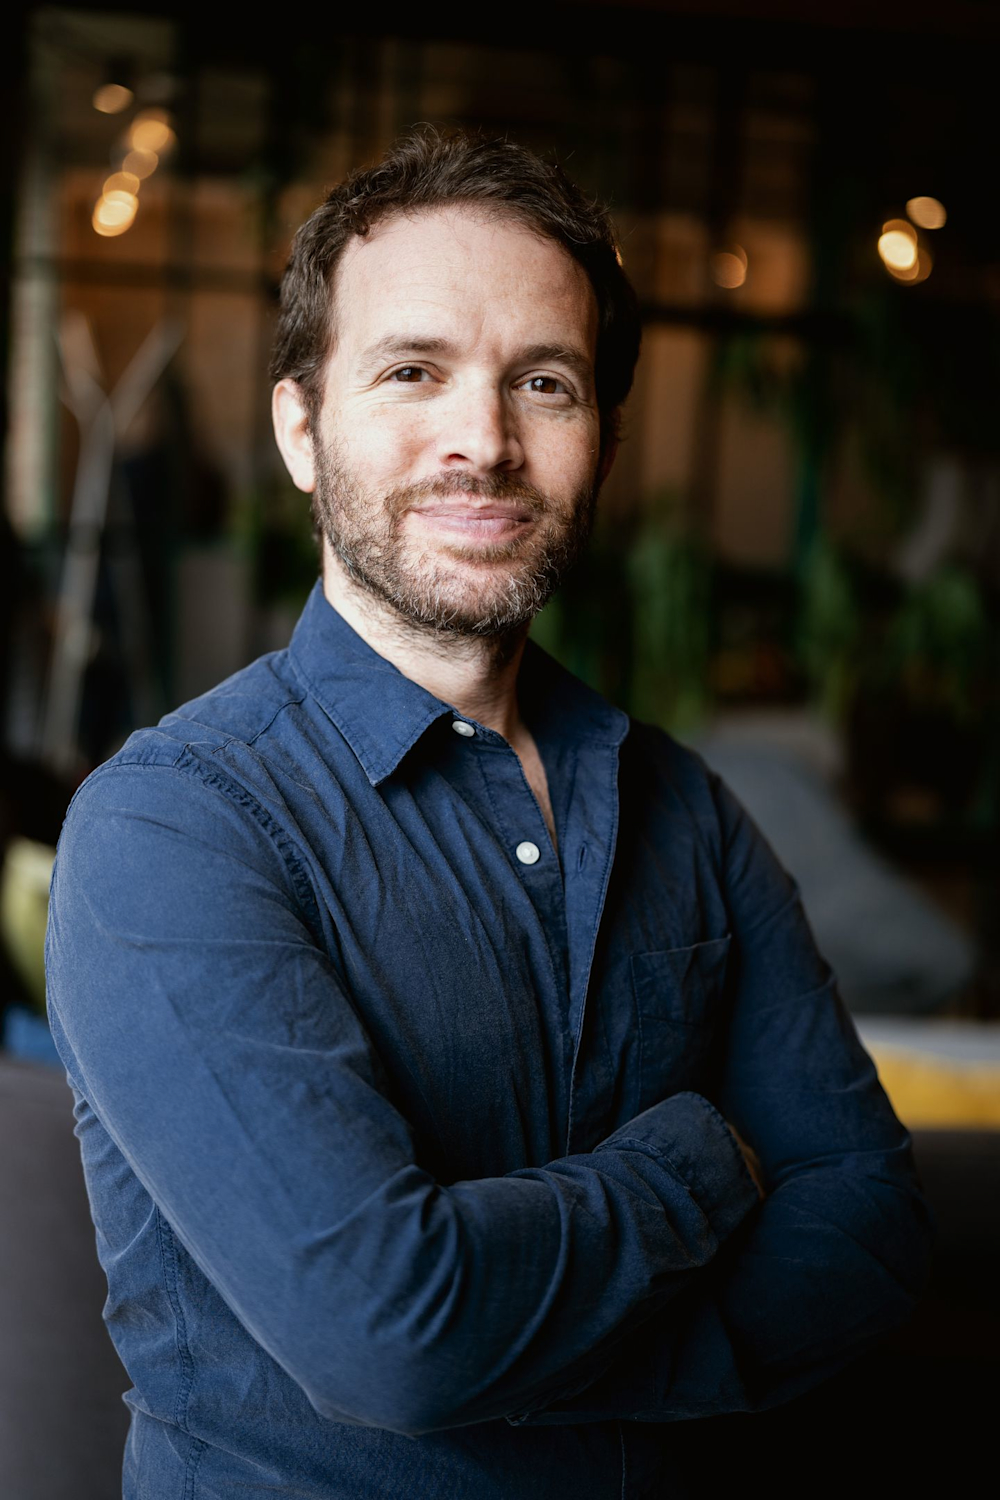
Генеральный директор Concrete Media Лазер Коэн, соучредитель Qwibit. Фото: Concrete Media
Энди анализирует эти входящие данные, обновляет соответствующие файлы в хранилище Obsidian или базе данных SQLite и устанавливает автоматические напоминания о необходимости последующих действий.
Поскольку у агента есть доступ к кодовой базе, ему также можно поручать регулярные технические задачи, такие как проверка истории git на предмет «отклонения документации» (documentation drift) или рефакторинг собственных функций для улучшения эргономики работы будущих агентов.
Стратегическая оценка для предприятий
Поскольку в начале 2026 года темпы изменений ускоряются, лица, принимающие технические решения, сталкиваются с фундаментальным выбором между удобством и контролем. Для ИИ-инженеров, ориентированных на быстрое развертывание, NanoClaw предлагает чертеж того, что Коэн называет «лучшей упряжью» для «лучшей модели».
Создавая решения поверх Claude Agent SDK, NanoClaw предоставляет путь к использованию передовых моделей (таких как Opus 4.6) в рамках фреймворка, который небольшая команда инженеров действительно способна поддерживать и оптимизировать.
С точки зрения инженеров по оркестрации, простота NanoClaw является его главным достоинством для создания масштабируемых и надежных конвейеров.
Традиционные, раздутые фреймворки часто привносят истощающие бюджет накладные расходы за счет сложных микросервисов и очередей сообщений.
Контейнерно-ориентированный подход NanoClaw позволяет внедрять передовые технологии искусственного интеллекта, включая автономные рои, без ресурсных ограничений и «технического долга», присущих устаревшим системам на 400 000 строк кода.
Пожалуй, что наиболее важно для руководителей служб безопасности, NanoClaw решает «множественные обязанности» по реагированию на инциденты и защите организации.
В условиях, когда инъекции промптов и утечки данных эволюционируют ежедневно, аудируемое ядро на 500 строк гораздо безопаснее универсальной системы, пытающейся поддержать каждый сценарий использования.
«Я рекомендую отправить ссылку на репозиторий вашей команде безопасности и попросить их провести аудит», — советует Коэн. «Они смогут изучить его за полдня — не просто прочитать код, но и разобрать всю систему на маркерной доске, составить карту векторов атак и убедиться, что она безопасна».
В конечном счете NanoClaw представляет собой сдвиг в мышлении разработчиков ИИ. Это аргумент в пользу того, что по мере того, как искусственный интелток становится мощнее, программное обеспечение, на базе которого он работает, должно становиться проще. В гонке за автоматизацию бизнеса победителями могут оказаться не те, кто внедряет больше всего функций, а те, кто строит решения на самых прозрачных и безопасных фундаментах.




