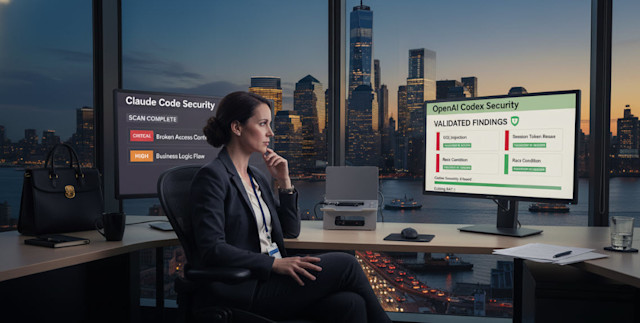
6 марта OpenAI запустила Codex Security, выйдя на рынок безопасности приложений, который Anthropic встряхнула 14 дней назад с помощью Claude Code Security. Оба сканера используют логический вывод на базе LLM…
Федеральная директива, предписывающая всем правительственным ведомствам США прекратить использование технологий Anthropic, устанавливает шестимесячный переходный период. Этот график предполагает, что ведомства уже знают, где именно в их рабочих процессах задействованы модели…
Злоумышленники обошли защиту (джейлбрейкнули) Claude от Anthropic и использовали его против нескольких правительственных ведомств Мексики в течение примерно месяца. Они похитили 150 ГБ данных у федерального налогового управления Мексики, национального…
Компания Anthropic применила свою самую передовую ИИ-модель, Claude Opus 4.6, к промышленным базам данных с открытым исходным кодом и обнаружила множество брешей в безопасности: более 500 уязвимостей высокой степени опасности,…
В течение четырех недель начиная с 21 января Copilot от Microsoft читал и обобщал конфиденциальные письма вопреки всем меткам конфиденциальности и политикам предотвращения утечки данных (DLP), запрещавшим это делать. Точки…
Платформы клиентского опыта (CX) ежегодно обрабатывают миллиарды неструктурированных взаимодействий: формы опросов, сайты с отзывами, ленты соцсетей, стенограммы кол-центров — все это поступает в движки ИИ, которые запускают автоматизированные рабочие процессы,…
Разрыв между угрозами программ-вымогателей и средствами защиты, призванными их остановить, становится только хуже, а не лучше. Согласно «Отчету о кибербезопасности за 2026 год» (Ivanti’s 2026 State of Cybersecurity Report), разрыв…
Ваши разработчики уже запускают OpenClaw у себя дома. Сервис Censys зафиксировал стремительный рост числа развертываний этого открытого ИИ-агента: с примерно 1 000 экземпляров до более чем 21 000 находящихся в…
Проведите атаку с внедрением промпта (prompt injection) против Claude Opus 4.6 в изолированной среде программирования — и атака потерпит неудачу в 100% случаев из 200 попыток, причем без каких-либо защитных…
Разработчик получает сообщение в LinkedIn от рекрутера. Вакансия выглядит вполне легитимно. Для прохождения тестового задания по программированию требуется установить пакет. Этот пакет похищает все учетные данные облачных сервисов с компьютера…
OpenClaw, искусственный интеллект с открытым исходным кодом, ранее известный как Clawdbot, а затем Moltbot, преодолел отметку в 180 000 звезд на GitHub и привлек 2 миллиона посетителей всего за одну…
Реализация протокола MCP в Clawdbot не имеет обязательной аутентификации, уязвима для инъекций промптов и по умолчанию предоставляет доступ к командной оболочке. В понедельничной статье VentureBeat были задокументированы эти архитектурные изъяны.…
Среднестатистический центр мониторинга информационной безопасности (SOC) на предприятии ежедневно получает 10 000 оповещений. На тщательное расследование каждого уходит от 20 до 40 минут, однако даже полностью укомплектованные штаты могут справиться…
У протокола Model Context Protocol есть проблема с безопасностью, которая никуда не денется. Когда VentureBait впервые сообщил об уязвимостях MCP в октябре прошлого года, данные уже выглядели тревожными. Исследование компании…
Ваш веб-шлюз не видит этого. Ваш брокер облачного доступа не видит этого. Ваша защита конечных точек не видит этого. И тем не менее, 95% организаций в прошлом году столкнулись с…