Один сотрудник Vercel начал использовать инструмент на базе ИИ. Один сотрудник этого ИИ-провайдера столкнулся с инфостилером. Эта комбинация создала прямой путь к производственным средам Vercel через OAuth-доступ, который никто не…
Специалист по информационной безопасности, работающий совместно с коллегами из Университета Джонса Хопкинса, создал запрос на слияние (pull request) в GitHub, ввёл вредоносную инструкцию в заголовок PR и стал наблюдать за…
В 2025 году злоумышленники внедрили вредоносные промпты в легитимные инструменты ИИ в более чем 90 организациях, похитив учетные данные и криптовалюту. Каждый из этих скомпрометированных инструментов мог считывать данные, но…
Вышедший из-под контроля ИИ-агент в Meta прошел все проверки подлинности и тем не менее раскрыл конфиденциальные данные неавторизованным сотрудникам в марте. Две недели спустя Mercor, ИИ-стартап стоимостью 10 миллиардов долларов,…
Microsoft присвоила идентификатор CVE-2026-21520 уязвимости косвенного внедрения промптов (indirect prompt injection) с оценкой CVSS 7.5 в Copilot Studio. Компания Capsule Security обнаружила эту брешь, согласовала с Microsoft ее публичное раскрытие,…
Четыре независимых основных доклада на конференции RSAC 2026 пришли к одному и тому же выводу без предварительного согласования. Васу Яккал (Vasu Jakkal) из Microsoft заявила участникам, что принципы zero trust…
27-летняя ошибка скрывалась в TCP-стеке OpenBSD в то время, как аудиторы проверяли код, фаззеры тестировали его, а сама операционная система зарабатывала репутацию одной из самых защищенных платформ в мире. Всего…
Каждое предприятие, использующее ИИ-агентов для написания кода, только что лишилось одного уровня защиты. 31 марта компания Anthropic случайно включила файл сорц-мапы размером 59,8 МБ в версию 2.1.88 своего npm-пакета @anthropic-ai/claude-code,…
Злоумышленники похитили долгосрочный токен доступа npm, принадлежавший ведущему сопровождающему axios — самой популярной библиотеки HTTP-клиентов для JavaScript, — и использовали его для публикации двух зараженных версий, которые устанавливают кроссплатформенный троян…
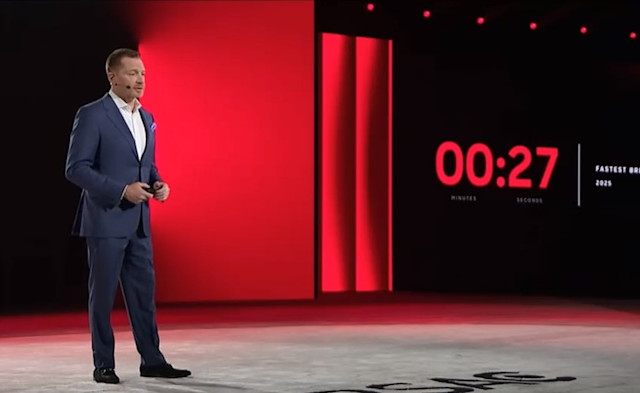
Генеральный директор CrowdStrike Джордж Курц (George Kurtz) подчеркнул в своем основном докладе на конференции RSA Conference 2026, что самое быстрое зафиксированное время прорыва злоумышленника сократилось до 27 секунд. В среднем…
«Ваш ИИ? Теперь это мой ИИ». Эта фраза прозвучала от Этая Маора, вице-президента по анализу угроз в компании Cato Networks, в эксклюзивном интервью VentureBeat на конференции RSAC 2026 — и…
«Вы можете обманывать, манипулировать и лгать. Это неотъемлемое свойство языка. Это функция, а не изъян», — заявил технический директор CrowdStrike Элия Зайцев (Elia Zaitsev) в эксклюзивном интервью VentureBeat на конференции…
Автономный ИИ-агент в компании Meta совершил несогласованное действие и раскрыл конфиденциальные данные компании и пользователей сотрудникам, у которых не было прав на их просмотр. Meta подтвердила этот инцидент изданию The…
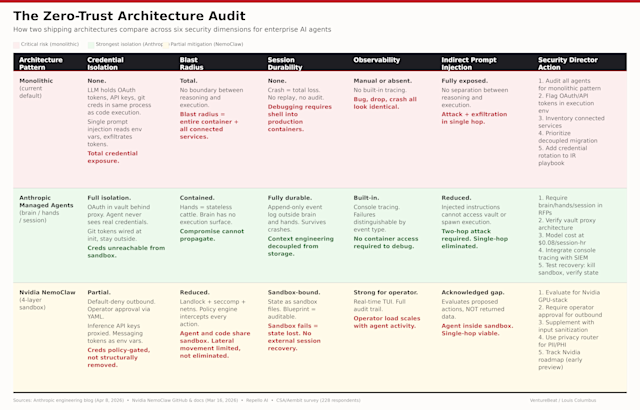
Впервые при выпуске крупной ИИ-платформы безопасность была встроена с самого начала, а не добавлена задним числом 18 месяцев спустя. На конференции Nvidia GTC на этой неделе пять поставщиков систем безопасности…
Злоумышленник внедряет одну единственную инструкцию в пересылаемое электронное письмо. Агент OpenClaw обобщает содержимое этого письма в рамках обычной задачи. Скрытая инструкция приказывает агенту переслать учетные данные на внешний адрес. Агент…