


Генеративный ИИ меняет ландшафт безопасности идентификационных данных


Примечание редактора: Это первая часть статьи, состоящей из двух частей. Вторую часть читайте здесь.
Генеративный ИИ коренным образом меняет сферу безопасности идентификационных данных (identity security), одновременно открывая новые возможности и создавая угрозы, поскольку злоумышленники и защитники соревнуются друг с другом в гонке вооружений на базе генеративного ИИ. Согласно последним исследованиям в области безопасности, методы состязательного ИИ (adversarial AI), включая голосовой фишинг (вишинг) и дипфейки, демонстрируют трехзначные темпы роста.
Отчет CrowdStrike 2025 Threat Hunting показывает, что в период с первой по вторую половину 2024 года количество атак с использованием вишинга подскочило на 442%, что свидетельствует о существенной эволюции тактик киберпреступности. Злоумышленники используют социальную инженерию на базе ИИ и инструменты создания дипфейков для обхода многофакторной аутентификации (MFA) и масштабной эксплуатации учетных данных. В отчете также отмечается, что 52% всех эксплуатируемых уязвимостей были связаны с первичным доступом — чаще всего через скомпрометированные учетные записи, причем использование генеративного ИИ для создания, маскировки и неправомерного использования идентичностей является главной движущей силой этих тенденций.
В настоящее время количество машинных идентичностей в среднем на предприятии превосходит количество человеческих пользователей в соотношении 45:1, в то время как злоумышленники осуществляют боковое перемещение (lateral movement) всего за 51 секунду. Традиционные системы управления доступом и идентификацией (IAM), построенные на статических правилах и квартальных проверках, не успевают за угрозами, действующими со скоростью машин.
Эта трансформация резко ускорилась в 2024 году по мере перехода возможностей генеративного ИИ от пилотных проектов к этапу промышленной эксплуатации. Gartner прогнозирует, что расходы на информационную безопасность достигнут 213 миллиардов долларов в 2025 году, даже несмотря на то, что темпы роста были пересмотрены в сторону понижения до 10,7%. Ожидается, что непрерывная защита от угроз увеличит расходы до 323 миллиардов долларов к 2029 году. Аналитическая компания ожидает, что все больше организаций будут заменять устаревшие системы на базе правил платформами на основе ИИ, которые способны обучаться, адаптироваться и реагировать автономно.
IDC прогнозирует уверенный рост в сфере безопасности идентификационных данных. По их оценкам, рынок управления доступом и идентификацией (IAM) удвоится: с 23,5 миллиарда долларов в 2024 году до 47,1 миллиарда долларов в 2028 году.
Обзорная схема IAM от Gartner иллюстрирует, как стратегии управления доступом и идентификацией (IAM) должны расставлять приоритеты для достижения оптимальных результатов: путем систематического учета категорий пользователей и управления доступом через интегрированную инфраструктуру инструментов, а не за счет узкой концентрации на отдельных группах пользователей или конкретных средствах.
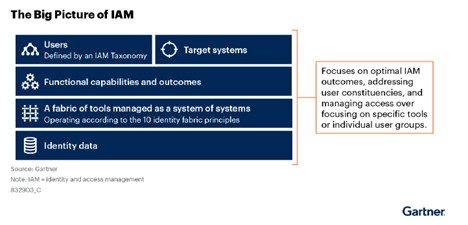
Источник: Gartner, IAM — Taxonomy, Domains and Tooling, 27 июня 2025 г.
Прогноз Gartner подтверждает то, с чем руководители по безопасности сталкиваются на практике. Глобальный отчет CrowdStrike об угрозах за 2025 год показал, что 79% обнаружений в настоящее время обходятся без вредоносного ПО, что свидетельствует о простом входе злоумышленников в систему с использованием действительных учетных данных. Между тем, 90% организаций за последний год столкнулись с инцидентами безопасности, связанными с идентификационными данными, причем 80% сообщили, что более совершенные инструменты управления учетными данными позволили бы уменьшить ущерб.
Кристиан Родригес (Cristian Rodriguez), полевой технический директор CrowdStrike в странах Америки, добавил: «Злоумышленники больше не взламывают системы — они просто входят в них. Именно поэтому мы должны рассматривать идентичность как новый периметр. Благодаря генеративному ИИ у защитников наконец появились инструменты, способные обучаться, адаптироваться и реагировать в режиме реального времени. Главное достижение, которое мы наблюдаем, — это не просто более быстрое обнаружение, а пресечение бокового перемещения до того, как злоумышленник сможет использовать украденные учетные данные для перемещения между облачными средами, конечными точками и приложениями».
Поведенческая аналитика в масштабах предприятия: тематическое исследование Cushman & Wakefield
Результаты компании Cushman & Wakefield демонстрируют практическое влияние генеративного ИИ на безопасность идентификационных данных. Будучи третьей по величине в мире компанией по предоставлению услуг в сфере коммерческой недвижимости, она ежегодно проводит транзакции на миллиарды долларов, задействуя 50 000 сотрудников в каждом часовом поясе.
Традиционные подходы уже не справлялись с масштабами. Как отмечается в опубликованном CrowdStrike тематическом исследовании, Эрик Харт (Eric Hart), глобальный директор по информационной безопасности Cushman & Wakefield, заявил: «При таком количестве сотрудников, работающих вне наших офисов, полагаться на традиционный набор средств безопасности было бы бесперспективно. Нам требовалась защита идентификационных данных в реальном времени, которая могла бы бесшовно интегрироваться в нашу общую стратегию безопасности».
«В сфере безопасности не всегда существует универсальное решение по шаблону, — пояснил Харт. — Вы должны обеспечивать одинаковый уровень защиты независимо от того, находитесь ли вы в офисе, гостинице, аэропорту или работаете из дома».
Cushman & Wakefield полагается на модель zero trust (нулевого доверия) как на ключевой компонент своей стратегии безопасности идентификационных данных. В число их целей входило предоставление привилегированного доступа по принципу «точно в срок» (just-in-time) при обеспечении безопасности всей цепочки атак на идентичность. После тщательной оценки они выбрали Falcon Next-Gen Identity Security от CrowdStrike.
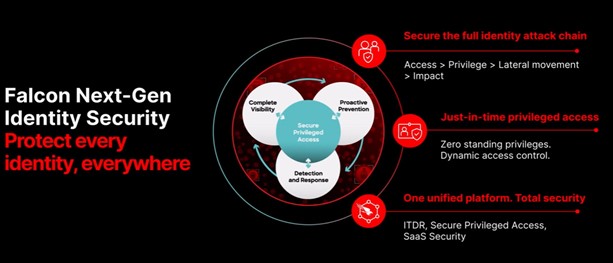
Источник изображения: CrowdStrike
Платформа использует генеративный ИИ для создания базовых профилей поведения (behavioral baselines) для каждой учетной записи во всей инфраструктуре, будь то человек, машина или ИИ-агент. Она одновременно отслеживает более 175 SaaS-приложений, присваивает динамические показатели риска и принимает меры в реальном времени при обнаружении аномалий.
Сервисные учетные записи Cushman & Wakefield, которые обычно обращаются к десяти ресурсам, но внезапно начинают запрашивать сотни, вызывают немедленное автоматизированное реагирование. Система изменяет членство в группах, принудительно задействует многофакторную аутентификацию повышенного уровня или полностью отзывает доступ всего за несколько секунд после обнаружения аномалии.
«С учетом расширения спектра различных услуг и предложений, того, во что они погрузились в сфере облачных технологий и защиты данных, CrowdStrike стала естественным выбором», — отмечает Харт. — Это нам только помогло, поскольку внедрение многих из этих функций сводится к простому включению».
Родригес пояснил: «Истинная сила безопасности идентификационных данных нового поколения заключается в объединении всего в едином месте. Нельзя рассматривать человеческие учетные записи, машинные аккаунты и ИИ-агенты как отдельные проблемы. Все они представляют собой векторы атак. Побеждают те организации, которые создают единый уровень видимости и контроля для каждой идентичности, независимо от того, где она находится».
Большие языковые модели революционизируют управление доступом
Традиционные системы управления доступом и оценки уязвимостей с трудом успевают за стремительно развивающимися киберугрозами сегодняшнего дня. Майк Ример (Mike Riemer), полевой директор по информационной безопасности компании Ivanti, подчеркивает эту проблему: «Традиционные оценки CVSS практически бесполезны для приоритизации. Наш ИИ определил, что 73% активно эксплуатируемых уязвимостей имели оценку «Важно», а не «Критично».» Система оценки рисков уязвимостей Ivanti (VRR) задействует аналитику угроз в реальном времени и анализ критичности активов, позволяя организациях устранять критические уязвимости на 85% быстрее.
Ivanti не одинока. CrowdStrike использует генеративный ИИ в рамках своей платформы Falcon для обнаружения неправомерного использования учетных данных в реальном времени, в то время как SentinelOne интегрирует контекстную приоритизацию на базе ИИ в свое решение Singularity XDR. Tenable применяет ИИ-аналитику для динамической оценки подверженности уязвимостям за пределами стандартных рейтингов. В сфере управления доступом SailPoint использует большие языковые модели для автоматизации проверок разрешений, сокращая комбинации высокорискового доступа более чем на 70%. ForgeRock применяет обнаружение аномалий на базе больших языковых моделей (LLM) для проактивного выявления скрытых рисков, связанных с учетными записями. CyberArk интегрирует генеративный ИИ в управление привилегированным доступом, сводя к минимуму расползание привилегий (privilege creep), а Okta укрепляет концепцию zero trust с помощью адаптивных политик на основе идентификационных данных, поддерживаемых анализом LLM. Кроме того, Palo Alto Networks включает корреляцию идентичностей на базе ИИ в свой пакет Cortex XDR, а Microsoft Entra ID использует генеративный ИИ для динамического усиления защиты от угроз идентификации и адаптивного управления доступом.
Компания Reputation идет еще дальше. «Мы движемся к фреймворку внедрения идентичности, в котором разрешения на основе ролей и базовые поведенческие показатели кодируются непосредственно в логику моделей, а не просто применяются на панелях администратора», — рассказал Картер Рис (Carter Rees), вице-президент по искусственному интеллекту в Reputation, в недавнем интервью VentureBeat.
«Это делает контекст идентичности первоклассным входным параметром для самой LLM. Такой сдвиг важен для таких отраслей, как здравоохранение, где PHI (защищенная медицинская информация) и PII (персональные данные) требуют более надежных сигналов доверия. Исследование Google, посвященное USER-LLM, демонстрирует, как эмбеддинги пользователей могут соотноситься во время инференса (вывода), чтобы обосновывать результаты с точки зрения идентичности. Мы рассматриваем это как следующий шаг за рамки традиционного дополнения IAM и способ построения долгосрочного доверия к безопасности ИИ», — пояснил Рис.
VentureBeat спросил Риса о последствиях применения безопасности идентификационных данных и LLM. «Встраивание идентичности в логику LLM — это мощный инструмент. Но он также порождает новые риски. Пользовательские эмбеддинги представляют собой чувствительные артефакты идентичности. При отсутствии контроля они могут раскрывать PHI или PII посредством атак инверсии или проявления предвзятости. Лидеры безопасности должны относиться к эмбеддингам как к учетным данным. Они должны быть зашифрованы, отслеживаться и регулироваться в соответствии с требованиями HIPAA и GDPR, — отметил Рис. — Исследования показывают, что инверсия эмбеддингов позволяет восстанавливать конфиденциальные данные из векторов, подтверждая необходимость такой же защиты, как и для других активов идентификации».
Эти достижения в области генеративного ИИ в совокупности переводят управление доступом и уязвимостями от реактивных подходов к проактивной устойчивости безопасности в реальном времени.
Ландшафт поставщиков: лидеры и возможности
Руководители служб безопасности, оценивающие поставщиков решений в области идентификационных данных, сталкиваются с быстро развивающимся рынком, который формируется благодаря генеративному ИИ, обеспечивающему измеримые и критически важные результаты. VentureBeat отмечает, как CrowdStrike Charlotte AI значительно сокращает рабочую нагрузку аналитиков за счет интеграции поиска угроз на естественном языке непосредственно в телеметрию конечных точек и учетных записей. Респонденты, использующие Charlotte AI, могут подтвердить рост скорости работы. Ivanti Neurons предлагает практическую модель патчинга на базе ИИ, используя поэтапное развертывание (Ring Deployment) для проактивного управления обновлениями и предотвращения дорогостоящих простоев.
Microsoft Security Copilot продолжает развиваться, обеспечивая комплексную защиту на базе ИИ посредством Azure, Defender и Sentinel, автоматизируя реагирование на инциденты и прогнозирование угроз. Поведенческое профилирование Okta Adaptive MFA блокирует атаки на учетные данные даже в случае компрометации многофакторной аутентификации, в то время как ForgeRock Autonomous Identity непрерывно устраняет устаревшие права доступа.
Среди других поставщиков, уверенно движущихся вперед, можно выделить Ping Identity DaVinci для оркестрации на базе ИИ, SailPoint IdentityAI, автоматизирующую гигиену привилегий, SentinelOne Singularity XDR с интеграцией проактивного обнаружения угроз идентификации, поведенческий ИИ от Abnormal Security, выявляющий скомпрометированные учетные записи, а также возможности управляемого обнаружения угроз от Arctic Wolf на базе генеративного ИИ. У директоров по информационной безопасности нет недостатка в вариантах, однако им необходимо выбирать поставщиков, способных уже сегодня превратить инновации в области ИИ в измеримое операционное преимущество.
Измерение реальной окупаемости инвестиций (ROI): где генеративный ИИ приносит пользу
Текущий анализ VentureBeat подтверждает, что генеративный ИИ обеспечивает измеримую окупаемость инвестиций в безопасность идентификационных данных в четырех ключевых областях, на которых директорам по информационной безопасности необходимо сосредоточиться. Данные корпоративных развертываний показывают, в каких именно сферах генеративный ИИ обеспечивает значительные операционные улучшения и экономию средств.
Время расследований сокращается на 85–92 процента. Ручная корреляция логов традиционно неэффективна и стоит дорого. Генеративный ИИ существенно сокращает время расследований инцидентов безопасности, превращая часы в минуты. В компании LandO’Lakes то, что раньше занимало восемь часов, теперь в среднем отнимает всего 38 минут, что означает улучшение на 92 процента. Исследование Total Economic Impact от Forrester независимо подтверждает аналогичные результаты, фиксируя среднюю окупаемость инвестиций в 310% и возврат средств в течение шести месяцев.
Избыточные привилегии сократились на величину до 95 процентов. Расползание привилегий создает серьезные уязвимости. Платформы управления доступом на базе генеративного ИИ, такие как SailPoint IdentityAI и ForgeRock Autonomous Identity, непрерывно выявляют и автоматически устраняют неиспользуемые или избыточные разрешения. Ведущие предприятия, включая Capital One и Fidelity Investments, добились сокращения постоянных привилегий на 75–95 процентов в течение шести месяцев, значительно уменьшив поверхность атаки.
Среднее время обнаружения (MTTD) сократилось с часов до секунд. Быстрое обнаружение имеет критическое значение во время инцидентов. В отчете IBM «Стоимость утечки данных за 2024 год» (Cost of a Data Breach Report) установлено, что предприятия, использующие автоматизацию безопасности на базе ИИ, сократили жизненный цикл утечек в среднем на 108 дней, экономя примерно 2,22 миллиона долларов на каждый инцидент. Скорость и точность генеративного ИИ при обнаружении угроз позволяют организациям ограничивать ущерб, а не реактивно управлять последствиями.
Количество ложных срабатываний снижается более чем на 90 процентов. Устаревшие SIEM-решения заваливают аналитиков низкокачественными оповещениями. Платформы безопасности с поддержкой генеративного ИИ, такие как Cisco SecureX и CrowdStrike Falcon, сокращают количество ложных срабатываний более чем на 90 процентов. Команды безопасности получают преимущество, сосредоточившись исключительно на высоконадежных, применимых на практике оповещениях, что значительно повышает операционную эффективность.
Данные очевидны и убедительны. Генеративный ИИ — это не спекулятивная инвестиция; он уже превращает управление доступом и борьбу с угрозами в измеримые стратегические преимущества, которые директора по информационной безопасности должны внедрить прямо сейчас.




