


Знакомьтесь, Aardvark — первый собственный ИИ-агент безопасности от OpenAI


OpenAI представила Aardvark — автономного агента — исследователя безопасности на базе GPT-5, который теперь доступен в рамках закрытого бета-тестирования.
Aardvark создан для того, чтобы имитировать работу экспертов-людей по выявлению и устранению программных уязвимостей, и предлагает многоэтапный подход на основе больших языковых моделей (LLM) для непрерывного анализа кода в режиме 24/7/365, проверки эксплойтов и создания патчей!
Позиционируемый как масштабируемый инструмент защиты для современных сред разработки программного обеспечения, Aardvark проходит тестирование на внутренних и внешних кодовых базах.
OpenAI сообщает о высокой полноте поиска (recall) и эффективности в реальных условиях при выявлении известных и синтетических уязвимостей, причем ранние внедрения позволили обнаружить ранее не выявлявшиеся проблемы безопасности.
Aardvark появился вслед за выпуском моделей gpt-oss-safeguard от OpenAI, состоявшимся вчера, что подчеркивает недавний акцент компании на агентских и соответствующих политикам безопасности системах.
Технический дизайн и принцип работы
Aardvark работает как агентская система, которая непрерывно анализирует репозитории исходного кода. В отличие от традиционных инструментов, полагающихся на фаззинг или анализ состава ПО (SCA), Aardvark задействует возможности LLM по рассуждению и использованию инструментов для интерпретации поведения кода и выявления уязвимостей.
Он имитирует рабочий процесс специалиста по безопасности: чтение кода, проведение семантического анализа, написание и выполнение тест-кейсов, а также использование диагностических инструментов.
Его процесс следует структурированному многоэтапному конвейеру:
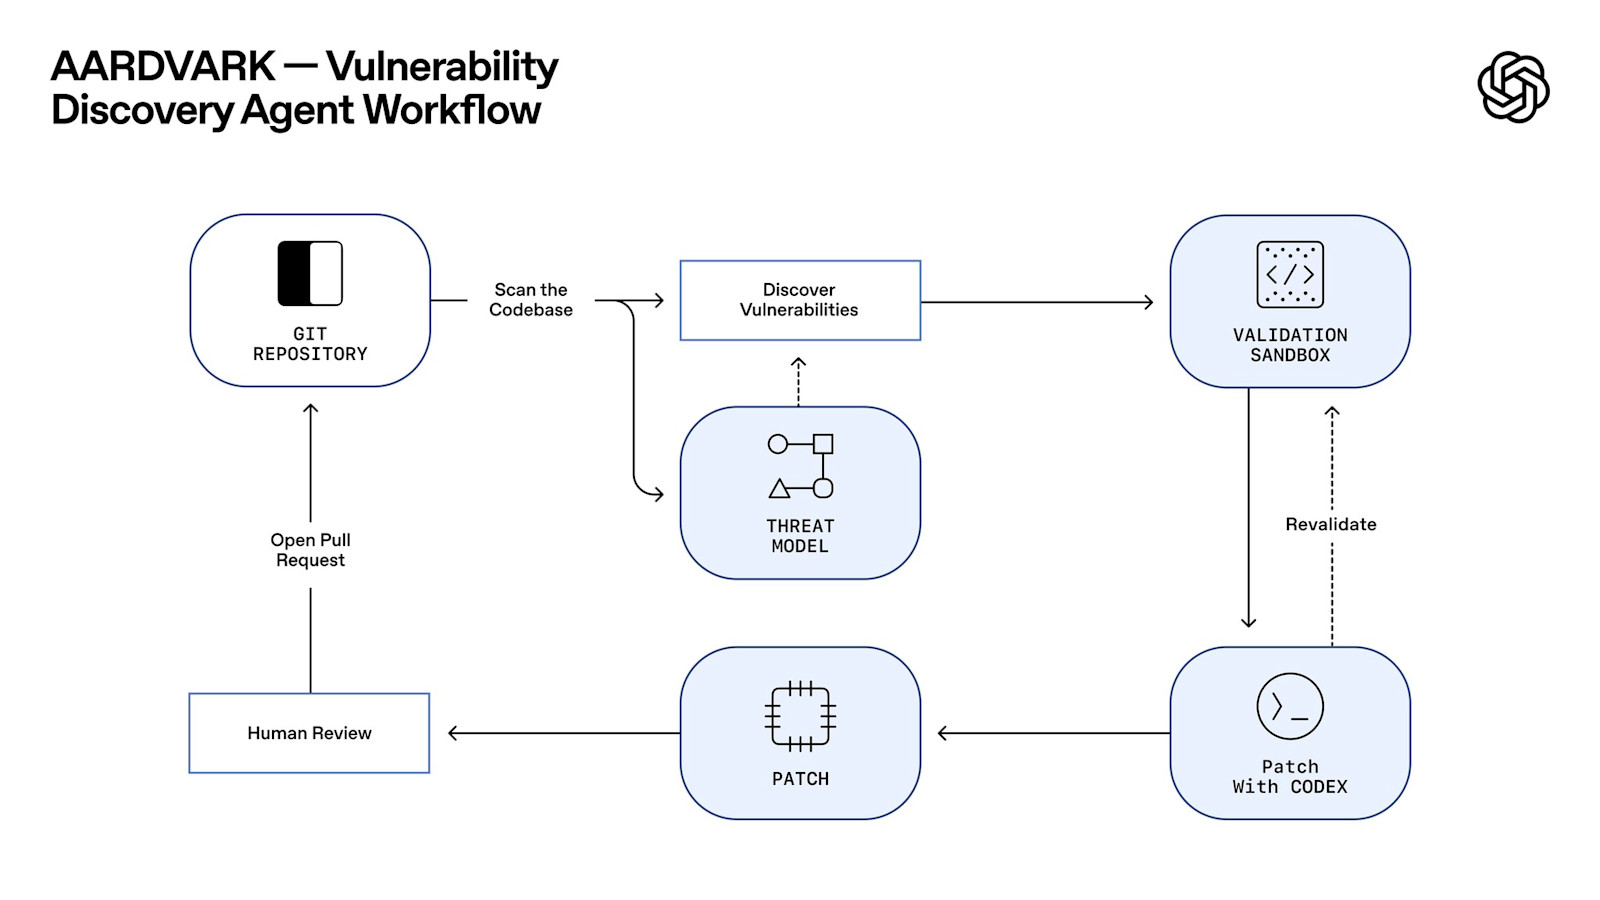
Иллюстрация, показывающая принцип работы нового ИИ-агента непрерывной безопасности Aardvark GPT-5 от OpenAI. Источник: OpenAI
-
Моделирование угроз – Aardvark начинает анализ с загрузки всего репозитория кода для создания модели угроз. Эта модель отражает предполагаемые цели безопасности и архитектурный дизайн программного обеспечения.
-
Сканирование на уровне коммитов – По мере фиксации изменений в коде (коммитов) Aardvark сравнивает диффы с моделью угроз репозитория для обнаружения потенциальных уязвимостей. Он также выполняет историческое сканирование при первом подключении репозитория.
-
Песочница валидации – Обнаруженные уязвимости тестируются в изолированной среде для подтверждения возможности их эксплуатации. Это снижает количество ложных срабатываний и повышает точность отчетов.
-
Автоматическое исправление (патчинг) – Система интегрируется с OpenAI Codex для создания патчей. Эти предлагаемые исправления затем проверяются и отправляются посредством пулл-реквестов (pull requests) на одобрение разработчикам.
Aardvark интегрируется с GitHub, Codex и стандартными конвейерами разработки для обеспечения непрерывного и ненавязчивого сканирования безопасности. Вся аналитика рассчитана на аудит человеком, с четкими аннотациями и возможностью воспроизведения.
Производительность и применение
По данным OpenAI, Aardvark уже несколько месяцев работает на внутренних кодовых базах и у избранных альфа-партнеров.
В ходе бенчмарк-тестирования на «эталонных» репозиториях, в которые были внедрены известные и синтетические уязвимости, Aardvark выявил 92% от общего числа проблем.
OpenAI подчеркивает, что его точность и низкий уровень ложных срабатываний являются ключевыми отличительными особенностями.
Агент также развертывался на проектах с открытым исходным кодом. На сегодняшний день он обнаружил множество критических проблем, включая десять уязвимостей, которым были присвоены идентификаторы CVE.
OpenAI заявляет, что все находки были ответственно обнародованы в соответствии с ее недавно обновленной политикой скоординированного раскрытия информации, которая отдает предпочтение сотрудничеству, а не жестким срокам.
На практике Aardvark выявлял сложные ошибки, выходящие за рамки традиционных изъянов безопасности, включая логические ошибки, неполные исправления и риски для конфиденциальности. Это говорит о более широкой применимости инструмента вне чисто контекста безопасности.
Интеграция и требования
В период закрытого бета-тестирования Aardvark доступен только организациям, использующим GitHub Cloud (github.com). OpenAI приглашает бета-тестеров зарегистрироваться на сайте, заполнив веб-форму. Требования для участия включают:
-
Интеграцию с GitHub Cloud
-
Готовность взаимодействовать с Aardvark и предоставлять качественные отзывы
-
Согласие с правилами бета-тестирования и политикой конфиденциальности
OpenAI подтвердила, что код, отправленный в Aardvark во время бета-тестирования, не будет использоваться для обучения ее моделей.
Компания также предлагает бесплатное сканирование на уязвимости для выбранных некоммерческих репозиториев с открытым исходным кодом, ссылаясь на свое стремление внести вклад в здоровье цепочки поставок программного обеспечения.
Стратегический контекст
Запуск Aardvark сигнализирует о более широком переходе OpenAI к агентским системам искусственного интеллекта с предметно-ориентированными возможностями.
Хотя OpenAI наиболее известна своими универсальными моделями (например, GPT-4 и GPT-5), Aardvark является частью растущей тенденции специализированных ИИ-агентов, предназначенных для полуавтономной работы в реальных средах. Фактически, теперь он присоединяется к двум другим действующим агентам OpenAI:
-
Агент ChatGPT, представленный еще в июле 2025 года, который управляет виртуальным компьютером и веб-браузером, а также может автономно использовать вашу электронную почту и веб-приложения, сканировать и создавать файлы для вас
-
Codex — ранее это было название модели кодирования с открытым исходным кодом от OpenAI, которое компания взяла и повторно использовала в качестве имени своего нового ИИ-агента для написания кода на базе варианта GPT-5, представленного в мае 2025 года
Но агент, ориентированный на безопасность, имеет большой смысл, особенно по мере роста нагрузки на команды безопасности.
Только в 2024 году было зарегистрировано более 40 000 уязвимостей и угроз (CVE), а внутренние данные OpenAI показывают, что 1.2% всех коммитов кода содержат ошибки.
Позиционирование Aardvark как ИИ, ориентированного на «защиту в первую очередь», отвечает рыночной потребности в проактивных инструментах безопасности, которые тесно интегрируются в рабочие процессы разработчиков, а не работают в качестве постфактумных уровней сканирования.
Обновления политики скоординированного раскрытия информации OpenAI дополнительно подкрепляют ее приверженность устойчивому сотрудничеству с разработчиками и сообществом открытого исходного кода, а не упору на состязательное («adversarial») сообщение об уязвимостях.
В то время как вчерашний релиз oss-safeguard использует цепочку рассуждений (chain-of-thought) для применения политик безопасности во время инференса, Aardvark применяет аналогичные рассуждения LLM для защиты развивающихся кодовых баз.
В совокупности эти инструменты сигнализируют о переходе OpenAI от статических средств к гибким, непрерывно адаптирующимся системам — одна из которых сосредоточена на модерации контента, а другая — на упреждающем обнаружении уязвимостей и автоматическом патчинге в средах реальной разработки программного обеспечения.
Что это значит для предприятий и рынка кибербезопасности в будущем
Aardvark представляет собой выход OpenAI в сферу автоматизированных исследований безопасности с помощью агентского ИИ. Сочетая языковое понимание GPT-5 с патчингом на базе Codex и изолированными средами валидации (песочницами), Aardvark предлагает комплексное решение для современных команд разработчиков, сталкивающихся с растущей сложностью обеспечения безопасности.
Хотя в настоящее время инструмент находится в режиме ограниченного бета-тестирования, показатели его ранней производительности намекают на потенциал более широкого внедрения. Если эффективность подтвердится в масштабе, Aardvark может способствовать изменению подхода организаций к внедрению безопасности в среды непрерывной разработки.
Для лидеров в сфере безопасности, перед которыми стоит задача управления реагированием на инциденты, обнаружением угроз и повседневной защитой (особенно для тех, кто работает в условиях ограниченных ресурсов команды), Aardvark может послужить усилителем возможностей. Его конвейер автономной валидации и аудируемые человеком предложения патчей могут оптимизировать тривиальные задачи и снизить усталость от оповещений, позволяя небольшим командам безопасности сосредоточиться на стратегических инцидентах, а не на ручном сканировании и последующих проверках.
Инженеры по искусственному интеллекту, ответственные за интеграцию моделей в рабочие продукты, могут извлечь выгоду из способности Aardvark выявлять баги, возникающие из-за тонких логических ошибок или неполных исправлений, особенно в быстро меняющихся циклах разработки. Поскольку Aardvark отслеживает изменения на уровне коммитов и сверяет их с моделями угроз, он может помочь предотвратить уязвимости, привнесенные в ходе стремительных итераций, не замедляя сроки поставки релизов.
Для команд, управляющих ИИ в распределенных средах, песочница валидации Aardvark и циклы непрерывной обратной связи могут хорошо сочетаться с конвейерами в стиле CI/CD для ML-систем. Его способность встраиваться в рабочие процессы GitHub делает его совместимым дополнением к стекам современных ИИ-операций (AI Ops), особенно для тех, кто стремится внедрить надежные проверки безопасности в конвейеры автоматизации без дополнительных накладных расходов.
А для команд инфраструктуры данных, поддерживающих критически важные конвейеры и инструменты, возможности инспекции на базе LLM от Aardvark могут предложить дополнительный уровень отказоустойчивости. Уязвимости в слоях оркестрации данных часто остаются незамеченными до момента их эксплуатации; непрерывный процесс проверки кода Aardvark может выявлять проблемы раньше на жизненном цикле разработки, помогая дата-инженерам поддерживать как целостность системы, так и ее бесперебойную работу.
На практике Aardvark представляет собой сдвиг в том, как может быть операционализирована экспертиза в области безопасности — не просто как защитный периметр, а как постоянный, учитывающий контекст участник жизненного цикла ПО. Его дизайн предполагает модель, в которой защитники больше не ограничены масштабом команды, а усилены интеллектуальными агентами, работающими бок о бок с ними.




