


Теневой ИИ обходится компаниям в 4,63 млн долларов в виде утечек данных


Некачественно спроектированные внутренние ИИ-приложения не обеспечивают тот уровень удобства, который необходим сотрудникам для эффективной работы, что дополнительно стимулирует стремительный рост популярности теневого ИИ (shadow AI).
Хотя 92% компаний планируют увеличить инвестиции в искусственный интеллект, лишь 21% офисных работников отмечают, что ИИ-приложения существенно повышают их продуктивность. Все большему числу компаний приходится решать задачу по преодолению 71-процентного разрыва между ожиданиями и реальностью. Организациям необходимо поставить перед собой задачу улучшить пользовательский опыт сотрудников, который обеспечивают создаваемые внутри компаний приложения.
«Главный парадокс внедрения корпоративного ИИ заключается в том, что компании тратят огромные средства, но сотрудники не ощущают никакой отдачи, — рассказал Винит Арора (Vineet Arora), технический директор компании WinWire, в недавнем интервью изданию VentureBeat. — Дело здесь вовсе не в алгоритмах, а в удобстве использования. Если ИИ-инструменты кажутся менее интуитивными, чем те, которым сотрудники уже доверяют, процесс их внедрения буксует, а образовавшуюся нишу заполняет теневой ИИ».
Большинство сотрудников, создающих теневые ИИ-приложения, не действуют злонамеренно и не стремятся навредить компании. Они просто пытаются справиться с растущими объемами все более сложных задач, хронической нехваткой времени и жесткими дедлайнами.
«Мы фиксируем появление 50 новых ИИ-приложений в день, а в нашем каталоге их уже более 12 000», — рассказал в недавнем интервью VentureBeat Итамар Голан (Itamar Golan), генеральный директор и соучредитель компании Prompt Security, недавно приобретенной SentinelOne. «Около 40% из них по умолчанию используют любые вводимые вами данные для обучения, а это значит, что ваша интеллектуальная собственность может стать частью их моделей».
Как выразился Голан: «Это похоже на допинг на «Тур де Франс». Люди хотят получить преимущество, не задумываясь о долгосрочных последствиях».
Растущий разрыв в ожиданиях подстегивает распространение теневого ИИ
Недавнее исследование компании Ivanti подчеркивает значительный разрыв между ожиданиями сотрудников от ИИ-приложений и их реальным качеством. В конфиденциальных интервью в Signal издание VentureBeat продолжает узнавать об изощренных методах, которые используют сотрудники в сферах консалтинга, финансовых услуг, маркетинга и других ключевых бизнес-направлений для задействования ИИ с целью повышения эффективности. Побочным эффектом этого становится риск утечки конфиденциальных данных в большие языковые модели (LLM).
Устаревшие подходы к пользовательскому интерфейсу подливают масла в огонь теневого ИИ
«Общаясь с клиентами в последние несколько месяцев, я заметил, что компании часто недооценивают роль интерфейсов (UI) и пользовательского опыта (UX) при внедрении ИИ-инструментов и решений», — пояснил Арора. — Сотрудники сравнивают каждое корпоративное приложение с удобством ChatGPT или других ИИ-сервисов, которыми они ежедневно пользуются в личных целях. Большинство корпоративных решений в сфере ИИ кажутся не такими естественными и эффективными, как те, к которым люди привыкли дома, поэтому их внедрение тормозится».
Создание ИИ-инструментов по шаблонам юзабилити многолетней или даже десятилетней давности неизбежно приводит к появлению теневого ИИ. ИТ-команды упускают возможность обеспечить исключительный новый пользовательский опыт для сотрудников, оставаясь в зоне комфорта и создавая внутренние приложения по старинке.
Результат становится предсказуемым по мере того, как теневой ИИ набирает силу. VentureBeat продолжает фиксировать распространение теневых приложений для финансового анализа на базе ИИ, интегрированных с API ведущих мировых ИИ-компаний, включая OpenAI, Perplexity, Google и других. Их широкое использование в консалтинговых компаниях продолжает опережать все остальные сферы, поскольку многие сотрудники видят в этом защиту от возможных увольнений. Ожидается, что к концу года 115 000 теневых ИИ-приложений будут встроены в рабочие процессы обслуживания клиентов, причем мобильные приложения демонстрируют наиболее быстрый рост.
Теневой ИИ — это проблема стоимостью 670 000 долларов, о существовании которой большинство организаций даже не подозревают. Утечки данных, связанные с несанкционированным использованием ИИ-инструментов сотрудниками, обходятся организациям в среднем в 4,63 миллиона долларов. Это почти на 16% больше общемирового показателя в 4,44 миллиона долларов.
Парадокс продуктивности на 4 миллиона долларов, с которым столкнется каждый бизнес
Хотя практически у каждой ИТ-команды, с которой общался VentureBeat при обсуждении текущих и будущих планов по использованию ИИ-приложений, есть дорожная карта, само определение удобства ИИ (юзабилити) сильно различается. Зачастую компании полагаются на принципы интерфейсов и пользовательского опыта, которые хорошо зарекомендовали себя для прошлых поколений внутренних приложений, но при переносе на новые ИИ-инструменты, способные давать гораздо более глубокие инсайты, они непреднамеренно создают больше преград, чем пользы для производительности.
Отчет компании Ivanti за 2025 год о цифровом опыте сотрудников (Digital Employee Experience Report) показал, что предприятия теряют в среднем 4 миллиона долларов ежегодно из-за снижения продуктивности, так как работники отказываются от использования приложений из-за их плохого интерфейса и порождаемых им неудобств. Неудивительно, что 27% сотрудников действуют на свой страх и риск, перенося 73,8% рабочих задач с использованием ИИ в личные учетные записи ChatGPT, которые службы безопасности не могут увидеть, проконтролировать или защитить.
Цифровые барьеры — одна из главных причин снижения продуктивности сотрудников. Сегодня работники в среднем уже сталкиваются с 3,6 техническими прерываниями и 2,7 сбоями из-за установки обновлений безопасности ежемесячно. Совокупные потери рабочего времени и продуктивности в типичной компании численностью 2 000 человек могут легко достичь отметки в 4 миллиона долларов в год, выявленной исследовательской группой Ivanti.
Чем хуже пользовательский опыт, тем выше скрытность
Большинство предприятий не имеют никакого представления о том, работают ли их внутренние ИИ-приложения вообще и приносят ли они пользу сотрудникам. Лишь 67% компаний отслеживают цифровой опыт сотрудников (DEX) — показатель, отражающий то, как работники реально взаимодействуют с технологиями. Средним по размеру компаниям лучше удается отслеживать показатели DEX: 81% из них заявляют, что активно участвуют в оценке того, как их приложения повышают продуктивность. Без метрик DEX ИТ-команды не могут понять, почему их инвестиции в ИИ не приносят прироста производительности или почему работники предпочитают разрабатывать и распространять теневые ИИ-приложения среди коллег.
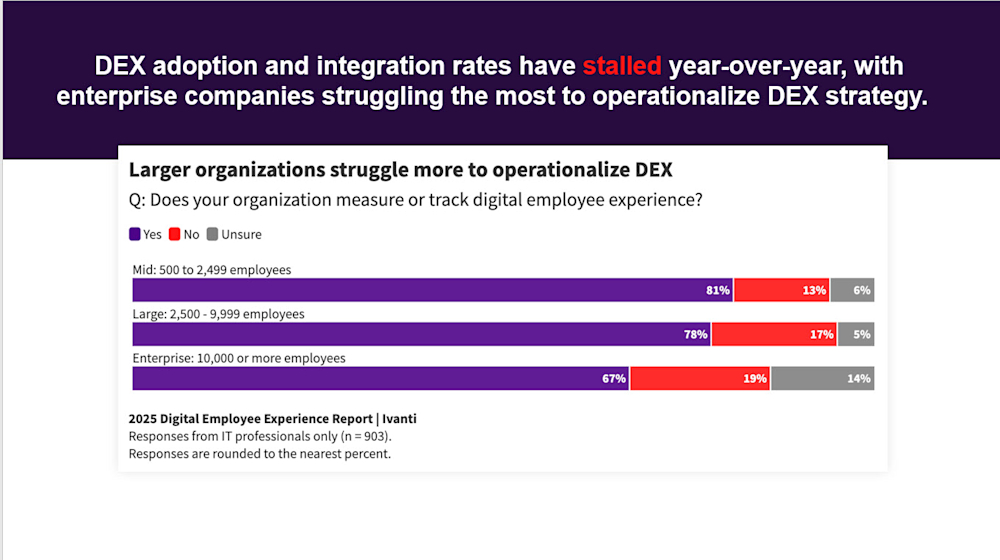
Источник: Отчет Ivanti за 2025 год о цифровом опыте сотрудников (Digital Employee Experience Report)
ИТ-отделы не видят того, что происходит на самом деле
Низкое качество взаимодействия сотрудников с ПО невольно подталкивает их к созданию ускорителей продуктивности, с помощью которых они успевают делать больше за меньшее время и получают конкурентное преимущество в своей работе.
Чем острее нехватка времени и жестче дедлайны, тем сильнее доминирует теневой ИИ, особенно в сфере консалтинга. В целых отделах появляются теневые ИИ-приложения, которые сотрудники используют, чтобы выжать максимум продуктивности из меньшего количества часов. «Я наблюдаю это каждую неделю, — отмечает Арора. — Подразделения переходят на несогласованные ИИ-решения, потому что сиюминутная выгода слишком заманчива, чтобы ее игнорировать».
«Теневой ИИ — это сегодняшний теневой ИТ-сектор, но с гораздо более высокими ставками, — предупреждает Арора. — Сотрудники действуют не из злого умысла, а от безысходности. Если службы безопасности пытаются заблокировать это, они проигрывают. Если они создают условия корпоративного уровня, которые ощущаются так же легко и удобно, как потребительские продукты, они побеждают».
«Большинству традиционных инструментов и процессов ИТ-управления не хватает исчерпывающей видимости и контроля над ИИ-приложениями», — отмечает Арора, объясняя, почему предприятия не могут остановить теневой ИИ. Его оценка бьет точно в цель. Компаниям необходимо отказаться от устаревших процессов и осознать, что адаптивность, гибкость и скорость имеют решающее значение для производительности ИИ-приложений. Процессы и рабочие процессы, которые работали для собственной CRM-, ERP-системы или системы управления заказами, не масштабируются для ИИ-приложений.
Арора пояснил, что целые бизнес-подразделения используют ИИ-инструменты типа SaaS (программное обеспечение как услуга), которые работают скрытно от руководства. Обладая независимыми полномочиями по бюджетированию для различных бизнес-направлений, эти подразделения быстро внедряют ИИ, зачастую без одобрения службы безопасности, отмечает он. «Внезапно у вас появляется дюжина малоизвестных ИИ-приложений, обрабатывающих корпоративные данные без единой проверки на соответствие требованиям или оценку рисков», — рассказал Арора изданию VentureBeat.
«Самые умные руководители информационной безопасности (CISO) и ИТ-директора (CIO), с которыми я работаю, не пишут новые папки с регламентами и не изобретают заново правила безопасности, — продолжает Арора. — Они изучают новые реалии мира ИИ и выстраивают такие защитные механизмы, которые позволяют безопасно экспериментировать и одновременно обеспечивают пользовательский опыт, не уступающий публичным ИИ-инструментам. Они концентрируются на новых аспектах UX, которые обеспечивают беспрепятственное использование и стимулируют более высокий уровень внедрения — предприятиям нужно сосредоточиться на поддержке инновационного импульса, а не бороться с ним».
Правильный подход к пользовательскому опыту и доступу к ИИ
«Организации должны определять стратегии с надежной защитой, одновременно позволяя сотрудникам эффективно использовать ИИ-технологии. Полные запреты часто загоняют использование ИИ в подполье, что лишь усиливает риски», — советует Арора. CISO и руководители по безопасности сталкиваются с дилеммой: с одной стороны, необходимо предоставить сотрудникам доступ к ИИ, который доказано многократно повышает продуктивность, а с другой — защитить бесценную интеллектуальную собственность компании.
Для многих современных руководителей по безопасности, CISO и технических директоров организаций именно удобство для сотрудников находится в самом сердце этой дилеммы.
Сэм Эванс (Sam Evans), CISO компании Clearwater Analytics, столкнулся с серьезной проблемой в октябре 2023 года. Выступая перед советом директоров Clearwater Analytics, он должен был ответить на опасения о том, что сотрудники могут случайно раскрыть данные, которые потенциально способны поставить под удар находящиеся под управлением фирмы активы на сумму 8,8 триллиона долларов. «Худшее, что может случиться — это если кто-то из наших сотрудников возьмет клиентские данные и загрузит их в не контролируемый нами ИИ-движок, — рассказал Эванс изданию VentureBeat. — Не подозревая об этом или пытаясь решить проблему клиента… эти данные пойдут на обучение модели».
Стратегия из семи пунктов по остановке теневого ИИ до того, как он скомпрометирует вашу организацию
Систематизированные выводы Ароры, Голана и недавнего исследования Ivanti показывают, как именно бороться с распространением теневого ИИ и одновременно обеспечивать такой уровень цифрового опыта для сотрудников, который не позволит ему пустить корни:
1. Проведите полный аудит: свяжите теневой ИИ с цифровыми барьерами. Не гадайте, где прячется теневой ИИ — найдите его. Разверните комплексный мониторинг сети и прокси-анализ, чтобы составить базовый профиль как несанкционированного использования ИИ, так и пробелов в цифровом опыте, которые к нему приводят. Организации, выигрывающие эту борьбу, отслеживают метрики DEX столь же скрупулезно, как и журналы безопасности.
2. Централизуйте управление ИИ в одних руках. Арора прав: фрагментированный надзор за ИИ гарантирует провал. Создайте Управление ответственного ИИ (Office of Responsible AI) с реальными полномочиями — подразделение, которое будет отвечать как за политику безопасности, так и за улучшение пользовательского опыта. Полумеры создают именно те слепые зоны, которыми пользуется теневой ИИ.
3. Отслеживайте болевые точки пользователей, а не только угрозы безопасности. Традиционные средства предотвращения утечек данных (DLP) не создавались под риски ИИ. Внедрите мониторинг, который фиксирует как ИИ-атаки на основе текста, так и разочарование пользователей, заставляющее их искать обходные пути. Если сотрудники ежедневно борются с вашими инструментами, они уже создают альтернативы, которые вы не можете увидеть.
4. Создайте живой каталог утвержденных ИИ-инструментов. Хватит догонять уходящий поезд с помощью доморощенных решений, на развертывание которых уходят месяцы. Поддерживайте актуальный каталог проверенного ИИ, который обновляется на основе реальных данных о пользовательской производительности, а не зоны комфорта ИТ-отдела. Если одобренные вами инструменты не превосходят теневые аналоги по скорости и удобству, вы уже проиграли.
5. Обучайте реалистичным сценариям, а не для галочки. Общие курсы по осведомленности об ИИ бесполезны. Рассказывайте сотрудникам о реальных рисках теневого ИИ и одновременно предоставляйте им понятные пути запроса лучших инструментов. Разочарованные пользователи игнорируют политики, в то время как получившие возможности сотрудники становятся вашей сильнейшей защитой.
6. Сделайте пользовательский опыт метрикой риска на уровне совета директоров. Советы директоров начинают осознавать эту реальность: плохой цифровой опыт напрямую связан с внедрением теневого ИИ. Интегрируйте метрики DEX в свои информационные панели GRC (управление рисками, соблюдение требований и корпоративное управление). Когда удовлетворенность пользователей падает, использование теневого ИИ обычно резко возрастает.
7. Внедряйте корпоративный ИИ, который действительно работает. Перестаньте пытаться построить то, что уже сделано лучше. Корпоративные ИИ-решения развиваются быстрее, чем любая внутренняя команда способна за ними угнаться. Обратитесь за экспертной помощью при проведении комплексной проверки (due diligence), выбирайте проверенные коллегами инструменты и сосредоточьтесь на решениях, которыми сотрудники действительно хотят пользоваться. Безопасность сама по себе не обеспечит внедрение.
Резюме: Теневой ИИ — это не просто проблема безопасности; это провал в пользовательском опыте. Исправьте условия работы сотрудников, и вы устраните саму мотивацию к использованию теневого ИИ до того, как он появится. Продолжайте расстраивать пользователей некачественными инструментами, и они продолжают строить лучшие решения за вашей спиной. «Каждое предприятие должно относиться к дизайну UI и UX как к средству контроля безопасности, — резюмировал Арора. — Интуитивный дизайн ИИ-приложений не просто повышает продуктивность; это лучшая защита от того, что сотрудники начнут действовать на свой страх и риск с помощью инструментов, которые ИТ-отдел не может увидеть или защитить».




