Google: злоумышленники создали ИИ-фреймворк, который превращает программные патчи в эксплойты без участия человека
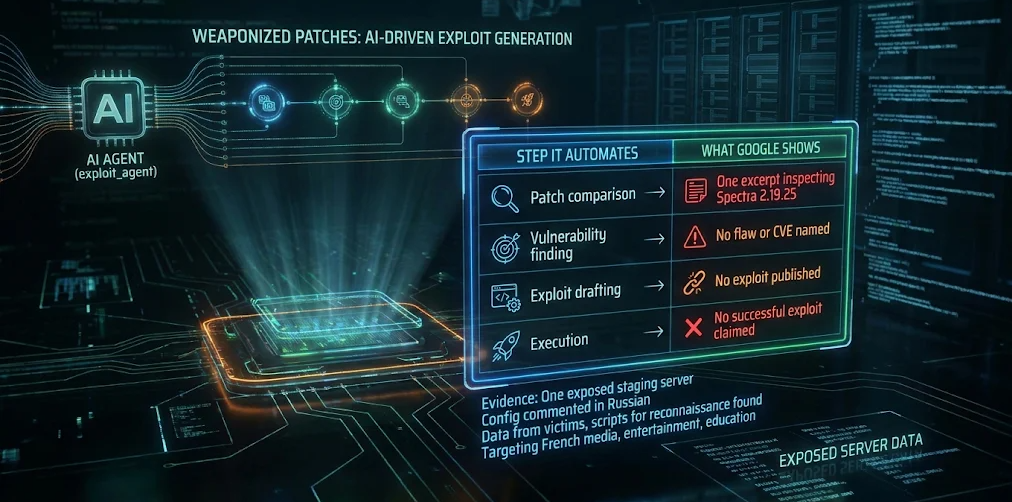


Злоумышленники создали ИИ-фреймворк, предназначенный для автоматического превращения программных патчей в эксплойты, сообщила в понедельник группа Google Threat Intelligence Group. По словам Google, компания впервые зафиксировала использование злоумышленниками LLM-фреймворков для полной автоматизации поиска и эксплуатации уязвимостей «без участия человека». Исследователи обнаружили его на незащищённом промежуточном сервере вместе с украденными данными жертв и скриптами для действий после взлома, однако в отчёте не установлено, что именно этот фреймворк стоит за данными взломами.
Как сообщает Google, фреймворк, обозначенный в конфигурации как exploit_agent, объединяет несколько передовых и локальных LLM. Он настроен на то, чтобы непрерывно сравнивать код до и после выхода патчей, выявлять потенциальные уязвимости, составлять эксплойты и запускать их без вмешательства человека.
Google не назвала конкретную уязвимость, эксплуатированную фреймворком, не привела число пострадавших и не сообщила об измеренном времени между выходом патча и появлением эксплойта.
«Злоумышленники не изобрели новый тип ошибок. Они автоматизировали утомительную часть работы: прочитать патч, понять, что он исправил, и написать эксплойт, — заявила Мерритт Баер, бывший заместитель CISO в AWS и исполнительный советник Upwind и G2i. — Опытный специалист мог бы потратить на это несколько дней. Теперь это делает агент, пока его оператор спит».
Что на самом деле обнаружила Google
Google выяснила, что конфигурационный файл оператора содержит комментарии на русском языке, в которых exploit_agent описывается как пилотный проект, а оператору предписывается вводить API-ключи LLM прямо в файл. Google не связывает фреймворк с какой-либо конкретной группировкой или страной. По данным Google, телеметрия жертв на сервере указывает на то, что оператора интересовали атаки на французские сайты СМИ, индустрии развлечений и образования.
Google также опубликовала фрагмент кода, показывающий, как фреймворк анализирует механизмы контроля доступа в версии 2.19.25 плагина Spectra для WordPress, однако не связала это с успешной эксплуатацией.
В предыдущих отчётах Google об угрозах описывались частично автоматизированные сканирование и эксплуатация уязвимостей. В последнем отчёте также рассказывается об ИИ-фреймворках, включая CAIRN и PentAGI, которые применялись в реальных вторжениях. Отличие exploit_agent в том, что он специально создан для превращения программных патчей в эксплойты.
«В мерах реагирования нет ничего экзотического. Знайте, что у вас открыто в интернет, устанавливайте патчи быстрее, чем в прошлом году, и отслеживайте эксплуатацию, а не только уязвимости, — сказала Баер. — Злоумышленники берут скоростью; защитники должны брать знанием собственной инфраструктуры».