Не раскрыла ли опция «больше не спрашивать» в Claude Code пароли и ключи вашей компании?
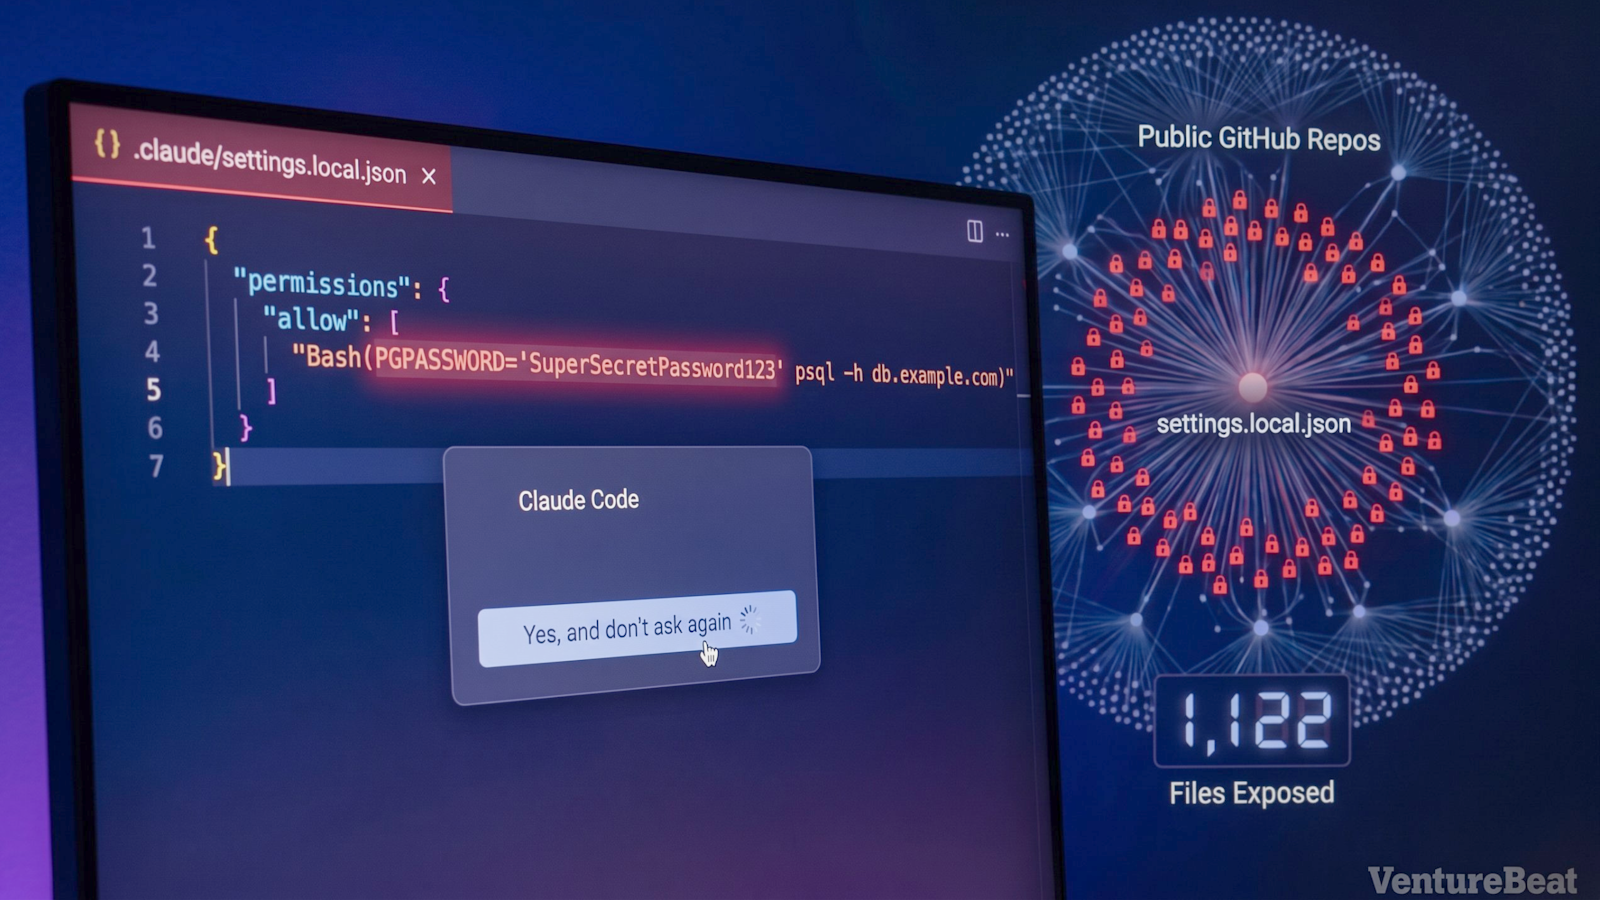


Если вы или ваша организация используете популярного ИИ-помощника для программирования Claude Code от Anthropic при разработке ПО, возможно, стоит проверить свои публичные репозитории на GitHub. Казалось бы, безобидная опция, призванная экономить время разработчиков, заодно сохраняла конфиденциальные пароли и учетные данные в файлах, которые могут случайно оказаться доступны любому пользователю интернета.
С таким предупреждением выступила компания в области кибербезопасности Apiiro, исследователи которой обнаружили 1 122 общедоступных файла настроек Claude Code с конфиденциальными учетными данными, включая пароли от баз данных, ключи облачных сервисов и токены для доступа к другим программным системам.
Файлы принадлежали как отдельным разработчикам, так и организациям и потенциально давали посторонним лицам информацию, необходимую для доступа к закрытым базам данных, облачной инфраструктуре и другим бизнес-сервисам.
Проблема связана с привычной функцией для удобства. Claude Code, как и другие ИИ-помощники для программирования, умеет не только предлагать изменения в коде.
Он также может предлагать и выполнять команды на компьютере разработчика — например, подключаться к базе данных для отладки приложения или обращаться к внешнему программному сервису. Для таких операций порой нужны пароли или другие закрытые учетные данные, которые могут оказаться прямо в командах, предлагаемых Claude Code.
Из соображений безопасности Claude Code обычно запрашивает у пользователя разрешение перед выполнением некоторых команд. Но постоянно одобрять действия ИИ бывает утомительно.
Чтобы избежать прерываний, пользователи могут выбрать «Да, и больше не спрашивать», сообщая Claude Code, что в будущем он может выполнять одобренную команду без повторного запроса разрешения.
Что не так с функцией «больше не спрашивать» в Claude
Подвох вот в чем: вместо того чтобы просто запомнить, что команда разрешена, Claude Code может сохранить всю команду целиком — вместе со всеми встроенными в нее паролями и ключами доступа — в локальном файле настроек .claude/settings.local.json.
Этот файл должен оставаться закрытым на компьютере разработчика. Claude Code даже принимает меры, чтобы он не попал на GitHub — популярную платформу, где разработчики хранят код и делятся им.
Однако эта защита срабатывает не во всех ситуациях. Если файл уже отслеживается Git — системой контроля версий, с помощью которой разработчики управляют изменениями в коде, — или проект перенесен либо настроен иначе, файл настроек может быть опубликован вместе с самим кодом.
А когда это происходит, любой, у кого есть доступ к публичному репозиторию, потенциально может прочитать сохраненные пароли и ключи, даже если разработчик вовсе не собирался ими делиться.
Что обнаружили в Apiiro
Исследователи Apiiro Шмулик Коэн и Матан Гилади изучили 104 185 общедоступных копий локального файла настроек Claude Code в 103 617 репозиториях на GitHub.
Выяснилось, что примерно 1,1% из них содержали то, что исследователи отнесли к реальным секретам, — в общей сложности 1 379 уникальных учетных данных только в этих файлах. Более широкое исследование, охватившее также прежние версии файлов и другие записи, созданные ИИ-инструментами для программирования, выявило 2 539 уникальных учетных данных в 1 994 публичных репозиториях.
Исследователи обнаружили раскрытые учетные данные 63 организаций — от небольших команд разработчиков и стартапов до известных технологических компаний. Среди находок — пароли от рабочих баз данных, API-ключ для управления облаком, принадлежащий поставщику баз данных, а также учетные данные приложения, обрабатывающего медицинские записи.
Это не значит, что все эти учетные данные по-прежнему действовали или что злоумышленники успешно ими воспользовались. Apiiro не пыталась входить в затронутые системы и не проверяла учетные данные, хотя одна организация подтвердила, что раскрытый ключ был активен. Тем не менее результаты указывают на потенциально серьезный риск: учетные данные, встроенные в рядовую команду, сгенерированную ИИ, могут стать общедоступными, и никто этого не заметит.
Следите за следами, которые оставляют ваши ИИ-агенты
Находка также усиливает более общие опасения по поводу растущей зависимости компаний от ИИ-агентов, которые могут работать с ПО и получать доступ к чувствительным системам от имени сотрудников.
В исследовании VB Pulse, посвященном безопасности и идентификации агентов, которое VentureBeat провел в октябре 2026 года, 24% из 101 руководителя в сфере корпоративного ИИ и безопасности сообщили, что их агенты в основном работают с общими API-ключами или учетными данными, привязанными к людям или сервисным аккаунтам. Еще 20% заявили, что у них нет автоматического способа обнаружить, когда ИИ-агент совершает несанкционированное действие.
Урок для организаций, внедряющих ИИ-инструменты для программирования, таков: риски безопасности не ограничиваются тем, что ИИ-агент может сделать во время работы. Записи, которые он оставляет, тоже способны раскрыть ценную информацию спустя долгое время после завершения задачи. И удаления раскрытого файла настроек с GitHub может оказаться недостаточно, поскольку прежние версии могут оставаться доступными в истории репозитория или в копиях, сделанных другими разработчиками.
Apiiro рекомендует разработчикам и командам безопасности поискать в своих публичных репозиториях .claude/settings.local.json и .claude/settings.json, изучить историю изменений, а также отозвать и заменить все пароли и ключи доступа, которые могли быть раскрыты. Компания также советует не вставлять учетные данные прямо в команды, которые могут сохранить ИИ-агенты.
В Anthropic признали проблему. Борис Черный, руководитель Claude Code в компании, отреагировал на результаты исследования 7 ноября в обсуждении на Hacker News, заявив, что команда прорабатывает улучшения, включая встроенное сканирование на предмет раскрытых учетных данных и дополнительные меры защиты в автоматической системе разрешений Claude Code. Однако конкретного исправления или даты выпуска он не объявил.
Пять проверок от Apiiro
В отчете Apiiro командам безопасности предлагаются следующие шаги (приводим их формулировки):
«1. Поищите в своей организации на GitHub файлы .claude/settings.local.json и .claude/settings.json.
2. Проверьте git-историю каждого репозитория на наличие этого файла, даже если сейчас его там нет.
3. Смените все учетные данные, которые когда-либо хранились в этом файле.
4. Добавьте .claude/settings.local.json в шаблоны .gitignore вашей организации.
5. Перестаньте вписывать секреты в команды. Ссылайтесь на них как на $VAR из используемого вами менеджера секретов, чтобы в правиле сохранялось $DB_URL, а не сам секрет».
VentureBeat поддерживает эти рекомендации для компаний и организаций, использующих Claude Code.