ИИ-агенты вот-вот проверят принцип минимальных привилегий на прочность


Представлено JumpCloud
Принцип минимальных привилегий всегда основывался на простой идее: предоставлять учетной записи только тот доступ, который необходим для выполнения ее задач. ИИ-агенты усложняют эту задачу. Их работа может быстро меняться, доступ может охватывать несколько систем, а действия могут выполняться без участия человека за клавиатурой.
Есть и другая проблема, связанная с разрешениями: возможность доказать, что предоставленный доступ изначально был обоснованным.
В JumpCloud мы провели новое исследование, которое показало: лишь 12% организаций считают, что разрешения для ИИ строго ограничены и их легко проверять, тогда как почти половина признает, что разрешения слишком широкие, их трудно проверять или они непоследовательны. Еще меньше организаций — 14% — проверяют разрешения для ИИ непрерывно или автоматически.
И все же почти каждый опрошенный ИТ-руководитель (99%) уверен в своей способности проводить аудит активности ИИ, хотя лишь 37% полностью готовы предоставить записи, журналы и доказательства, которые потребуются для аудита, связанного с ИИ.
Этот разрыв указывает на более масштабные перемены в управлении идентификацией и доступом. В случае ИИ-агентов принцип минимальных привилегий не может сводиться к моменту выдачи разрешения. ИТ-специалистам нужно знать, к чему агент может получить доступ, остается ли этот доступ обоснованным, что агент с ним сделал и есть ли доказательства, подтверждающие это.
Соблюдать принцип минимальных привилегий сложнее, когда «задачи» постоянно меняются
Управление доступом людей никогда не было абсолютно статичным. Люди меняют должности, присоединяются к проектам, а иногда сохраняют доступ дольше, чем следует. Но базовая модель понятна: учетная запись связана с человеком, разрешения обычно определяются его ролью, а доступ время от времени проверяется.
Задачи агента могут быть более изменчивыми. Для выполнения рабочего процесса могут потребоваться несколько приложений, API, источников данных или элементов инфраструктуры, а разрешения могут меняться по мере добавления новых интеграций или изменения обязанностей.
Аутентификация создает еще одну проблему. Среди организаций, использующих агентов, 63% наряду с более надежными методами аутентификации применяют более рискованные подходы, например общие сервисные учетные записи или долгосрочные ключи API. Из-за этого бывает сложнее надежно установить, какой именно агент отвечает за ту или иную активность.
Соблюдение принципа минимальных привилегий начинается с понимания того, какая учетная запись выполняет действие, для чего она предназначена и кто за нее отвечает.
Периодические проверки доступа дают лишь ограниченную картину
Традиционное управление доступом часто опирается на периодические проверки. Однако доступ агентов может меняться между такими проверками: подключаются интеграции, в рабочие процессы добавляются системы, меняются разрешения. Почти половина организаций проверяет разрешения для ИИ ежемесячно или ежеквартально, и лишь 14% делают это непрерывно или автоматически.
Исследование также показало, что 61% организаций с менее эффективными или реактивными практиками проверок сообщают о слишком широких или непоследовательных разрешениях.
Периодические проверки по-прежнему полезны, но они дают лишь моментальный снимок модели доступа, которая может продолжать меняться. Чтобы агенты соблюдали принцип минимальных привилегий, необходимо на протяжении всего жизненного цикла поддерживать связь между учетной записью, разрешениями и целью ее использования.
Соблюдение принципа минимальных привилегий должно быть доказуемым
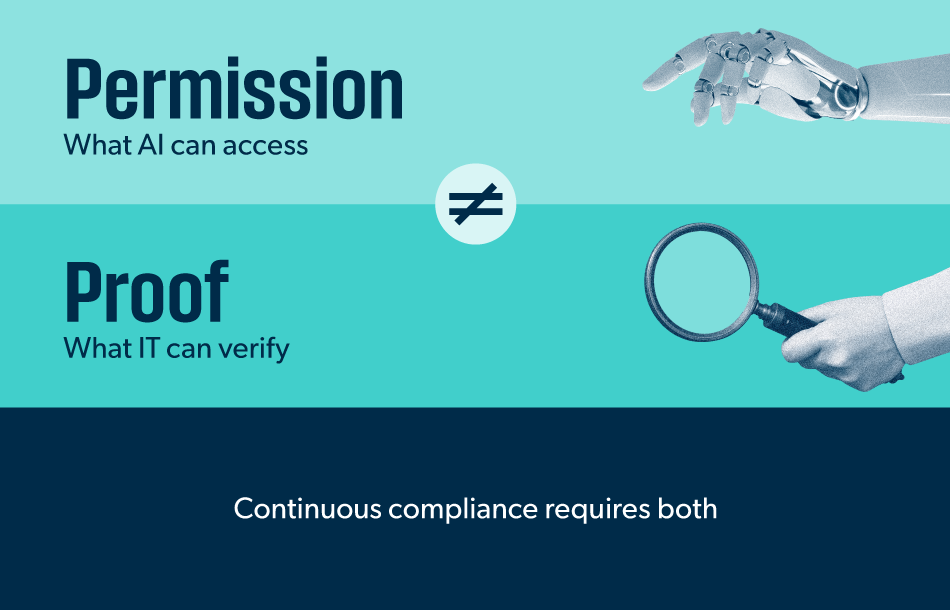
Предоставить агенту правильные разрешения — это одно. Доказать впоследствии, что эти разрешения были обоснованными и агент не выходил за их пределы, — совсем другое.
Лишь 36% опрошенных организаций могут в полной мере доказать, что ИИ имел только необходимые ему разрешения. Менее половины могут полностью задокументировать, какие действия предпринял ИИ-агент, какая учетная запись разрешила активность ИИ и соответствовала ли эта активность политике.
По мере роста автономности агентов ставки становятся выше. Более половины опрошенных организаций используют или тестируют агентов, способных менять системы, разрешения, записи или рабочие процессы. Однако среди организаций, использующих агентов, 59% еще не включили их в полной мере в политики управления идентификацией и доступом (IAM), применяемые для людей.
Политика разрешений сообщает ИТ-специалистам, что должно было произойти. Журнал аудита показывает, что произошло на самом деле. Чтобы установить, какая учетная запись выполнила действие, какими разрешениями она располагала, кто за нее отвечал и соответствовала ли ее активность политике, ИТ-специалистам нужны и то и другое.
Соблюдение требований не может ограничиваться проверкой в конкретный момент времени
Традиционно соблюдение требований во многом связано с анализом уже произошедшего: сбором записей, проверкой разрешений, восстановлением хронологии действий и подготовкой доказательств того, что необходимые меры контроля действовали. Агентные системы создают нагрузку на такую модель, поскольку учетные записи, разрешения и активность могут меняться гораздо быстрее, чем проходит цикл аудита.
Для агентов более непрерывная модель означает постоянный контроль учетных записей и доступа, соответствие разрешений выполняемой работе, корректировку или отзыв доступа по мере изменения этой работы и сохранение доказательств на каждом этапе.
На практике это может означать создание для каждого агента отдельной учетной записи и назначение ответственного человека, предоставление ограниченных по объему или сроку действия разрешений, когда это уместно, отказ от постоянно действующих привилегированных учетных данных и усиленный контроль за действиями с повышенным риском.
Смысл не в том, чтобы заставлять каждого агента останавливаться и спрашивать у человека разрешения. Важно, чтобы меры контроля отражали то, что агент действительно делает.
Агентное управление идентификацией и доступом позволяет привести модель идентификации в соответствие с новыми реалиями
Агентное управление идентификацией и доступом (IAM) распространяет уже применяемые ИТ-специалистами методы управления идентификацией на рабочую среду, в которой все чаще присутствуют ИИ-агенты:
Обнаружение позволяет выявить агентов, работающих в среде организации.
Регистрация закрепляет за агентом отдельную учетную запись, указывая его назначение и ответственного человека.
Управление связывает эту учетную запись с доступом, необходимым для выполнения ее задач.
Контроль позволяет проверять разрешения и активность по мере изменения роли агента.
Обнаружить. Зарегистрировать. Управлять. Контролировать. Этот жизненный цикл дает принципу минимальных привилегий то, чего не может обеспечить разовое решение о предоставлении разрешений: контекст во времени. Доступ агента остается связанным с тем, кем он является, зачем создан, что должен делать и что сделал на самом деле.
Основной принцип не изменился. ИИ-агенты по-прежнему не должны иметь доступа больше, чем им необходимо. Изменилось то, что должны делать ИТ-специалисты, чтобы этот принцип соблюдался.
Предоставление нужного доступа — лишь начало. Командам также необходимо поддерживать его в актуальном состоянии, понимать, как он использовался, и сохранять доказательства того, что меры контроля сработали.
В эпоху агентного ИИ принцип минимальных привилегий должен соблюдаться непрерывно, и его соблюдение должно быть доказуемым.
Грег Келлер — технический директор и сооснователь JumpCloud.
Спонсорские статьи — это материалы, подготовленные компанией, которая оплачивает публикацию или состоит в деловых отношениях с VentureBeat; такие статьи всегда четко маркируются. Чтобы узнать больше, свяжитесь с нами: sales@venturebeat.com.