


DataGrail выяснила, что у 63,6% ИИ-поставщиков отсутствуют уведомления об их использовании


Соглашение об обработке данных (DPA) — базовый договор, который компании используют для оценки того, как поставщики обращаются с персональными данными, — больше не заслуживает доверия на номинальном уровне. Это главный и, пожалуй, самый тревожный вывод из «Отчета о тенденциях в сфере конфиденциальности и искусственного интеллекта за 2026 год» (Privacy and AI Trends Report 2026) компании DataGrail, опубликованного сегодня.
Платформа по защите конфиденциальности из Сан-Франциско проанализировала 2400 популярных поставщиков корпоративного программного обеспечения и выяснила, что 63,6% вендоров, активно рекламирующих возможности искусственного интеллекта, не указывают сторонних ИИ-субпроцессоров в своей юридической документации. Отсюда следует вывод: большинство компаний, приобретающих ПО с поддержкой ИИ, могут сами того не ведая подвергать данные своих клиентов воздействию ИИ-моделей и конвейеров, которые они никогда не проверяли, никогда не одобряли и о существовании которых могут даже не догадываться.
«Все поставщики программного обеспечения пытаются превратиться в ИИ-вендоров, что вполне логично, но технологии развиваются быстрее, чем за ними поспевает управление в сфере ИИ», — заявил соучредитель и генеральный директор DataGrail Дэниел Барбер (Daniel Barber) в эксклюзивном интервью VentureBeat в преддверии выхода отчета. — DPA должен быть надежным документом, который команды используют для оценки рисков ИИ, но, судя по этой цифре, в 2026 году этого уже недостаточно».
Это открытие появляется на фоне корпоративного ландшафта, где организации с высоким уровнем теневого ИИ уже несут средние убытки от утечек в размере 4,63 млн долларов — это на 670 000 долларов больше, чем у тех, где теневой ИИ отсутствует или развит слабо, согласно данным IBM из Отчета о стоимости утечки данных за 2025 год. И оно публикуется в год, когда штаты США выписали штрафы за нарушение конфиденциальности на сумму 3,425 млрд долларов — больше, чем за последние пять лет вместе взятые. По прогнозам Gartner, эта тенденция усилится вплоть до 2028 года.
Как исследователи выявили растущий разрыв между контрактами ИИ-вендоров и реальностью
Методология DataGrail, позволившая прийти к показателю в 63,6%, выходит далеко за рамки простого чтения контрактов. Исследовательская группа компании сопоставила данные DPA с документацией на продукты, средой GitHub, API-соединениями и маркетинговыми материалами для каждого из 2400 вендоров, за которыми ведется наблюдение.
Барбер описал процесс для VentureBeat: «Мы рассмотрели DPA в качестве отправной точки, но также изучили среду GitHub, API-соединения, которые есть у конкретного вендора, документацию по продукту, маркетинговую документацию и сопоставили эту информацию, чтобы понять: хорошо, в документе DPA сказано использовать OpenAI, но на самом деле в вашей продуктовой документации, описывающей функции и возможности, здесь указаны три других ИИ-субпроцессора, и это никак не отражено в вашем DPA».
На прямой вопрос о том, насколько он уверен, что эти пробелы представляют собой реальный риск теневого ИИ, а не использование вендорами проприетарных технологий, Барбер ответил однозначно: «Очень уверен, потому что мы изучили выборку из 2400 систем и потратили значительное количество времени на изучение продуктовой документации, сред GitHub и реальных API-соединений. Поскольку мы сами интегрируемся с этими системами, мы знаем, как они обрабатывают персональные данные. Это результаты первичного исследования».
Проблема с отсутствием раскрытия информации важна, потому что она подрывает всю цепочку доверия, на которую опираются программы по обеспечению конфиденциальности. Рассмотрим сценарий, который описал Барбер: компания инвестирует в инструмент для подбора персонала на базе ИИ. В DPA этого инструмента в качестве базовой модели указана Claude. Компания добросовестно проводит проверку безопасности искусственного интеллекта от Anthropic. Но при этом инструмент для найма также незаметно использует за кулисами OpenAI и Gemini — модели, которые компания никогда не оценивала.
Затем эти нераскрытые модели обрабатывают тысячи резюме и принимают автоматизированные решения о найме. Сами того не зная, компания раскрыла конфиденциальные личные данные — домашние адреса, финансовую информацию, возможно, номера социального страхования — системам искусственного интеллекта, которые она никогда не проверяла, потенциально нарушая правила Федеральной торговой комиссии США (FTC) в отношении автоматизированного принятия решений при трудоустройстве. «То, как эти вендоры оценивают и осуществляют такое автоматизированное принятие решений, может иметь поистине катастрофические последствия для бизнеса», — отметил Барбер.
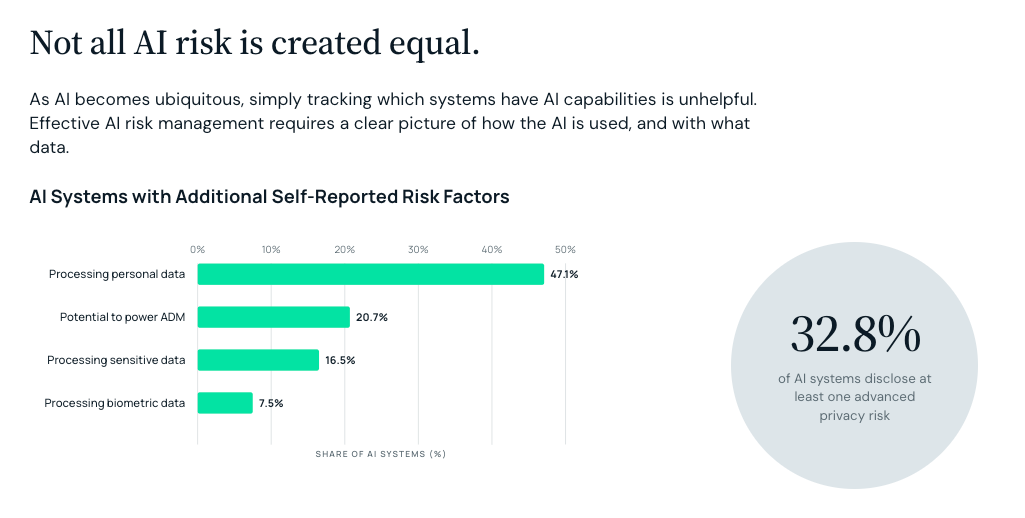
Почти треть систем ИИ признают наличие хотя бы одного серьезного риска для конфиденциальности в своих раскрытиях информации, однако, поскольку большинство вендоров не обновляют соглашения об обработке данных, реальный показатель практически наверняка выше. (Источник: Отчет DataGrail о тенденциях в сфере конфиденциальности и ИИ за 2026 год)
Треть систем ИИ также обрабатывают конфиденциальные данные, и реальная цифра, скорее всего, выше
Проблема неполного раскрытия информации сама по себе достаточно серьезна. Но отчет DataGrail дополняет ее еще одним выводом, который существенно усугубляет проблему: 32,8% систем ИИ, заявляющих о своих возможностях в области ИИ, также сообщают по крайней мере об одной другой деятельности с высоким уровнем риска, такой как обработка конфиденциальных персональных данных или использование автоматизированного принятия решений. Среди систем ИИ с факторами риска, о которых заявили сами вендоры, 47,1% обрабатывают персональные данные, 20,7% способны принимать автоматизированные решения, 16,5% обрабатывают конфиденциальные категории данных (например, информацию о здоровье или финансовые данные), а 7,5% обрабатывают биометрические данные.
В отчете утверждается, что эти цифры почти наверняка занижают реальные масштабы воздействия, поскольку отражают лишь то, что вендоры официально раскрыли. Вендоры могут занижать данные о доступе к персональной информации, а присущая ИИ гибкость означает, что даже добросовестные разработчики могут не предвидеть более рискованные сценарии использования их инструментов пользователями.
Это имеет немедленные регуляторные последствия. Новое требование CCPA о проведении оценки рисков, вступившее в силу 1 января 2026 года, обязывает компании проводить и документировать оценку рисков для операций по обработке данных, которые несут значительные угрозы конфиденциальности, и требует их подачи в Калифорнийское агентство по защите конфиденциальности (CalPrivacy) к апрелю 2028 года с заверением руководством под страхом наказания за лжесвидетельство.
Обработка конфиденциальных персональных данных с помощью ИИ или использование ИИ для автоматизированного принятия решений — это именно те виды деятельности, которые вызывают данное обязательство. В отчете отмечается, что в 2025 году 42% компаний свернули свои инициативы в сфере ИИ, причем опасения по поводу конфиденциальности данных были названы в качестве основного препятствия — эта статистика взята из исследования S&P Global. По мнению Барбера, команды по защите конфиденциальности, которые на ранних этапах подключаются к проектам в области ИИ, могут предотвратить эти потери, обеспечив принятие мер безопасности до запуска, а оценки рисков ИИ послужат подходящей отправной точкой.
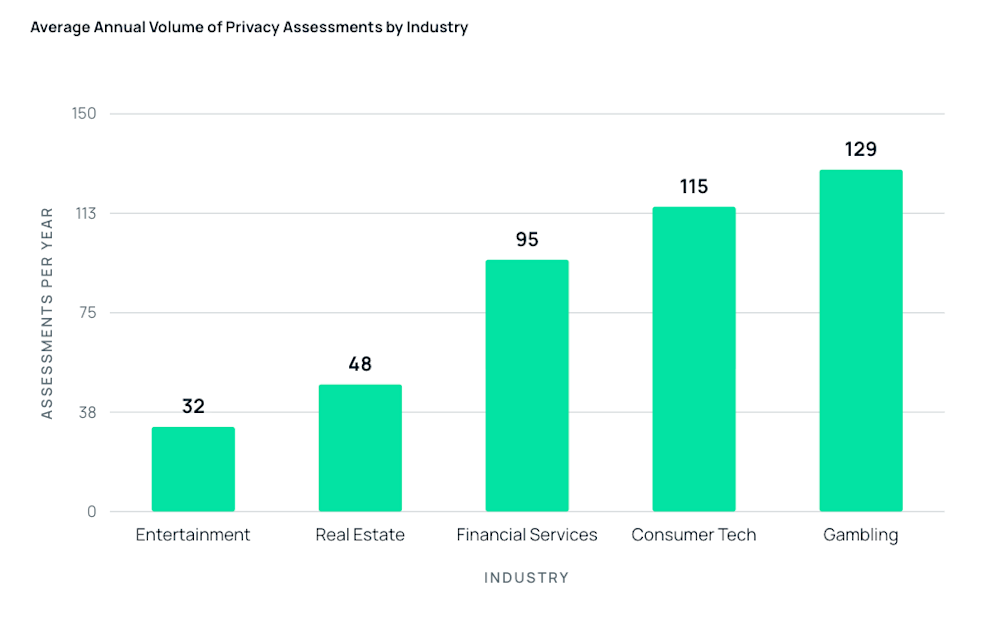
Компании из сферы азартных игр и потребительских технологий сталкиваются с наибольшей нагрузкой по оценке конфиденциальности, проводя примерно в четыре раза больше ежегодных проверок, чем требуется в индустрии развлечений. (Источник: Отчет DataGrail о тенденциях в сфере конфиденциальности и ИИ за 2026 год)
Почему управление согласиями стало самым наказываемым нарушением конфиденциальности в 2025 году
Хотя теневой ИИ остается сравнительно новой категорией угроз, в отчете четко указано, что традиционные проблемы конфиденциальности не ослабли, а только усилились. Управление согласиями (consent management) стало самой горячей темой правоприменения в 2025 году. Только в Калифорнии было публично объявлено о мировых соглашениях по делам о нарушениях согласий в рамках CCPA на сумму 4,3 миллиона долларов, а в 2025 году прошло более 1400 коллективных исков о прослушивании телефонных разговоров, инициированных частными фирмами, которые расследовали использование трекинговых пикселей и ПО для записи сеансов.
Несмотря на эту волну правоприменения, 63% из 5000 веб-сайтов, проверенных DataGrail, по-прежнему не соблюдают универсальные механизмы отказа, такие как сигнал Global Privacy Control (GPC). Хотя эта цифра представляет собой улучшение по сравнению с 75% несоответствия в 2023 году, темпы улучшений не поспевают за ускорением мер принуждения.
Барбер указал на случай компании Todd Snyder, ритейлера мужской одежды, которого Калифорнийское агентство по защите конфиденциальности оштрафовало на 345 178 долларов в мае 2025 года, как на доказательство того, что правоприменение больше не ограничивается только крупными технологическими компаниями. «Это бизнес, у которого два или три магазина на территории США. У них 300 сотрудников, — сказал он. — У них жесткие маржинальные показатели, потому что это розничный магазин мужской одежды».
Генеральный прокурор Калифорнии также заключил мировое соглашение с Disney на сумму 2,75 млн долларов в связи с несоблюдением сигналов об отказе, в то время как Калифорнийское агентство по защите правоприменения инициировало правоприменительные меры против PlayOn Sports и компании Ford — эта тенденция демонстрирует как широту, так и глубину регуляторной активности. Среди трекеров, которые продолжают срабатывать даже после отправки пользователем сигнала GPC, в отчете обнаружено 27,1% трекеров Google Analytics и 43,8% трекеров для таргетированной рекламы через такие платформы, как Meta и Microsoft.
Что касается пользователей, взаимодействующих с баннерами согласия, 48,3% нажимают «Принять все», в то время как лишь 12,4% выбирают «Только необходимые», а 2,3% настраивают свои предпочтения вручную. Целых 37% просто закрывают баннер, не делая никакого выбора. Практический вывод таков: менее 15% пользователей сознательно отказываются от отслеживания, а это значит, что при правильной настройке баннеры согласия несут относительно низкий бизнес-риск, но колоссальный регуляторный риск в случае ошибок.
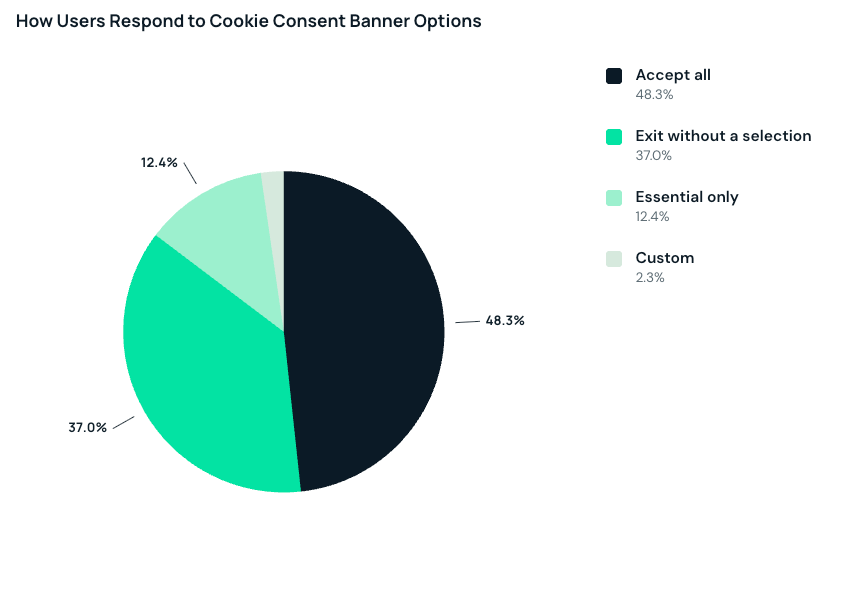
Почти половина пользователей просто принимают все файлы cookie при появлении баннера согласия. Менее 15 процентов активно выбирают ограничение отслеживания — такая модель поведения делает правильную настройку баннеров вопросом соблюдения требований с высокими ставками. (Источник: Отчет DataGrail о тенденциях в сфере конфиденциальности и ИИ за 2026 год)
Запросы на удаление данных выросли на 567%, а стоимость ручной обработки достигла 1,5 миллиона долларов в год
Объем запросов от субъектов данных достиг исторического максимума пятый год подряд. Запросы на удаление выросли на 567% по сравнению с 2021 годом и теперь составляют 87% от общего числа запросов субъектов данных. Запросы на доступ, напротив, постепенно снижаются, так как потребители пропускают этап проверки и сразу нажимают кнопку удаления.
Затраты поражают воображение. Для организации среднего размера с 5 миллионами посещений веб-сайта в год, согласно оценкам Gartner, основанным на средней стоимости ручной обработки запроса субъекта данных (DSR) в 1524 доллара, ручное управление DSR обходится примерно в 1,5 миллиона долларов ежегодно. Средняя стоимость выросла с 238 000 долларов в 2021 году до 1,51 миллиона долларов в 2025 году — такая траектория делает ручную обработку не просто неэффективной, но, как утверждается в отчете, «безответственной».
Барбер подчеркнул, что эти цифры отражают проверенные запросы реальных людей за исключением ботов и спам-трафика, а сценарии с брокерами данных (которые столкнутся с собственным массивным притоком запросов в соответствии с Законом Калифорнии об удалении данных (Delete Act)) учитываются отдельно. «Это естественный рост, — сказал Барбер в интервью VentureBeat. — Если у вас теперь более 20 штатов США с законодательством о конфиденциальности, маловероятно, что будет принят федеральный законопроект, хотя один из них уже предлагался. И хотя мы не наблюдаем федеральной осведомленности и регулирования, мы видим, как на уровне штатов действуют более 20 регионов, и это может еще больше повысить осведомленность потребителей».
Он добавил показательную деталь о том, как бизнес реагирует на практике: «99% клиентов DataGrail выполняют это удаление» даже для жителей штатов без законов о конфиденциальности, «просто потому что на данном этапе это слишком сложно. Рассматривать варианты и даже сообщать человеку: „Эй, вы живете в Монтане, извините, вы находитесь в злополучном штате без регуляторных норм“ — так просто нельзя». Брокеры данных ощутили этот удар острее всего: число запросов на удаление выросло на 398% по сравнению с 2024 годом, а в среднем обрабатывалось более 2000 запросов на удаление в месяц.
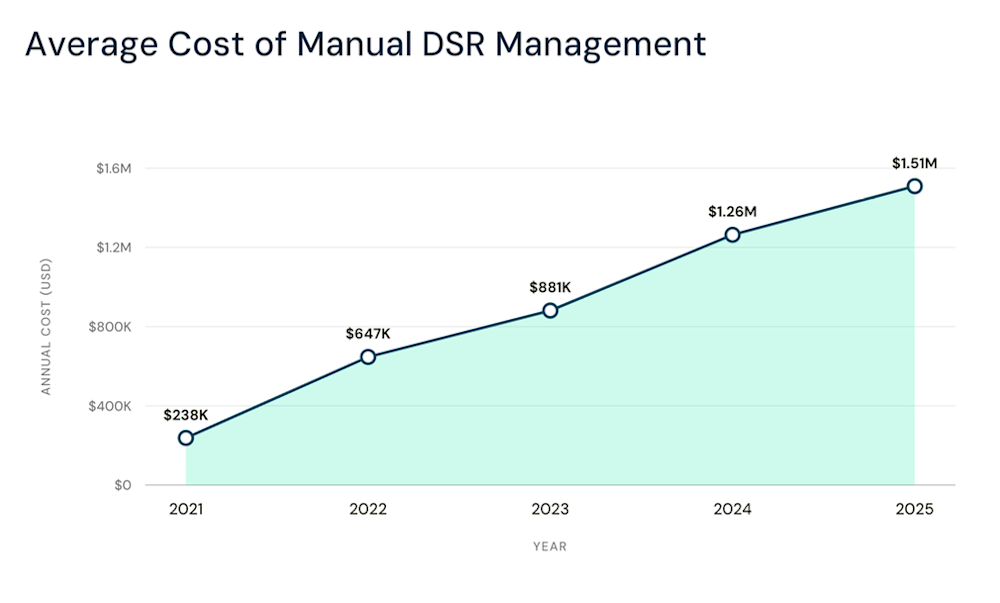
Стоимость ручной обработки запросов потребителей о конфиденциальности выросла более чем в шесть раз с 2021 года. (Источник: Отчет DataGrail о тенденциях в сфере конфиденциальности и ИИ за 2026 год)
В прошлом году регуляторы штатов выписали штрафы за нарушение конфиденциальности на 3,4 миллиарда долларов, и обе партии хотят большего
Регуляторная среда, лежащая в основе всех этих тенденций, кардинально сместилась от просвещения к наказанию. Почти половина штатов США в настоящее время имеют действующие комплексные законы о конфиденциальности, а также более 160 законов, специфичных для ИИ. Только в 2025 году законодательные органы штатов приняли 145 законов, связанных с ИИ, и еще тысяча была представлена на рассмотрение или переработана. По данным Gartner, более 50% населения США в настоящее время охвачено комплексным законом штата о конфиденциальности, причем ожидается, что в течение пяти лет аналогичные законы примут еще 24 штата. Штаты также начали объединять свои ресурсы: в прошлом году десять из них сформировали Консорциум регуляторов конфиденциальности (Consortium of Privacy Regulators) и пообещали координировать расследования между штатами.
Барбер утверждал, что соблюдение конфиденциальности носит принципиально двухпартийный характер, что защищает его от изменения политических ветров текущей администрации. «Конфиденциальность в целом — это довольно двухпартийный вопрос, — сказал он. — Принимать законы о конфиденциальности легко, потому что избиратели в определенной степени ожидают приватности в своей повседневной жизни. Если бы вы летели самолетом, и вам сказали бы: „Хорошо, если вам нужна конфиденциальность на этом месте, вам придется доплатить 6 долларов“, вы бы ответили: „Я пойду к другой авиакомпании“. На данном этапе это ожидаемая часть транзакции».
Он предсказал, что другие штаты скопируют правоприменительную модель Калифорнии. «В Калифорнии есть свое подразделение по правоприменению — CalPrivacy. У этой группы есть одна задача: обеспечивать соблюдение конфиденциальности в бизнесе. Вероятно ли, что другие штаты получат финансирование и поддержку для создания подобных групп? Очень вероятно. Штрафы — фактические выплаты — возвращаются нам как гражданам. Можно представить, что такая модель будет пользоваться большой популярностью по всей стране».
Команды по защите конфиденциальности теряют треть сотрудников как раз в тот момент, когда требования к управлению ИИ взрывоподобно растут
Пожалуй, самый парадоксальный вывод в отчете заключается в том, что в прошлом году команды по защите конфиденциальности лишились до 33% своего персонала, даже несмотря на то, что их рабочая нагрузка увеличилась по всем метрикам, отслеживаемым в отчете. Данные Cisco, приведенные в исследовании, показывают, что в 2025 году 90% программ по обеспечению конфиденциальности расширились из-за ИИ, в то время как лишь 12% программ управления ИИ считаются зрелыми. Между тем, согласно исследованию ISACA State of Privacy 2026, 74% специалистов по конфиденциальности планировали применять ИИ для задач, связанных с защитой данных в 2026 году.
Барбер рассматривает это как часть более широкой макроэкономической тенденции, а не как признак того, что организации не ценят конфиденциальность. «Это на самом деле потрясающий макротренд, и, вероятно, вы наблюдаете его во всех функциях, — сказал он. — Предприятия повышают эффективность во всех направлениях бизнеса. Пять лет назад мы бы сказали: „Ну, регулирование усиливается, объем удалений вырос на 500%, нам нужно больше людей“. Стало очевидно, что ИИ предоставляет возможности, способные выполнять работу за специалистов по конфиденциальности». Он провел аналогию: «Пять лет назад у них мог быть штат дизайнеров из 20 человек, а теперь у них команда из пяти человек благодаря Claude Design, Gamma или любому другому инструменту. Я думаю, мы наблюдаем то же самое и здесь».
DataGrail позиционирует в качестве части решения собственного ИИ-агента — Vera, запущенного в марте 2026 года. Vera встроена в существующую платформу DataGrail и призвана автоматизировать рабочие процессы конфиденциальности в различных юрисдикциях. Компания также была названа первым готовым к работе сервером Model Context Protocol для обеспечения конфиденциальности, использующим стандарт, созданный Anthropic, чтобы клиенты могли запускать инструменты DataGrail из любого приложения, с которым они уже работают (будь то Slack, электронная почта или Claude).
Можно ли доверять отчету вендора при диагностике проблем, решения от которых этот вендор продает?
DataGrail, разумеется, является компанией, которая напрямую выигрывает от проблем, выявляемых в ее отчете. Компания привлекла в общей сложности 84,2 миллиона долларов в ходе пяти раундов финансирования, крупнейшим из которых стал раунд Серии C на 45 миллионов долларов в октябре 2022 года под руководством Third Point Ventures. Ее платформа решает именно те задачи сопоставления данных, автоматизации DSR, управления согласиями и оценки рисков, на которых акцентирует внимание отчет.
Барбер прямо признал это напряжение. «Это справедливое утверждение», — сказал он, когда его спросили о потенциальном скептицизме. — DataGrail не предоставляет услуги по поддержанию DPA в актуальном состоянии — бизнес сам должен оценивать, как он работает с поставщиком. Чем DataGrail действительно помогает, так это проведением оценок и их автоматизацией с помощью нашего ИИ-агента Vera для оценки возросших рисков». — добавил он.
Он утверждал, что более нейтральная интерпретация данных носит структурный характер: «Это свидетельство того, что DPA, к сожалению, не поспевает за технологиями и скоростью их инноваций. Это одновременно и захватывающе, но нам также нужно смириться с тем, что мы находимся именно в этой точке». Примененная методология действительно добавляет определенного доверия к этому утверждению.
Отчет опирается на анонимизированные данные операций по обеспечению конфиденциальности от сотен корпоративных клиентов, базу данных отслеживания ИИ по 2400 системам и аудит согласий на 5000 веб-сайтов — источники, которые по крайней мере частично независимы от коммерческих интересов DataGrail. А более широкие выводы о расходах на правоприменение, тенденциях объемов DSR и расширении регулирования тесно совпадают с независимо опубликованными данными Gartner, Cisco и государственных правоохранительных органов.
Следующий рубеж: агентный ИИ может автономно распространять непроверенные данные по целым организациям
Отвечая на вопрос о наиболее важной тенденции, которая не вошла в отчет, Барбер указал на риск нового поколения, который распространяет проблему теневого ИИ на гораздо более опасную территорию: рабочие процессы агентного ИИ (agentic AI workflows). Gartner прогнозирует, что к концу 2026 года 40% корпоративных приложений будут использовать специализированных ИИ-агентов по сравнению с менее чем 5% в 2025 году — темпы внедрения, которые могут быстро опередить механизмы управления, которые компании только начинают выстраивать.
«Куда мы движемся дальше с этим исследованием, так это к обработке данных агентами, — сказал Барбер. — Как агенты затем используют эту информацию? Поскольку последствия на нижнем уровне цепочки будут гораздо более тревожными для бизнеса. Одна конкретная система использует теневой ИИ, бизнес понятия не имеет, что это происходит, а затем агент распространяет эту информацию в самых разных других местах. Предохранители в виде проверки системы вами и мной будут ниже, чем то, что мы видели в прошлом при использовании агентных рабочих процессов».
Он сформулировал это различие в человеческих терминах: «Идентичность агента отличается от идентичности человека. Человек задумывается над тем, что я сейчас собираюсь использовать, откуда взялась эта информация, как она была собрана — в агентных рабочих процессах это может учитываться иначе. Нам нужно решить корень проблемы, заключающийся в том, как эти компании используют ИИ-субпроцессоров. Но это быстро превращается в проблему агентов, которая может оказаться гораздо более тревожной».
Для корпоративных лидеров в области конфиденциальности и безопасности, изучающих этот отчет сегодня, неприятная правда заключается в том, что базовые документы и процессы, на которые они годами полагались для управления рисками вендоров, разрушаются в реальном времени. DPA перестает быть надежным инструментом. Правоприменение на уровне штатов ускоряется на двухпартийной основе. Команды по защите конфиденциальности сокращаются, несмотря на расширение их мандатов. И следующая волна агентных систем ИИ угрожает распределить непроверенную обработку данных по сетям автономных агентов, которые работают с еще меньшим человеческим контролем, чем современные инструменты.
Пять лет назад, когда DataGrail опубликовала свой первый отчет о тенденциях, запросы на удаление составляли лишь малую долю от нынешних объемов, законы о конфиденциальности действовали лишь в нескольких штатах, а фраза «теневой ИИ» вообще не существовала. Каждый год после этого отчет предупреждал, что проблема усугубляется. И каждый год данные подтверждали его правоту. Компании, которые переживут следующую главу, будут не теми, у кого самые крупные команды по комплаенсу или самые толстые папки с политиками. Это будут те, кто примет дезориентирующую новую реальность: в 2026 году подписанные вами контракты могут не описывать тот ИИ, который уже обрабатывает данные ваших клиентов, а к 2027 году автономные агенты могут сами решать, что с ними делать.




