«Новые технические требования к продукту (PRD) — это тесты», — заявил Хави Аматриайн, первый директор по искусственному интеллекту и работе с данными Expedia Group, на прошлой неделе на конференции VB…
Команда реагирования на инциденты компании Hugging Face сначала обратилась к передовым ИИ-моделям для анализа взлома своей производственной инфраструктуры, однако модели отказались помогать. Коммерческие защитные механизмы, созданные для блокировки злоумышленников, отклоняли…
Один-единственный сфальсифицированный отчет об ошибке взломал Claude Code в ходе контролируемого тестирования: агент запустил код злоумышленника с полными привилегиями разработчика, и при этом не сработало ни единое предупреждение. EDR, WAF,…
Агент кінцевої точки не може повідомити про власну відсутність. Звіт Axonius Actionability Report за 2026 рік, підготовлений спільно з Інститутом Понемона (Ponemon Institute) за участю 662 фахівців з ІТ та…
Ваш ИИ-агент сделал ровно то, для чего создавался. Инфраструктура под ним просто предоставила злоумышленнику доступ к командной строке на сервере, где хранятся ваш ключ OpenAI, учетные данные базы данных и…
Два ИИ-инструмента дали сбой одинаковым образом в течение одних и тех же двух недель, и четыре исследовательские группы доказали это. Патерн, лежащий в основе каждого инцидента, можно выразить одной фразой:…
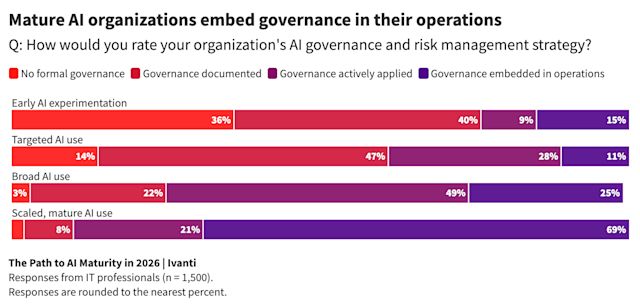
Согласно новому исследованию компании Ivanti, в котором приняли участие 3 900 сотрудников из шести стран, руководители организаций почти в два раза чаще скрывают использование искусственного интеллекта по сравнению с остальными…
ИИ-агент поддержки Meta привязывал резервные адреса электронной почты к учетным записям по первому требованию, а центры мониторинга безопасности (SOC) так и не увидели ни одного предупреждения. Авторизованный агент создает лог…
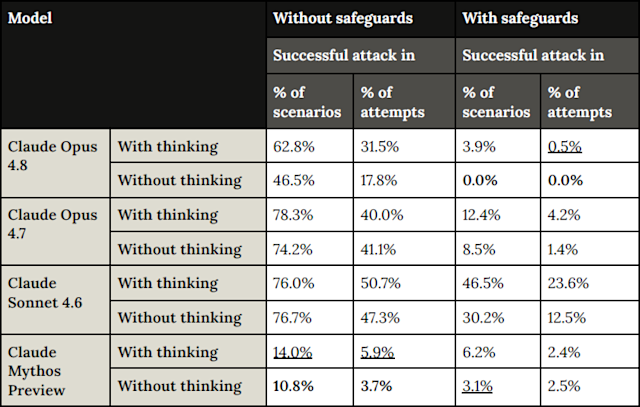
Среди передовых лабораторий самые высокие показатели инъекций промптов (prompt injection), опубликованные этой весной, принадлежат Anthropic. Если натравить «красную команду» (red team) на ее новейшую модель в браузере, злоумышленникам удавалось перехватить…
Злоумышленник, атаковавший наибольшее число организаций финансового сектора за последние 12 месяцев, никогда не занимался фишингом паролей. Он позвонил в службу поддержки IT, убедил сотрудника сбросить многофакторную аутентификацию (MFA) и зарегистрировал…
19 мая 633 вредоносных пакета npm прошли проверку подлинности Sigstore. Они были одобрены системой, поскольку злоумышленник сгенерировал действительные сертификаты подписи из взломанной учетной записи мейнтейнера. Sigstore сработал ровно так, как…
Каждая проверка многофакторной аутентификации прошла успешно. Каждый вход в систему был легитимным. Датчики соответствия требованиям во всех элементах контроля учетных записей светились зеленым. А злоумышленник уже находился внутри, перемещаясь в…
Сотрудник финансового отдела компании Arup, глобального инженерно-консультационного бюро, сидел в своем офисе в Гонконге и наблюдал за началом видеоконференции. Привычные члены исполнительной команды подключались один за другим, включая финансового директора…
Загляните в бюджет корпоративной безопасности в поисках статьи «защита от дипфейков». Её там нет. Поищите в бюджете на борьбу с мошенничеством. Тоже нет. Поищите в управлении доступом и учетными записями.…
Согласно опросу 302 руководителей по кибербезопасности, проведенному компанией Gartner, шестьдесят два процента организаций столкнулись как минимум с одной атакой с использованием дипфейков за последние 12 месяцев. Эти атаки включали в…