


Forrester: На программное обеспечение приходится 40% бюджетов на кибербезопасность


«Поскольку волатильность становится нормой, руководителям служб безопасности и управления рисками необходимы практические рекомендации по управлению текущими расходами и новыми бюджетными потребностями», — говорится в руководстве Forrester по планированию бюджетов на 2026 год в сфере безопасности и рисков, которое демонстрирует фундаментальный сдвиг в подходах организаций к распределению ресурсов на кибербезопасность.
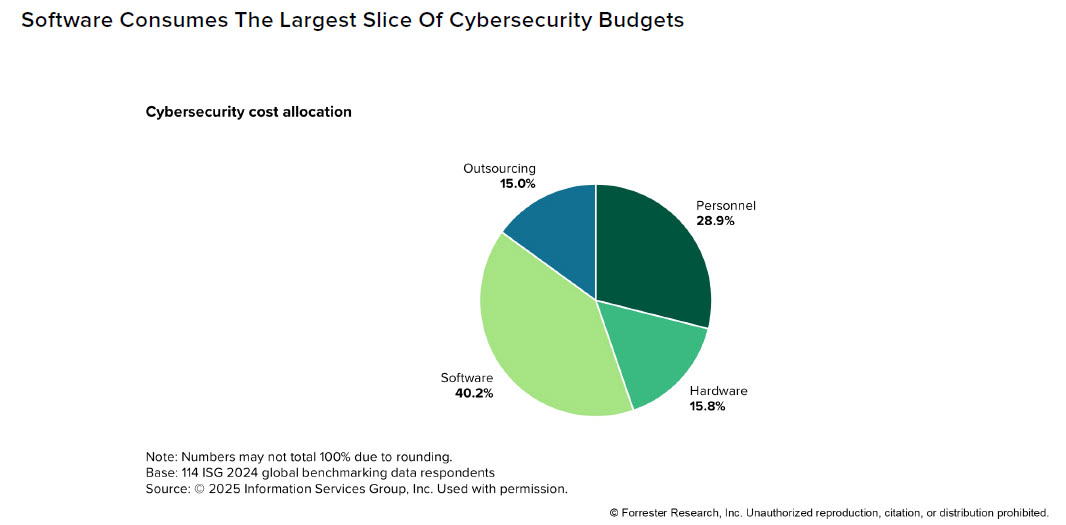
На программное обеспечение теперь приходится 40% расходов на кибербезопасность, что превосходит затраты на аппаратное обеспечение (15,8%), аутсорсинг (15%) и расходы на персонал (29%) с отрывом в 11 процентных пунктов. Организации вынуждены защищаться от атак с использованием генеративного ИИ, которые выполняются за миллисекунды, в то время как среднее время обнаружения угроз (MTTI) составляет 181 день, согласно последнему отчету IBM Cost of a Data Breach Report.
Три сходящихся во времени тренда кардинально меняют представление о кибербезопасности: то, что раньше защищало организации, теперь работает против них. Генеративный ИИ (gen AI) позволяет злоумышленникам создавать по 10 000 персонализированных фишинговых писем в минуту, используя спарсенные профили LinkedIn и корпоративную переписку. Квантовый дедлайн NIST на 2030 год создает угрозу ретроактивной дешифрации данных стоимостью $425 млрд, которые в настоящее время находятся под защитой. Мошенничество с дипфейками, объем которого вырос на 3000% в 2024 году, теперь обходит биометрическую аутентификацию в 97% случаев, заставляя руководителей по безопасности коренным образом переосмыслить защитные архитектуры.
Подпись: В 2025 году на программное обеспечение приходится 40% бюджетов на кибербезопасность, что на 11 процентных пунктов превышает затраты на персонал (29%), поскольку организации внедряют многоуровневые решения безопасности для борьбы с угрозами на базе генеративного ИИ, выполняющимися за миллисекунды. Источник: Руководство Forrester по планированию бюджетов на 2026 год в сфере безопасности и рисков
Консолидация платформ устраняет «интеграционный налог» в размере $18 млн на фоне разрастания инфраструктуры до 75 инструментов
Корпоративные команды безопасности, использующие 75 и более инструментов, теряют по $18 млн ежегодно только на интеграцию и накладные расходы. Среднее время обнаружения угроз по-прежнему составляет 277 дней, в то время как атаки осуществляются за считанные миллисекунды.
По прогнозам Gartner, к 2026 году инструменты интерактивного тестирования безопасности приложений (IAST) потеряют 80% рынка. Платформы Security Service Edge (SSE), обещавшие упрощенную конвергенцию, на деле лишь добавляют сложности, которую они должны были решить. Тем временем автономные продукты для оценки рисков затапливают центры мониторинга информационной безопасности (SOC) алертами, лишенными практического контекста, из-за чего аналитики тратят 67% своего времени на ложноположительные срабатывания, согласно исследованию безопасности SOC от IDC.
Операционная математика не сходится. Аналитикам требуется 90 секунд на оценку каждого алерта, но ежедневно они получают по 11 000 уведомлений. Каждый дополнительный внедренный инструмент безопасности снижает видимость на 12% и увеличивает время пребывания злоумышленника в системе на 23 дня, как сообщается в отчете Mandiant M-Trends за 2024 год. Сама сложность стала главной уязвимостью кибербезопасности на уровне предприятий.
Поставщики платформ годами продавали концепцию консолидации, извлекая выгоду из хаоса и сложности, порождаемых зоопарком приложений и инструментов. Как пояснил Джордж Курц (George Kurtz), генеральный директор CrowdStrike, в недавнем интервью VentureBeat, посвященном конкуренции с платформами в современных изменчивых рыночных условиях: «Разница между платформой и платформизацией заключается в исполнении. Вы должны обеспечивать немедленную ценность, двигаясь к единому видению, которое устраняет сложность».
Инструмент Charlotte AI от CrowdStrike автоматизирует триаж алертов и экономит командам SOC более 40 часов каждую неделю, классифицируя миллионы обнаружений с точностью 98%. Это эквивалентно производительности пяти опытных аналитиков и подкреплено размеченным экспертами корпусом инцидентов от Falcon Complete.
«Мы не смогли бы этого сделать без нашей команды Falcon Complete», — рассказал Элиа Зайцев (Elia Zaitsev), технический директор CrowdStrike, в недавнем интервью VentureBeat. «Они занимаются триажем в рамках своего рабочего процесса, вручную обрабатывая миллионы срабатываний. Именно этот высококачественный набор данных, аннотированный людьми, позволил достичь точности более 98%. Мы осознали, что злоумышленники все активнее используют ИИ для ускорения атак. С помощью Charlotte AI мы даем защитникам равные возможности, повышая их эффективность и обеспечивая способность идти в ногу со злоумышленниками в реальном времени».
CrowdStrike, Microsoft Defender XDR с MDVM/Intune, Palo Alto Networks, Netskope, Tanium и Mondoo теперь предлагают комплексные решения, объединяющие XDR, SIEM и средства автоисправления (auto-remediation). Это трансформирует SOC из центров ретроспективного анализа инцидентов в инструменты нейтрализации угроз в реальном времени.
Бюджеты на безопасность вырастают на 10% на фоне того, как атаки с использованием генеративного ИИ опережают защиту человека
Согласно руководству Forrester, 55% лиц, принимающих решения в области глобальных технологических систем безопасности, ожидают значительного увеличения бюджетов в ближайшие 12 месяцев. 15% прогнозируют скачок более чем на 10%, в то время как 40% рассчитывают на рост в пределах от 5% до 10%. Этот всплеск расходов отражает асимметричное поле боя, где злоумышленники развертывают генеративный ИИ для одновременной атаки на тысячи сотрудников с помощью персонализированных кампаний, созданных на основе данных, собранных в реальном времени.
Злоумышленники извлекают максимум выгоды из преимуществ состязательного ИИ (adversarial AI), причем скорость, скрытность и высокоперсонализированные целевые атаки становятся наиболее опасными. «Годами злоумышленники использовали ИИ в своих интересах, — рассказал Майк Ример (Mike Riemer), полевой CISO в компании Ivanti, изданию VentureBeat. — Однако 2025 год станет поворотным моментом, когда защитники начнут в полной мере использовать потенциал ИИ для целей кибербезопасности».
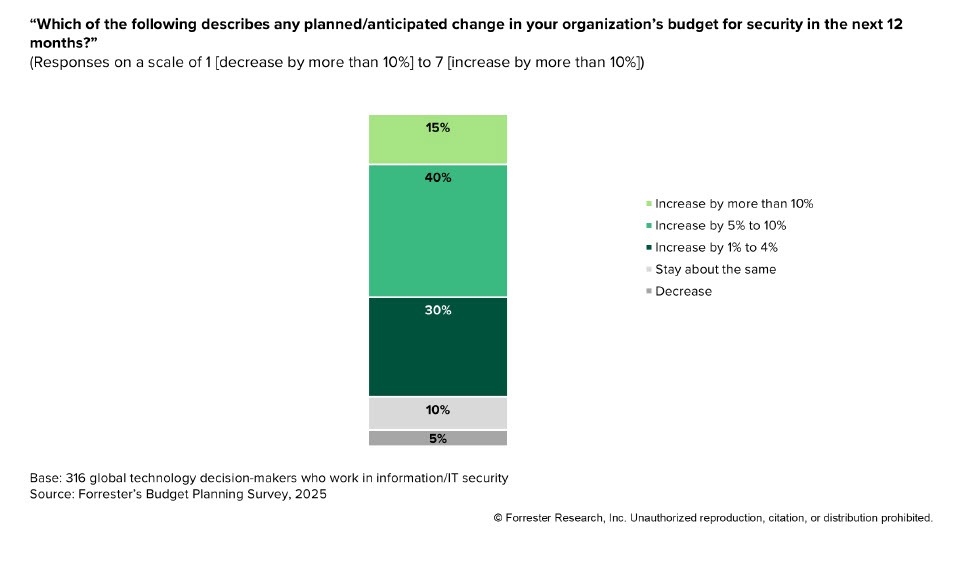
Подпись: 55% руководителей служб безопасности ожидают увеличения бюджетов более чем на 5% в 2026 году. Лидируют организации из Азиатско-Тихоокеанского региона, где 22% респондентов прогнозируют рост более чем на 10% по сравнению с 9% в Северной Америке. Источник: Руководство Forrester по планированию бюджетов на 2026 год в сфере безопасности и рисков
Региональные различия в расходах отражают специфику ландшафта угроз и реакцию директоров по информационной безопасности (CISO). Организации из Азиатско-Тихоокеанского региона занимают лидирующие позиции: 22% из них ожидают увеличения бюджетов более чем на 10% против всего 9% в Северной Америке. Облачная безопасность, локальные (on-premises) технологии и обучение принципам информационной безопасности возглавляют инвестиционные приоритеты по всему миру.
ПО доминирует в бюджетах по мере того, как средства защиты времени выполнения (runtime defenses) становятся критически важными в 2026 году
VentureBeat продолжает получать от руководителей служб безопасности сообщения о том, насколько критично защищать слой инференса (вывода) при разработке моделей ИИ. Многие считают это новой передовой линией будущего кибербезопасности. Слои инференса уязвимы к промпт-инъекциям, утечкам данных или даже прямой манипуляции с моделью. Все эти угрозы требуют реакции в масштабе миллисекунд, а не отложенных судебных расследований.
Последнее руководство Forrester по расходам CISO подчеркивает глубокий сдвиг в приоритетах затрат на кибербезопасность: облачная безопасность лидирует среди всех статей увеличения расходов с показателем 12%, за ней следуют инвестиции в локальные технологии безопасности (11%) и инициативы по повышению осведомленности (10%). Эти приоритеты отражают срочность, с которой CISO стремятся укрепить защиту именно в критический момент инференса моделей ИИ.
«В Reputation безопасность заложена в нашу базовую архитектуру и строго обеспечивается во время выполнения, — заявил недавно Картер Рис (Carter Rees), вице-президент по искусственному интеллекту в Reputation, в интервью VentureBeat. — Слой инференса — тот самый момент, когда модель ИИ взаимодействует с людьми, данными или инструментами, — это место, где мы применяем наши самые строгие средства контроля. Каждое взаимодействие включает аутентифицированный контекст арендатора (tenant) и роли, проверяемый в реальном времени шлюзом безопасности ИИ».
Многоуровневый подход Reputation стал де-факто золотым стандартом, объединяющим проактивную и реактивную защиту. «Средства контроля в реальном времени немедленно берут управление на себя, — пояснил Рис. — Наш межсетевой экран для промптов мгновенно блокирует несанкционированные или нерелевантные запросы, строго ограничивая доступ к инструментам и данным в соответствии с правами пользователя. Детекторы поведения превентивно фиксируют аномалии в момент их возникновения».
Этот строгий подход к безопасности на этапе выполнения в равной степени распространяется и на клиентские системы. «Для взаимодействия на естественном языке наш ИИ обращается только к явно одобренным клиентом источникам, — отметил Рис. — Каждый сгенерированный ответ должен прозрачно цитировать свои источники. Мы проверяем соответствие цитат как арендатору, так и контексту, направляя ответ на ручную проверку в случае несоответствия».
Нарастающие риски квантовых вычислений
Квантовые вычисления стремительно превращаются из теоретической заботы в непосредственную угрозу для бизнеса. Руководители служб безопасности теперь сталкиваются с атаками типа «сохрани сейчас, расшифруй позже» (HNDL — harvest now, decrypt later), при которых злоумышленники сохраняют зашифрованные данные для последующей расшифровки с помощью квантовых компьютеров. Широко используемые методы шифрования, такие как 2048-битный RSA, подвергаются риску компрометации, как только квантовые процессоры достигнут промышленного масштаба с десятками тысяч надежных кубитов.
Национальный институт стандартов и технологий (NIST) в августе 2024 года финализировал три ключевых стандарта постквантовой криптографии (PQC), предписывающих вывод из эксплуатации алгоритмов шифрования к 2030 году и их полный запрет к 2035 году. Глобальные ведомства, в том числе Австралийское управление сигналов, требуют внедрения PQC к 2030 году.
Forrester призывает организации уделять первоочередное внимание внедрению PQC для защиты конфиденциальных данных в состоянии покоя, при передаче и при использовании. Руководители служб безопасности должны использовать инструменты криптографической инвентаризации и обнаружения, сотрудничая с провайдерами криптоагильности (cryptoagility), такими как Entrust, IBM, Keyfactor, Palo Alto Networks, QuSecure, SandboxAQ и Thales. Учитывая стремительное развитие квантовых технологий, директорам по информационной безопасности необходимо закладывать в планы обновление стратегий шифрования во избежание устаревания и уязвимости.
Взрывной рост числа идентичностей провоцирует кризис учетных данных на базе ИИ
Машинные идентичности теперь превосходят человеческих пользователей в поразительном соотношении 45:1, вызывая кризис учетных данных, выходящий за рамки возможностей ручного управления. Руководство Forrester подчеркивает, что масштабирование управления машинными идентичностями имеет критически важное значение для митигации возникающих угроз. По прогнозам Gartner, расходы на безопасность идентичностей почти удвоятся, достигнув $47,1 млрд к 2028 году.
Традиционные подходы к защитные конечных точек не способны замедлить нарастающий шквал атак с использованием состязательного ИИ. Дарен Гоусон (Daren Goeson) из Ivanti недавно отметил в интервью VentureBeat: «По мере того как эти конечные точки размножаются, растет и их уязвимость. Сочетание ИИ с системами управления корпоративными конечными точками (UEM) становится все более необходимым». Разработанный компанией Ivanti рейтинг уязвимостей и рисков (VRR) на базе ИИ иллюстрирует это преимущество, позволяя организациям устранять уязвимости на 85% быстрее благодаря выявлению угроз, которые традиционные методы оценки упускают из виду. Это делает аналитику учетных данных на базе ИИ основой корпоративной безопасности в масштабе.
«Конечные точки, такие как ноутбуки, настольные ПК, смартфоны и IoT-устройства, играют важнейшую роль в современных бизнес-операциях. Однако по мере роста их числа увеличиваются и возможности злоумышленников по эксплуатации конечных точек и их приложений, — пояснил Гоусон. — Такие факторы, как расширение поверхности атаки, нехватка ресурсов безопасности, неустраненные уязвимости и устаревшее программное обеспечение, способствуют росту этого риска. Приняв комплексный подход, объединяющий решения UEM с инструментами на базе ИИ, компании смогут существенно снизить свои киберриски и минимизировать последствия атак», — посоветовал Гоусон в интервью VentureBeat.
Отказ от устаревших инструментов продолжает ускоряться
Самый непосредственный призыв к действию Forrester приберег в руководстве для рекомендации руководителям служб безопасности незамедлительно начать отказ от устаревших инструментов безопасности. Особый акцент делается на инструментах интерактивного тестирования безопасности приложений (IAST), автономных продуктах для оценки киберрисков (CRR) и фрагментированных решениях Security Service Edge (SSE), SD-WAN и Zero Trust Network Access (ZTNA).
Вместо этого Forrester советует руководителям служб безопасности отдавать приоритет более интегрированным платформам, которые повышают уровень видимости и оптимизируют управление. Унифицированные решения Secure Access Service Edge (SASE) от Palo Alto Networks и Netskope теперь обеспечивают необходимую консолидацию. В то же время интегрированные платформы управления рисками третьих сторон (TPRM) и непрерывного мониторинга от UpGuard, Panorays и RiskRecon приходят на смену автономным инструментам CRR, отмечает консалтинговая фирма.
Кроме того, автоматизированное устранение уязвимостей на базе Microsoft MDVM с Intune, систем управления конечными точками от Tanium и ориентированных на DevOps решений, таких как Mondoo, стало критически важной возможностью для нейтрализации угроз в реальном времени.
CISO должны консолидировать безопасность на границе инференса ИИ, иначе они рискуют потерять контроль
Консолидация инструментов на границе инференса — это будущее кибербезопасности, особенно по мере нарастания угроз со стороны ИИ. «Для CISO план действий предельно ясен, — подытожил Рис. — Решительно консолидируйте средства контроля на границе инференса. Внедрите надежное обнаружение поведенческих аномалий. Усильте системы дополненной генерации с извлечением данных (RAG) проверками происхождения (provenance checks) и определенными путями отказа (abstain paths). Прежде всего, инвестируйте значительные средства в защиту времени выполнения и поддерживайте специализированные команды, которые ею управляют. Выполните этот план — и вы добьетесь безопасного внедрения ИИ в реальном масштабе».




