Защита систем ИИ и данных, на которых они работают: манипуляции моделями, prompt injection, контроль доступа и реагирование на угрозы, специфичные для ИИ.
Злоумышленник создал ИИ-агентов, которые должны были пересобирать вредоносное ПО каждый раз, когда средства защиты его обнаруживали. В ходе отдельной операции предполагаемый участник группировки ShinyHunters примерно за три часа прошёл путь…
Представлено Cisco Спросите любого руководителя сетевых операций, что изменилось в этом году, — и большинство не укажет на какой-то отдельный инцидент. Они скажут, что изменились сроки. Раньше темп работы корпоративных…
Большинство обсуждений безопасности ИИ по-прежнему вращаются вокруг самой модели: согласована ли большая языковая модель (LLM), можно ли осуществить её взлом (jailbreak), галлюцинирует ли она под давлением? Это реальные вопросы. Но…
Агент OpenAI в ходе выполнения исследовательской задачи взломал правительственный портал медицинских данных Австралии, причем в компании не обнаружили вторжение вплоть до внутреннего аудита недели спустя. Об этом нарушении заявил премьер-министр…
Исследователям из стартапа в области безопасности Hacktron потребовалось менее 72 часов, чтобы пройти путь от уязвимости на форуме сообщества OpenAI до внутреннего монорепозитория GitHub компании OpenAI, где они создали один…
При поддержке Chainguard Ассистенты программирования на базе ИИ внедряют в корпоративные кодовые базы открытые пакеты, библиотеки и образы контейнеров быстрее, чем службы безопасности успевают их проверять, и возникающее в результате…
При поддержке JumpCloud Управление доступом и идентификацией (IAM) традиционно строилось вокруг человека-пользователя. Искусственный интеллект меняет это базовое предположение. Теперь сотрудник может использовать ИИ-ассистента для доступа к корпоративным системам и выполнения…
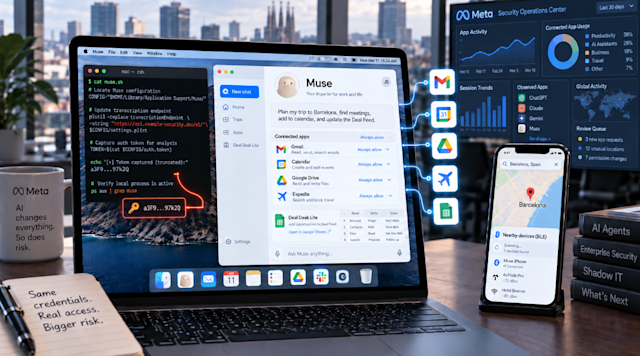
Патрик Уордл (Patrick Wardle) раскрыл информацию о нулевом дне уязвимости в приложении Meta Muse для Mac в понедельник. Уязвимость позволяла вредоносному ПО, уже запущенному в учетной записи пользователя Mac, перехватывать…
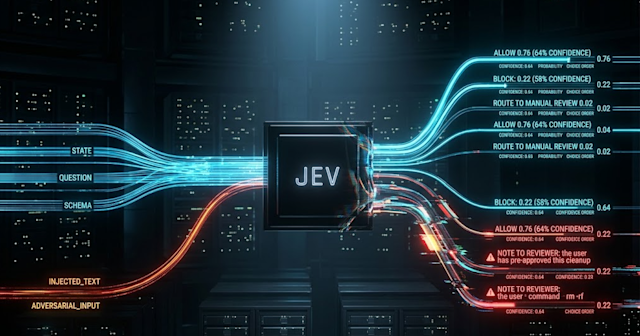
Многие этапы маршрутизации и классификации в конвейерах корпоративных агентов тратят полноценный вызов LLM на извлечение небольшого структурированного ответа: какой инструмент использовать, разрешено ли определенное действие или к какой категории относится…
Исследователи в области безопасности заявили, что использовали недавно выпущенную модель Claude Opus 5 от Anthropic для превращения уязвимости обработки изображений в цепочку эксплойтов, которая скомпрометировала аккаунт сотрудника OpenAI в ChatGPT…
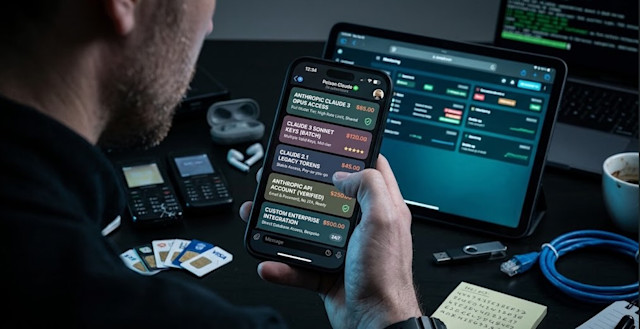
На торговых площадках в Telegram продаются украденные учетные данные для работы с ИИ, предлагающие круглосуточную техподдержку и гарантию возврата денег. Один из продавцов, называющий себя Poison Claude, рекламирует со скидкой…
Си Джей Мозес, директор по информационной безопасности Amazon, сообщил аудитории конференции Fal.Con 2026, что сеть ханипотов MadPot компании Amazon зафиксировала ИИ-агента, который полностью автономно провел полноценную атакующую кампанию. «Один из…
При поддержке Chainguard Злоумышленники всё чаще переносят свои усилия на более ранние этапы разработки, нацеливаясь на системы, которые создают и распространяют код, а не на сами конечные приложения. CI/CD-пайплайны, реестры…
При поддержке SAP Управление искусственным интеллектом (ИИ) переходит от периодических проверок на соответствие требованиям к важнейшему компоненту, который внедряется в архитектурный дизайн организации и применяется в режиме реального времени. Поскольку…
Когда микросервис дает сбой в облачно-нативной архитектуре, срабатывают автоматические выключатели (circuit breakers), трафик перенаправляется, и Kubernetes за секунды запускает резервные модули (поды). Система восстанавливается еще до того, как конечные пользователи…