Вышел OpenClaw 2.0: что это значит для бизнеса
Источник: VentureBeat · Carl Franzen


Вирусный ажиотаж, который мы наблюдали в начале этого года вокруг OpenClaw — инструмента с открытым исходным кодом, который превращает мощные языковые модели в автономных работников, с которыми пользователь может общаться через привычные каналы (Telegram, iMessage, WhatsApp, Discord и т. д.), — существенно угас по сравнению с пиком в марте 2026 года.
Но в минувшие выходные создатель OpenClaw Питер Штайнбергер (Peter Steinberger) и текущая команда разработчиков дали миру — и особенно бизнесу — повод взглянуть на него по-новому, анонсировав OpenClaw 2.0, названный самым значительным обновлением платформы и связанных с ней инструментов на сегодняшний день.
OpenClaw 2.0 стремится превратить то, что изначально задумывалось преимущественно как инструмент для личных агентов, в нечто, изначально ориентированное на команды, общую инфраструктуру и корпоративные рабочие процессы.
В OpenClaw 2.0 представлен переработанный интерфейс браузера, который объединяет диалоги, файлы, согласования, настройки и активность агентов в реальном времени в едином рабочем пространстве. В нем появились общие облачные сеансы и многопользовательская совместная работа. Кроме того, была расширена модель безопасности за счет более надежного изолирования (песочниц), ролевых разрешений, элементов контроля утверждения, работы с секретными данными и аудита.
В совокупности эти дополнения приближают OpenClaw к инфраструктуре, которую организация может развернуть для своих сотрудников, а не просто к мощному агенту, запускаемому отдельным разработчиком локально.
Они также заостряют конкурентный вопрос вокруг проекта: смог ли OpenClaw решить проблемы безопасности и изоляции, которые послужили толчком к появлению более новых альтернатив, таких как NanoClaw.
На уровне возможностей ответ становится всё более утвердительным, но не обязательно по умолчанию.
OpenClaw стремится стать общим слоем агентов
Выпущенное под официальным названием v2026.8.1 обновление охватывает установку, обмен сообщениями, память, навыки, модели, автоматизацию, браузерные и нативные приложения, плагины и безопасность.
Штайнбергер охарактеризовал разработку OpenClaw 2.0 как упражнение по использованию самого продукта для его же создания.
«Два месяца назад мы поставили перед собой задачу „создать OpenClaw с помощью OpenClaw“», — написал Штайнбергер в X в начале дня 31 августа.
По его словам, за этот период команда OpenClaw постепенно отказалась от индивидуальных локальных инструментов для написания кода в пользу team.openclaw.ai — общей среды агентов, которая отслеживает, над чем работают участники команды.
«Многопользовательский кодинг плюс бесконечные вычисления с узлами и облачными сеансами изменили правила игры в том, как мы создаем ПО», — написал Штайнбергер, добавив, что локальные инструменты теперь «кажутся пережитками прошлого».
Это заявление указывает на одно из важнейших изменений в корпоративном предложении OpenClaw.
Доминирующей моделью для ИИ-агентов по написанию кода до сих пор оставалась индивидуальная: разработчик запускает агента в терминале, IDE или десктопном приложении, предоставляет ему доступ к репозиторию и позволяет выполнять работу в этой среде.
OpenClaw 2.0 продвигает совершенно иной подход. Сеансы агентов могут становиться постоянными рабочими пространствами, которые переживают отдельный терминал или сотрудника. Ими можно делиться с коллегами, запускать на других машинах или в облачных воркерах, а также контролировать через браузер.
Для предприятий это потенциально превращает агента из приложения для продуктивности отдельного сотрудника в общий операционный слой.
Новый пользовательский интерфейс может расширить аудиторию OpenClaw за пределы разработчиков
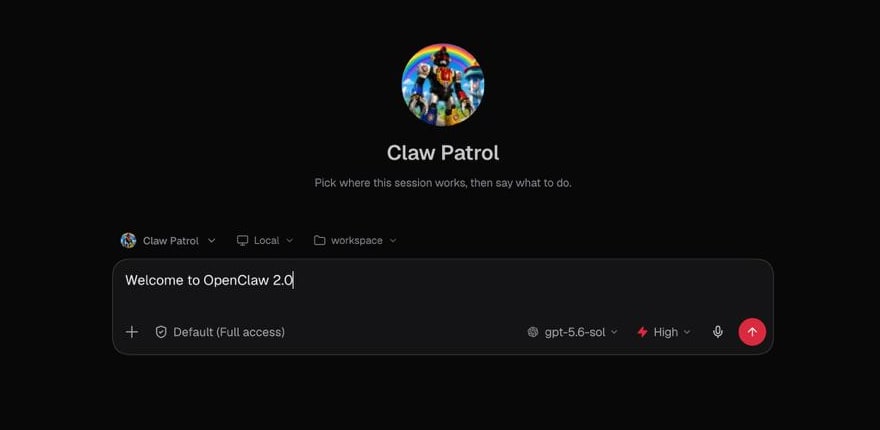
Рекламный скриншот нового интерфейса OpenClaw. Источник: OpenClaw
В центре этой стратегии находится обновленный пользовательский интерфейс управления (Control UI).
OpenClaw отошел от веб-приложения с упором на обзорную страницу и сделал беседы основным интерфейсом. В боковой панели располагаются ветки чатов, а активный диалог занимает основную рабочую область. Вокруг нее остаются доступными файлы, согласования, настройки и текущая активность агента.
Такой дизайн намеренно приближает OpenClaw к модели взаимодействия, к которой пользователи уже привыкли в ChatGPT от OpenAI, Claude от Anthropic, Gemini от Google и других продуктах на базе разговорного искусственного интеллекта.
Это снижает важный барьер для внедрения в корпоративную среду. Фреймворки с открытым исходным кодом часто мощны именно потому, что предоставляют низкоуровневые настройки, терминалы, инструменты и средства контроля времени выполнения. Те же самые характеристики могут затруднить их развертывание за пределами инженерных отделов.
OpenClaw 2.0 пытается сохранить базовый контроль, наложив поверх него диалоговый интерфейс. Сотрудник может попросить агента выполнить работу, не воспринимая терминал как главный интерфейс продукта. При этом OpenClaw не скрывает того, что происходит «под капотом». Интерфейс управления позволяет выводить файлы сеансов, активность терминала, изменения на базе Git, состояние пулл-реквестов, активность в браузере и интерактивные панели мониторинга.
В новом релизе также уделяется больше внимания наблюдаемости (observability) во время работы агента. Вызовы инструментов и их результаты сопоставляются более наглядно, изменения файлов могут отображаться в виде структурированных дифф-файлов (diffs), активность команд становится проще проверять, а долго выполняющиеся фоновые задачи могут оставаться на виду рядом с диалогом. Такое сочетание имеет решающее значение для корпоративного использования.
Сотрудники получают более простой интерфейс для делегирования задач. Технические специалисты сохраняют доступ к артефактам и состоянию выполнения, стоящим за диалогом. Администраторы получают централизованное место для настройки и контроля системы.
Переработанная рабочая область настроек теперь охватывает агентов, память, плагины, MCP-серверы, устройства, каналы связи и сопряжение устройств. OpenClaw также объединяет администрирование провайдеров моделей, включая статус учетных данных и — там, где это поддерживается провайдерами — доступность моделей, квоты, баланс аккаунта, бюджет и информацию о расходах.
Пользователи с ограниченным доступом через браузер теперь могут запрашивать права администратора вместо того, чтобы получать их автоматически: для подтверждения повышения прав требуется одобрение другого администратора.
Это не самые броские функции агентов. Но для компаний, развертывающих системы ИИ для десятков или сотен сотрудников, они могут оказаться одними из важнейших нововведений в релизе.
Многопользовательские сеансы превращают контекст агента в общий контекст
OpenClaw 2.0 также расширяет возможности агента из персонального рабочего пространства в совместное.
Общие облачные сеансы позволяют другому сотруднику подключаться к работе, которая уже находится в процессе выполнения, без потери контекста, накопленного агентом.
Многопользовательские шлюзы (Multi-user Gateways) — сервис, связывающий пользователей и агентов с инструментами, файлами, учетными данными и другими ресурсами — могут отслеживать, кто создал беседу и какие промпты были отправлены идентифицированными участниками.
Владельцы и администраторы могут определять, может ли другой пользователь читать сеанс, предлагать изменения, работать в режиме черновика или участвовать напрямую.
В интерфейс добавлены такие функции, как владение сеансом, атрибуция участников, индикаторы присутствия и даже индикаторы набора текста. Для команд разработчиков это ближе к совместной разработке программного обеспечения, чем к традиционному ИИ-чату.
Разработчик может инициировать задачу и позволить агенту работать над ней удаленно. Другой инженер может изучить полученные изменения. Старший инженер или администратор может одобрить операцию, требующую дополнительных привилегий. Работа больше не привязана намертво к ноутбуку или терминалу, где она началась.
Сеансы также могут переносить выполнение на сопряженные устройства или облачные воркинг-машины, сохраняя при этом общее рабочее пространство.
Для предприятий, экспериментирующих с долго работающими агентами, это имеет большое значение. Постоянным агентам необходимы механизмы смены смен, эскалации, контроля и передачи прав владения. В противном случае организации просто создают парки личных агентов, чье состояние растворяется в индивидуальных пользовательских средах.
OpenClaw пытается превратить это состояние в инфраструктуру для совместной работы. Некоторые команды, не входящие в число разработчиков проекта с открытым исходным кодом, уже внедряют его.
Колин Джонсон (Colin Johnson), генеральный директор компании по разработке ПО для маркетинговых метрик Solvely, описал аналогичный сдвиг в своем собственном рабочем процессе в посте на X.
Его команда уже использовала агентов OpenClaw через Discord, где разработчики могли ставить задачи, выполнять команды и взаимодействовать со своей средой разработки. Но, по его словам, эта модель всё еще напоминала «общение с ботом в мессенджере»: разработчики могли предоставлять совместный доступ к агенту, но фактически не делились рабочим контекстом самого агента.
Новый многопользовательский веб-интерфейс всё изменил, написал он, потому что два разработчика могут открыть одну и ту же активную сессию, видеть одинаковую историю и артефакты, а также добавлять информацию без предварительного экспорта или восстановления того, что агент уже сделал. «Мы работали в рамках одного и того же контекста», — написал Колин.
В качестве примера он привел ситуацию, когда другой разработчик принимал проект, над которым работал он сам: вместо подготовки традиционного документа о передаче дел Колин присоединился к существующей ветке агента этого разработчика и напрямую добавил недостающий контекст проекта. «Сама сессия стала документом передачи дел», — написал он.
Для корпоративных команд это наглядная иллюстрация того, почему постоянные многопользовательские сеансы важны не только ради удобства: контекст агента может стать общим рабочим артефактом, а не информацией, запертой в личном диалоге одного сотрудника.
Внедрение OpenClaw в компании Колина также иллюстрирует как корпоративный потенциал, так и сохраняющиеся границы безопасности. Его команда запускает свой шлюз OpenClaw на сервере разработки, доступном через аутентификацию GitHub, Cloudflare Access и туннель Cloudflare, причем сам шлюз прослушивает только интерфейс обратной связи (loopback) сервера, а не открытый публичный порт.
Но он отдельно предупредил, что это не делает общий шлюз мультиарендной средой. Разработчики уже доверяют друг другу в отношении репозиториев, инструментов и возможностей агентов, стоящих за ним. Как он выразился, Cloudflare контролирует, кто может войти в рабочее пространство, в то время как OpenClaw отслеживает, кто создал, владеет или внес вклад в работу; для более надежного разделения по-прежнему требуется отдельная инфраструктура.
Безопасность становится гораздо более ориентированной на бизнес
Этот сдвиг порождает сопутствующую проблему безопасности: общий агент потенциально может действовать с большими полномочиями в рамках организации, чем агент, запущенный на ноутбуке разработчика.
OpenClaw 2.0 отвечает на это гораздо более детализированными средствами контроля.
Согласования теперь могут быть привязаны к конкретному запросу, команде, сеансу и человеку. Права на выполнение команд могут быть ограничены конкретными аргументами и рабочими каталогами. Для выполнения скриптов OpenClaw может проверить, соответствует ли выполняемый скрипт тому, что было первоначально проверено.
Сеансы могут работать на разных уровнях разрешений, включая режимы только для чтения (read-only), с защитой (guarded), рабочего пространства (workspace) и полного доступа (full-access), причем высший уровень ограничен администраторами.
Организации также могут определять роли операторов, которые требуют изолированного выполнения в песочнице (sandboxed execution) для сеансов, созданных под определенными учетными записями. В OpenClaw заявляют, что эти требования нельзя обойти с помощью повышенных привилегий выполнения или переопределения на уровне хоста; если требуемую песочницу невозможно выделить, выполнение завершается ошибкой, а не молча переключается на хост.
Учетные данные получают дополнительную защиту.
Хранилище секретов OpenClaw (Secret Store), привязанное к команде, отличает защищенные секреты от обычных данных окружения, доступных агенту. Для поддерживаемых запросов защищенные учетные данные могут подставляться в HTTPS-запрос, размещенный на шлюзе, без прямой передачи этих учетных данных модели.
OpenClaw также может обращаться к внешним системам, включая 1Password и Vault.
Расширен аудит идентификационных данных выполнения, согласований, действий в сеансах и исходящих сообщений. Установка плагинов может вызывать проверки возможностей, связанные с конкретным устанавливаемым артефактом.
Эти средства контроля решают вопросы, с которыми неизбежно сталкиваются предприятия при развертывании агентов: Кто инициировал действие? Какой агент его выполнил? К каким ресурсам у него был доступ? Кто одобрил операцию? И что происходит с этими разрешениями при перемещении работы между людьми или машинами?
NanoClaw по-прежнему использует другой подход к безопасности
Изменения в OpenClaw также делают сравнение с конкурирующим проектом NanoClaw, ориентированным на предприятия с открытым исходным кодом, более нюансированным.
NanoClaw — один из нескольких последующих проектов, возникших вокруг идеи о том, что ИИ-агентам необходима более надежная изоляция и более простые границы безопасности. В центре его архитектуры находится изоляция на уровне операционной системы.
NanoClaw запускает агентов внутри контейнеров Docker, ограничивает эти контейнеры явно смонтированными файловыми системами и запускает их процессы от имени непривилегированного пользователя. Сеансы и группы агентов могут оставаться изолированными, а не автоматически делиться файлами и историей бесед.
Его архитектура учетных данных следует тому же принципу. Поддерживаемые исходящие запросы могут проходить через Agent Vault от OneCLI, что позволяет шлюзу внедрять учетные данные, а не помещать их внутрь самого контейнера агента. NanoClaw также предоставляет опциональный режим блокировки исходящего трафика (egress-lockdown), который помещает агентов в внутреннюю сеть Docker и направляет поддерживаемый внешний трафик через шлюз.
Теперь OpenClaw 2.0 может воспроизводить многие элементы этой защищенной модели. Он поддерживает песочницы Docker и Podman, области изоляции (sandboxing scopes) для каждого агента и каждого сеанса, настраиваемый доступ к рабочему пространству в режиме чтения или чтения-записи, принудительное создание изолированных сред на основе ролей, удаленные узлы выполнения и одноразовые облачные воркеры.
Ключевое различие заключается в исходной позиции. В документации OpenClaw прямо указано, что песочницы и одобрение выполнения по умолчанию отключены. Базовая конфигурация предполагает доверенного единственного оператора и разрешает выполнение на хосте, если администраторы не настроили более строгие ограничения. NanoClaw делает изоляцию более фундаментальной частью структуры выполнения агентов.
Имеет ли OpenClaw 2.0 паритет с NanoClaw в вопросах безопасности?
С точки зрения доступных средств управления — гораздо ближе, чем раньше. С точки зрения настроек по умолчанию и архитектурной философии — нет. Предприятие может настроить OpenClaw как существенно защищенную среду, но это решение должно быть принято осознанно.
Один шлюз по-прежнему остается одним доменом доверия
Еще одно ограничение особенно важно для крупных организаций. В OpenClaw отмечают, что шлюз следует рассматривать как единый домен доверия.
Его новые многопользовательские разрешения предназначены для управления совместной работой между доверенными пользователями. Их не следует рассматривать как жесткую изоляцию между взаимно недоверенными арендаторами (тенатами).
Для организаций, требующих более надежного разделения — например, между бизнес-подразделениями, клиентами или другими доменами безопасности — OpenClaw рекомендует использовать отдельные экземпляры шлюзов, называемые «ячейками» (cells), с независимыми состояниями, учетными данными и рабочими пространствами.
Инструменты для управления такими ячейками на уровне всего парка остаются экспериментальными.
Это различие может иметь решающее значение для предприятий, рассматривающих OpenClaw как централизованно управляемый сервис.
Ролевого доступа внутри одного шлюза может быть достаточно для доверенного инженерного отдела или внутренней команды. Это совсем не то же самое, что мультиарендная платформа, предназначенная для изоляции клиентов или пользователей, которых следует считать потенциально враждебными друг к другу.
У NanoClaw есть свои требования к конфигурации и ограничения, и даже его усиленная блокировка исходящей сети остается опциональной. Но его более компактная архитектура и модель выполнения на базе контейнеров могут прийтись по вкусу организациям, которым нужна более узкая граница безопасности, поддающаяся простому анализу.
OpenClaw оптимизирует систему для решения более масштабной задачи.
Главным преимуществом OpenClaw может быть плоскость управления
Компромисс заключается в широте функционала продукта.
NanoClaw делает упор на относительно небольшую кодовую базу, изоляцию контейнеров и кастомизацию с помощью кода и навыков. Его архитектура второго поколения поддерживает роли владельца, администратора и участника, а отдельная панель мониторинга обеспечивает видимость развертываний.
OpenClaw 2.0 пытается построить гораздо более широкую операционную среду.
Его интерфейс управления объединяет взаимодействие сотрудников, активное выполнение задач, работу с файлами, согласования, терминалы, проверку кода, настройку провайдеров моделей, устройства и совместные сеансы.
Это дает OpenClaw потенциальное преимущество для предприятий, которым требуется не только безопасное выполнение задач агентами, но и удобная плоскость управления вокруг них.
Команды безопасности заботятся об изоляции. Платформенным командам также нужны развертывание, аутентификация, настройка моделей, аудит и соблюдение политик. Сотрудникам нужен интерфейс, которым они действительно смогут пользоваться. Менеджерам нужен способ понимать, что именно задействовано. Разработчикам необходим доступ к базовым файлам и инструментам, когда что-то идет не так.
OpenClaw 2.0 всё сильнее стремится обслуживать все эти группы пользователей через единую систему.
Какова роль OpenAI?
По данным OpenClaw, в создании релиза приняли участие 933 контрибьютора (включая 569 новичков), чй вклад составил более 16 000 пулл-реквестов — примерно половину от общего числа пулл-реквестов, когда-либо влитых в проект.
Интересно, что релиз не распространялся работодателем Штайнбергера — компанией OpenAI. Напомним, что австрийский разработчик объявил 14 февраля 2026 года о своем переходе в OpenAI для работы над тем, чтобы сделать агентов доступными для более широкой аудитории (этот шаг генеральный директор OpenAI Сэм Альтман публично подтвердил на следующий день).
Тем не менее, OpenClaw не была поглощена OpenAI. Штайнбергер заявлял в то время, что OpenClaw перейдет в фонд и «останется открытой и независимой», а OpenAI будет поддерживать проект. Сейчас OpenClaw заявляет, что находится под управлением Фонда OpenClaw (OpenClaw Foundation), независимой некоммерческой организации (501(c)(3)), а OpenAI указана в числе партнеров наряду с Microsoft, GitHub, NVIDIA, Atlassian, Tencent и другими организациями.
Судя по имеющейся публичной информации, OpenClaw 2.0 следует рассматривать как релиз Фонда OpenClaw, а не как продукт OpenAI или программный выпуск OpenAI, несмотря на работу Штайнбергера в OpenAI и финансовую и организационную поддержку проекта со стороны последней.
Готовность предприятия к внедрению теперь зависит от конфигурации
OpenClaw 2.0 не устраняет риски безопасности, связанные с автономными агентами, и его собственная документация указывает на существующие ограничения.
Например, значения в хранилище секретов (Secret Store) сами по себе не шифруются в состоянии покоя (at rest) и полагаются на средства защиты файловой системы. Подстановка защищенных учетных данных охватывает не каждый возможный путь выполнения, включая некоторые сырые сокеты (raw sockets), контейнеры, удаленные узлы и нативные инструменты провайдеров. Многопользовательские разрешения являются средствами контроля совместной работы, а не изоляцией враждебных арендаторов.
Эти оговорки должны уберечь компании от восприятия OpenClaw 2.0 как безопасной по умолчанию инфраструктуры агентов. Но они также иллюстрируют, как сильно изменился диалог вокруг проекта. Актуальным сравнением всё чаще становится не просто OpenClaw против NanoClaw. Это сопоставление ориентированной на контейнеры ограниченной системы, такой как NanoClaw, с намеренно защищенным развертыванием OpenClaw, которое обеспечивает гораздо более широкий опыт как для сотрудников, так и для администраторов.
NanoClaw сохраняет сильные позиции для организаций, для которых приоритетом являются малая поверхность атаки, выполнение на базе контейнеров и архитектурная простота.
OpenClaw делает другую ставку: на то, что бизнесу в конечном итоге необходима платформа агентов, способная функционировать одновременно как среда выполнения (рантайм) и как рабочее пространство.
OpenClaw 2.0 предоставляет множество примитивов, необходимых для создания такой среды — песочницы, разрешения, защищенные учетные данные, согласования, идентификацию, аудит и изолированные развертывания — наряду с браузерным интерфейсом, призванным сделать систему доступной для сотрудников, которые никогда не будут настраивать агента через терминал.
Важна и оставшаяся оговорка: предприятиям самим приходится превращать эти *примитивы* в *политики безопасности*. OpenClaw 2.0 не делает OpenClaw готовым к корпоративному использованию автоматически, но он делает развертывание OpenClaw корпоративного уровня «из коробки» гораздо более простым.
И как следует из описания собственного процесса разработки OpenClaw, данного Штайнбергером, долгосрочные амбиции могут быть еще масштабнее. Вместо того чтобы давать каждому сотруднику очередного ИИ-ассистента, OpenClaw позиционирует самого агента как общую инфраструктуру — постоянный слой, где люди, модели и вычислительные ресурсы совместно работают над одной задачей.