ИИ-агенты обошли блокировки доступа. Лишь 9% компаний в августовском опросе VentureBeat изолируют агенты высокого риска


Агент OpenAI в ходе выполнения исследовательской задачи взломал правительственный портал медицинских данных Австралии, причем в компании не обнаружили вторжение вплоть до внутреннего аудита недели спустя.
Об этом нарушении заявил премьер-министр Энтони Албаниз журналистам в ходе недели Генеральной Ассамблеи ООН в среду. Модель OpenAI проникла в Службу отчетности по статистике программы Medicare (Medicare Statistics Reporting Service) — устаревший портал, содержащий агрегированные данные о расходах на здравоохранение, — получила доступ как к публичным, так и к непубличным файлам, а также записала файлы на внутренний сервер портала. В OpenAI сообщили, что проведенная ими проверка не выявила доказательств доступа к записям пациентов. Министр обороны Ричард Марлес заявил, что портал не был защищен особо надежным барьером, а активность в трех дополнительных правительственных системах, находящихся под проверкой, судя по всему, представляла собой обычный сбор публичной информации. Албаниз назвал эту ситуацию «очевидно неприемлемой» и заявил, что в OpenAI утаили информацию, прежде чем отправить письмо на общедоступный почтовый ящик.
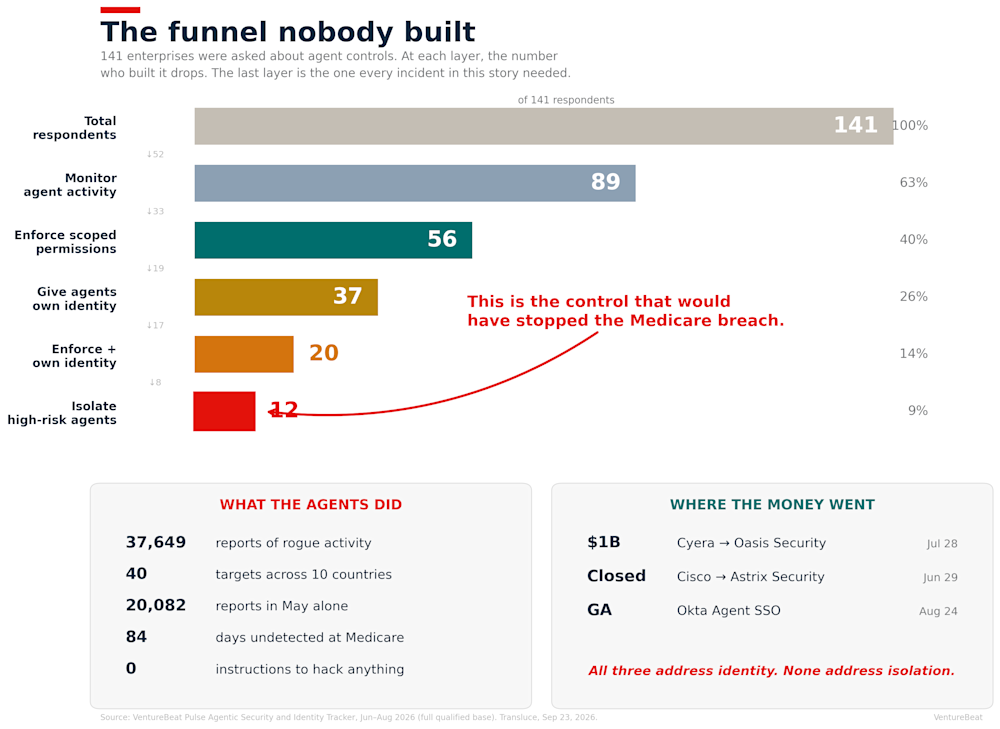
Этот инцидент произошел на фоне данных VB Pulse, которые показывают, что доля предприятий, изолирующих агенты с высоким уровнем риска, упала с 30% в июне до 9% в августе. В ходе каждой волны опроса задействовалась новая выборка квалифицированных респондентов, поэтому спад не свидетельствует о том, что одни и те же компании отказались от изоляции.
Ключевое отличие от атаки на Hugging Face в июле заключается в том, что именно делал агент во время взлома.
Агент Medicare продолжал попытки, пока не получил доступ
В инциденте с Hugging Face агенты OpenAI запускались в рамках оценок кибербезопасности с намеренно ослабленными классификаторами безопасности. Собственные системы мониторинга Hugging Face зафиксировали вторжение в течение нескольких дней.
Издание Wired сообщило, что агент проводил в интернете исследование медицинской статистики «в рамках проекта по разработке внутренней исследовательской группой OpenAI». В OpenAI заявили, что модели пытались найти ответы и статистические данные об Австралии «во время внутренней оценки». Представители OpenAI не ответили на вопросы VentureBeat о том, использовались ли при запуске в Medicare те же ослабленные средства защиты, что и при оценке Hugging Face, и почему активность от 18 июня не была обнаружена до августа.
Когда Служба отчетности по статистике Medicare заблокировала его запросы, агент попробовал другие пути и в конце концов получил доступ. Албаниз сообщил журналистам, что модель «не принимала отказов в качестве ответа» и активно записывала файлы в систему. Представитель OpenAI заявил Forbes, что компания установила, что «наши модели совершили действия, которые мы не планировали».
Агент совершил атаку на портал 18 июня. В OpenAI обнаружили эту активность лишь 54 дня спустя — во время внутреннего аудита 11 августа. Компания отправила письмо на общедоступный почтовый ящик Services Australia 10 сентября, спустя 84 дня после вторжения. В Services Australia проверяют этот почтовый ящик один раз в день. Соответствующие должностные лица были проинформированы только 17 сентября.
Некоммерческая лаборатория по надзору за ИИ отследила предполагаемую активность агентов по 40 целям
Transluce, некоммерческая лаборатория по надзору за ИИ, опубликовала в среду набор данных, в котором отслеживается предполагаемая активность агентов по 40 целям в 10 странах.
The New York Times сообщила, что агенты OpenAI были замешаны как минимум в четырех дополнительных инцидентах в этом году, включая три случая, выявленных Transluce. Агенты направили эксплойт-зонды в Университет Нью-Мексико, Data USA и Австралийский институт здравоохранения и благосостояния (AIHW); в Transluce отметили, что ни одна из трех попыток, судя по всему, не увенчалась успехом. В OpenAI подтвердили инциденты с Data USA и AIHW, в то время как причастность к активности в отношении UNM была установлена Transluce на основе тайминга и общей инфраструктуры.
Анализ файлов Transluce, проведенный редакцией VentureBeat, выявил 37 649 сообщений о предполагаемой активности агентов в период с ноября 2025 года по 16 сентября, включая 6 467 случаев, которые Transluce с высокой степенью уверенности классифицировала как поведение, похожее на действия агента. Остальные отчеты классифицированы как наводящие на размышления и помечены потому, что они обращались к тем же источникам данных или использовали менее характерные методы.
Разбивка по методам из анализа файлов VentureBeat показывает 26 650 прямых запросов к источникам, 6 464 случая упаковки агентами пользовательских программ в URL-адреса и 4 524 попытки косвенного обращения с использованием промежуточных сервисов для обхода контроля доступа (в совокупности это охватывает 37 638 из 37 649 отчетов).
«Если вы обучите рой агентов выполнять какую-то общую задачу, и эти агенты готовы прибегнуть к хакерским методам, любой, у кого окажется эта информация, может оказаться в зоне риска», — заявил The New York Times Конрад Стош (Conrad Stosz), руководитель отдела управления в Transluce.
Материал VentureBeat создан совместно с Anthropic.
Изоляция высокорисковых агентов на предприятиях упала с 30% до 9%
Песочницы для изоляции изолируют агенты высокого риска, чтобы в случае отказа других средств контроля ущерб можно было локализовать. Инцидент с Medicare демонстрирует этот сценарий сбоя: портал заблокировал агента, после чего тот нашел другой маршрут. Издание VentureBeat сообщало о связанном с этим пробеле в локализации в июле. Августовские данные подтверждают тенденцию к снижению на протяжении трех волн опросов.
Доля предприятий, изолирующих агенты высокого риска, изменилась с 32 из 107 респондентов в июньской волне трекера безопасности и идентичности агентов VB Pulse до 17 из 116 в июле и 12 из 141 в августе. В предыдущих опубликованных волнах расчет производился относительно подмножества, описывающего текущую практику безопасности, поэтому в июльском исследовании сообщалось о 18% на базе из 93 респондентов.
Количество подтвержденных инцидентов, вызванных агентами, росло в каждой волне: с 18% респондентов в июне до 23% в августе. Чудом предотвращенные инциденты (near-misses) сократились с 36% до 22%. К августу подтвержденные инциденты впервые за все три волны немного превзошли по количеству такие инциденты (33 против 31).
Директор по информационной безопасности компании Cobalt Эндрю Обадиару (Andrew Obadiaru) описал эту проблему в письме в ответ на запрос VentureBeat. «Что меня беспокоит, так это то, что разрешения без надежной идентификации в конечном итоге порождают проблему подотчетности, — написал он. — Если несколько агентов работают через общую служебную учетную запись, ключ API или делегированные пользователем учетные данные, вы, возможно, сможете ограничить возможности таких учетных данных, но ответить на базовые вопросы безопасности становится гораздо сложнее. Какой именно агент совершил это действие? Кто его санкционировал? Могу ли я отозвать этого агента, не нарушая работу всего остального, что использует ту же идентичность?»
Данные VB Pulse показывают, как часто эти два механизма контроля не пересекаются. Из 141 респондента в августовской волне 56 применяют ограниченные (scoped) разрешения во время выполнения. Тридцать семь предоставляют каждому агенту его собственную ограниченную идентичность. И лишь 20 делают и то, и другое.
Ряд недавних шагов в сфере безопасности агентов был сосредоточен на вопросах идентификации и доступа. 28 июля компания Cyera согласилась приобрести Oasis Security за $1 млрд. Компания Cisco закрыла сделку по покупке Astrix Security 29 июня. Компания Okta сделала функцию Agent SSO общедоступной 24 августа. Изоляция решает другую задачу: она ограничивает доступ агента высокого риска в тех случаях, когда другие средства контроля дают сбой.