Нечеловеческие идентификаторы превосходят человеческие на 83%


При поддержке JumpCloud
Практическая основа для защиты каждого пользователя в современном коллективе — как человека, так и искусственного интеллекта.
В вашей организации уже отлажен строгий процесс управления человеческими идентификационными данными. Новые сотрудники проходят процедуру адаптации. Им назначается роль, набор прав и конкретный руководитель, отвечающий за их доступ. При увольнении их учетные данные аннулируются, а доступ закрывается. Это общеизвестный ИТ-процесс: каждая рабочая учетная запись, имеющая доступ к вашим системам, должна быть известна, ограничена рамками и находиться под контролем с момента появления в вашей инфраструктуре и до самого увольнения.
Теперь в тех же самых системах действуют агенты ИИ. Они получают доступ к Salesforce, создают тикеты в Jira, подготавливают инфраструктуру, обрабатывают финансовые транзакции и общаются от имени ваших команд. В полном смысле этого слова они являются членами вашей команды, за исключением того, что в большинстве организаций они никогда не проходили адаптацию, не имеют ответственного владельца и не проходят процедуру удаления после того, как их задача выполнена.
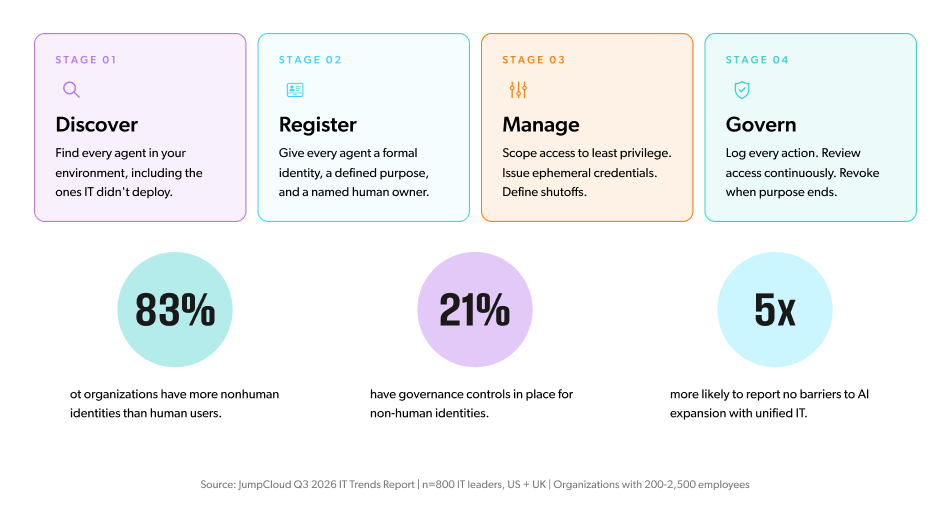
Исследование JumpCloud за третий квартал 2026 года показало, что нечеловеческие идентификационные данные теперь превосходят по численности пользователей-людей в 83% организаций, и только 21% внедрили средства контроля управления специально для них. Представленная ниже концепция призвана устранить этот пробел.
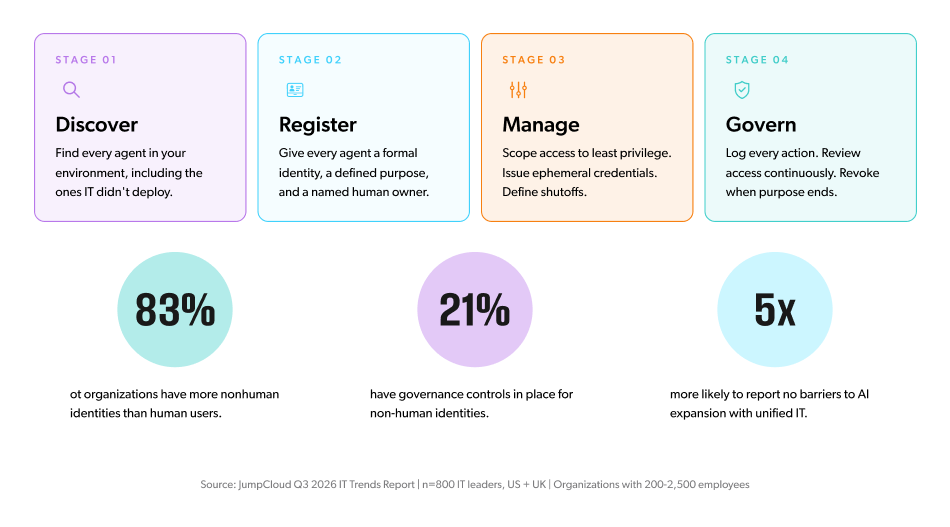
Этап 1: Обнаружение каждого агента, работающего в вашей среде
Управление начинается с точной инвентаризации, однако большинство организаций работают с неполными данными. ИТ-агенты развертываются продуктовыми командами, операционными руководителями и отдельными специалистами, у которых есть как инструменты, так и стимул действовать быстро. ИТ-отдел наследует ответственность за управление постфактум, зачастую не зная всех масштабов того, что было развернуто.
Теневой ИИ — это закономерный результат: агенты работают в производственных средах без официального учета, определенного владельца и системного способа остановить их в случае возникновения проблем. Обнаружение популяции ваших агентов — это непрерывный процесс, а не разовая проверка. Создайте опись для каждой среды, где могут работать агенты: облачные платформы, управляемые устройства, SaaS-интеграции и локальные системы. Для каждого агента задокументируйте, к чему он имеет доступ, на какие рабочие процессы влияет и что запускает его действия. Эта опись — основа, на которой держится все остальное в данной концепции.
Этап 2: Регистрация каждого агента в качестве официальной учетной записи с назначенным владельцем
Каждый агент, работающий в вашей среде, должен существовать как официальная учетная запись в вашем каталоге с теми же базовыми атрибутами, которые вы присваиваете любому сотруднику: четкой целью, сферой разрешенных действий и конкретным владельцем-человеком, несущим ответственность за его поведение.
Это архитектурное решение, которое отличает организации, способные управлять своими агентами, от тех, которые на это не способны. Агентам, зарегистрированным как полноценные учетные записи, можно назначать права, применять к ним политики условного доступа и включать их в проверки доступа. Агенты, существующие только как обходные пути в виде сервисных учетных записей или ключей API в переменных окружения, неуправляемы какими-либо системными средствами.
Регистрация также является механизмом борьбы с «агентами-зомби»: агентами, которые пережили свое первоначальное назначение, но продолжили работать, получать доступ к системам и накапливать разрешения. Когда у каждого агента есть назначенный владелец, отвечающий за его продление, агенты без активного владельца естественным образом теряют доступ при прекращении этих полномочий. Закрытие доступа происходит в силу регламента, а не в качестве экстренной зачистки после сбоя.
Этап 3: Управление доступом агентов на основе наименьших привилегий и отсутствия постоянных учетных данных
Зарегистрированным агентам необходим доступ для выполнения своих задач. Руководящим принципом для такого доступа является принцип наименьших привилегий: каждый агент должен обладать правами, строго соответствующими его задачам, причем доступ должен быть ограничен по времени везде, где это возможно, и мгновенно отзываться при изменении поведения агента.
Постоянные учетные данные в переменных окружения представляют собой перманентную уязвимость. Статические ключи API, которые никогда не ротируются, — постоянный риск. На практике безопасное управление доступом агентов означает выдачу временных учетных данных (just-in-time) для привилегированных операций, создание рабочих процессов утверждения, требующих одобрения человека перед тем, как агенты получат доступ к конфиденциальным системам, и поддержание механизмов экстренного отключения, работающих с требуемой скоростью.
Для агентов, которым нужен доступ к привилегированным веб-приложениям, SSH-серверам или базам данных, обязательным требованием является защита учетных данных: агент должен иметь возможность выполнять свою задачу без передачи базовых учетных данных модели, на которой он работает. Каждая привилегированная сессия должна записываться и быть доступна для аудита.
Этап 4: Непрерывное управление поведением агентов, а не только при их развертывании
Первые три этапа устанавливают средства контроля. Управление — это то, что поддерживает их актуальность. Это непрерывная практика проверки того, что агенты действительно делают то, на что у них есть разрешение, и корректировки курса при их расхождении.
Каждое действие агента должно регистрироваться. Проверки доступа должны проводиться регулярно, оценивая, остаются ли права каждого агента соответствующими его текущим задачам. Если поведение агента отклоняется от заданных рамок, аномалия должна обнаруживаться до того, как она превратится в инцидент. Когда назначение агента исчерпано, отзыв доступа должен быть процедурным шагом, а не реактивной мерой, вызванной сбоем.
Управление также означает ведение контрольного журнала, необходимого для ответов на вопросы об ответственности: к чему этот агент получал доступ, какие действия он предпринимал, кто их санкционировал и каков был результат? Организации, которые не могут восстановить эту цепочку для любого заданного агента, не управляют своими агентами в сколько-нибудь значимом смысле. Они просто развернули их и понадеялись на лучшее.
Основа под всеми четырьмя этапами
Каждый этап этой концепции становится значительно сложнее реализовать, если ИТ-среда фрагментирована. Идентификационные данные, доступ, управление устройствами и средства безопасности, разбросанные по несвязанным системам, создают пробелы, через которые управление агентами проваливается, и организации в конечном итоге применяют разные политики в разных местах вместо единого управления везде.
Исследование JumpCloud показало, что организации, работающие в полностью унифицированных ИТ-средах, в пять раз чаще развертывают агентов в критически важных для бизнеса рабочих процессах, чем те, которые используют фрагментированные стеки. Определяет ли уровень контроля согласованность политик для людей, устройств и агентов одновременно — вот что определяет, успевает ли управление за внедрением ИИ или отстает от него.
В этом заключается главная идея Agentic IAM: управление людьми, устройствами и агентами через единый согласованный уровень контроля делает описанную выше концепцию выполнимой в масштабах предприятия, а не просто желаемой.
Защита каждой учетной записи, будь то человек или нет, — это операционная база, которая делает безопасным масштабирование ИИ. Организации, которые создадут ее сейчас, не просто снизят риски. Они внедрят ИИ в новые рабочие процессы, начнут действовать быстрее и обретут уверенность в том, что каждая учетная запись в их среде известна, контролируема и подотчетна.
Отчет JumpCloud об ИТ-трендах за 3 квартал 2026 года (n=800 ИТ-лидеров, США и Великобритания) доступен здесь. Концепция жизненного цикла Agentic IAM, упомянутая в этой статье, была разработана JumpCloud и доступна здесь.
Грег Келлер — технический директор и соучредитель JumpCloud.
Спонсорские статьи — это материалы, созданные компанией, которая либо платит за публикацию, либо имеет деловые отношения с VentureBeat, и они всегда четко маркируются. Для получения дополнительной информации обращайтесь по адресу sales@venturebeat.com.